🤖 40여 일 만에 60곳, 사람이 아니라 AI가 속도를 냈습니다
AI로 국내 업체 90여 곳을 해킹해 개인정보 등 약 820만 건을 빼낸 조직이 붙잡혔습니다.
총책은 IT 비전공자로 해킹을 독학했고(2019~2022년 보안업체 모의해킹 경력), AI 도구를 쓰기 시작한 뒤 피해 업체가 빠르게 늘었습니다.
🔗 시리즈 「약한 고리」 ⑤/⑦
그런데 이 사건은 한 조직의 범행으로 끝나지 않습니다.
AI가 공격의 속도를 끌어올리자, 바다 건너 일본 은행은 한국에서 패치 인력을 구하고 있습니다. 무엇이 달라졌는지 정리했습니다.
| 📌 이 글의 성격 경찰 발표와 언론 보도를 바탕으로 정리했습니다. 공격 방법이나 도구 사용법은 다루지 않습니다. 수사는 아직 진행 중이며, 특정 기업의 책임을 단정하지 않습니다. |
1. 무슨 일이 있었나
10월 26일(월) 경찰 발표
AI 해킹 조직 사건 개요 [01]
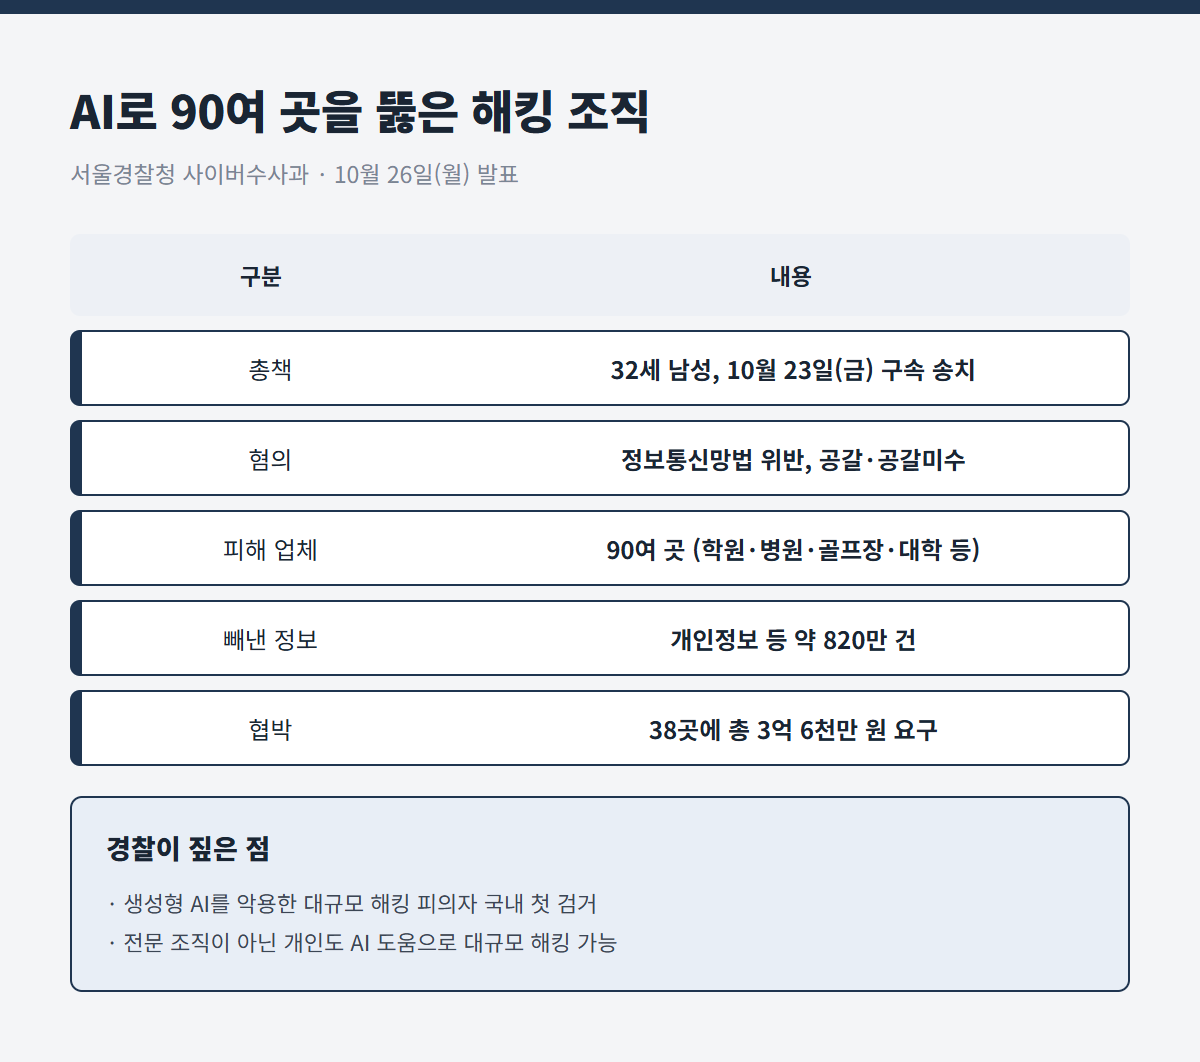
서울경찰청 사이버수사과는 10월 26일(월), 해킹 조직 총책인 32세 남성을 10월 23일(금) 구속 송치했다고 밝혔습니다.
혐의는 정보통신망법 위반과 공갈·공갈미수입니다.
| 구분 | 내용 |
| 범행 기간 | 2025년 9월 ~ 2026년 10월 (약 13개월) |
| 피해 업체 | 90여 곳 — 학원, 병원, 골프장, 대학, 상조회사, 대기업 계열사 등 |
| 빼낸 정보 | 개인정보 등 약 820만 건 |
| 협박 | 38곳에 총 3억 6천만 원 요구, 실제 지급은 1곳 30만 원 |
| 검거 | 일당 7명 (총책 구속, 공범 6명 불구속) |
| 피해 신고 | 90여 곳 중 15곳 |
업종별로는 보험판매업체 3곳에서 322만 건, 골프장 21곳에서 120만 건, 학원 12곳에서 99만 건이 나간 것으로 전해집니다.
대기업 계열사도 들어 있었지만, 숫자로는 골프장(21곳)·학원(12곳)처럼 규모가 크지 않은 곳이 많았습니다.
이번에 송치된 혐의는 신고된 15곳·약 90만 건 부분이며, 나머지는 경찰이 추가로 확인 중입니다.
| 📌 보도마다 조금씩 다른 부분 · 공범 5명은 7~9월에 먼저 검거된 협박 가담자 수이고, 불구속 송치 공범은 6명입니다. · AI 사용 기간: "40여 일"과 "44일"이 섞여 있습니다. 8월 31일(월)~10월 13일(화)을 날짜로 세면 44일입니다. 이 글은 경찰 발표를 인용한 다수 보도를 기준으로 적었습니다. |
⭐ 2. AI가 바꾼 것
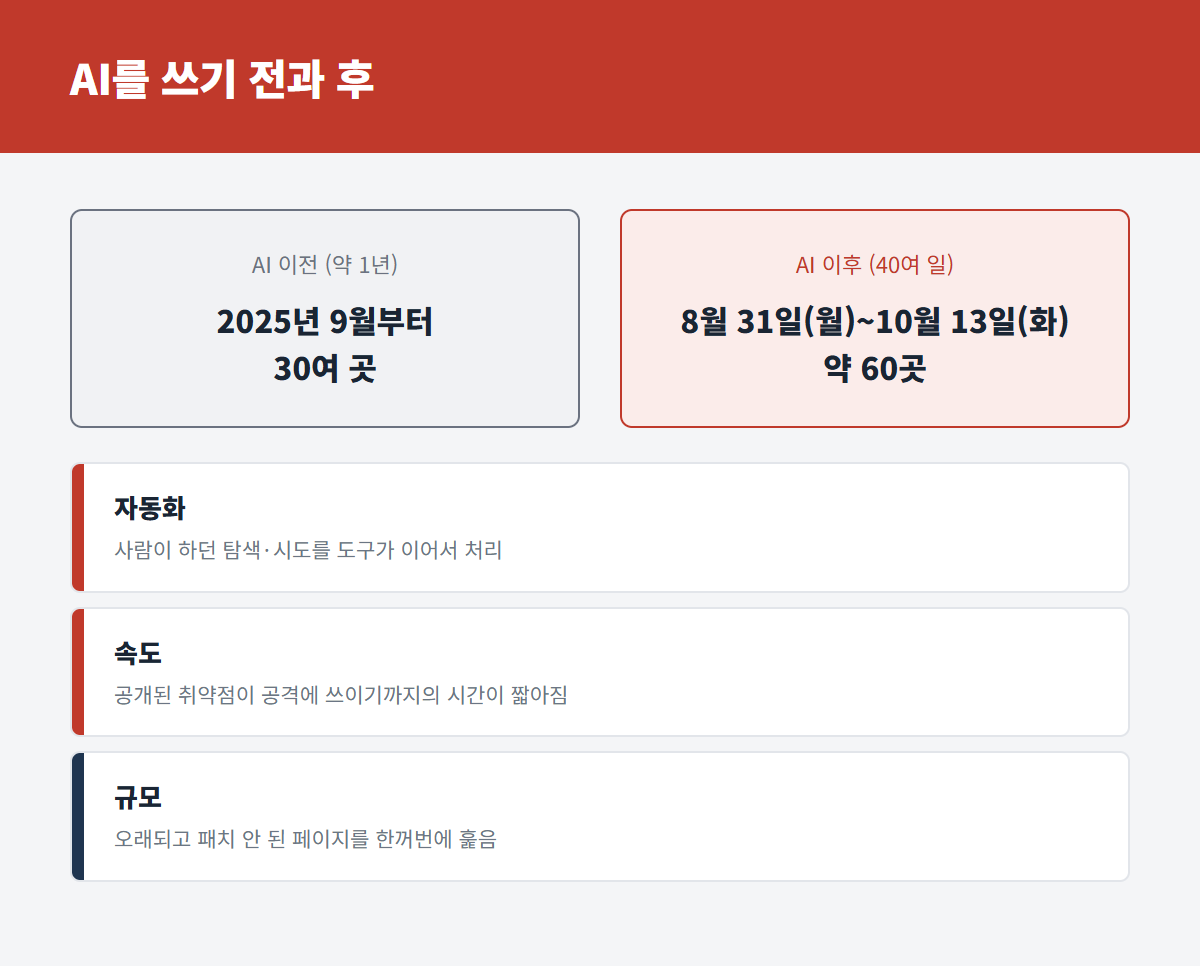
1년에 30여 곳, 40여 일에 60곳
AI를 쓰기 전과 후 [02]
총책은 처음에는 웹사이트 취약점을 찾는 자동화 도구를 썼다고 합니다.
그러다 8월 31일(월)부터 AI 기반 자율 침투 테스트 도구를 쓰기 시작했고, 10월 13일(화)까지 약 60곳을 더 뚫은 것으로 조사됐습니다.
| 구분 | AI 이전 | AI 이후 |
| 기간 | 2025년 9월 ~ 2026년 8월 | 8월 31일(월) ~ 10월 13일(화) |
| 피해 업체 | 30여 곳 | 약 60곳 |
| 특징 | 취약점을 하나씩 찾아 시도 | 목표를 주면 도구가 과정을 이어서 처리 |
"AI 이전 30여 곳"은 전체 90여 곳에서 AI로 뚫은 60곳을 뺀 어림값입니다.
경찰은 "전문 해커 조직이 아닌 개인도 AI의 도움을 받으면 대규모 해킹이 가능해졌다"고 설명했습니다.
AI가 새로운 마법을 부린 것이 아닙니다. 사람이 며칠씩 하던 탐색과 시도를, 쉬지 않고 한꺼번에 해 낸 것입니다.
| 달라진 점 | 의미 |
| 자동화 | 전문 지식이 적어도 공격 과정을 끝까지 이어 갈 수 있음 |
| 속도 | 취약점이 알려진 뒤 공격에 쓰이기까지의 시간이 짧아짐 |
| 규모 | 오래되고 패치가 안 된 페이지를 한꺼번에 찾아냄 |
| 🔑 이번 사고의 약한 고리 — 잊힌 옛 페이지 피해 업체에는 학원·병원·골프장처럼 보안에 큰 조직을 두기 어려운 곳이 많았습니다. AI는 "가장 튼튼한 문"이 아니라 "가장 오래 방치된 문"부터 찾습니다. 안랩도 10월 국내외 침해 사고 상당수가 핵심 시스템이 아닌 외부에 노출된 웹서비스 같은 외곽 접점에서 시작됐다고 분석했습니다. |
3. 어떻게 잡혔나
진정 한 건에서 시작된 4개월
수사 경과 [03]
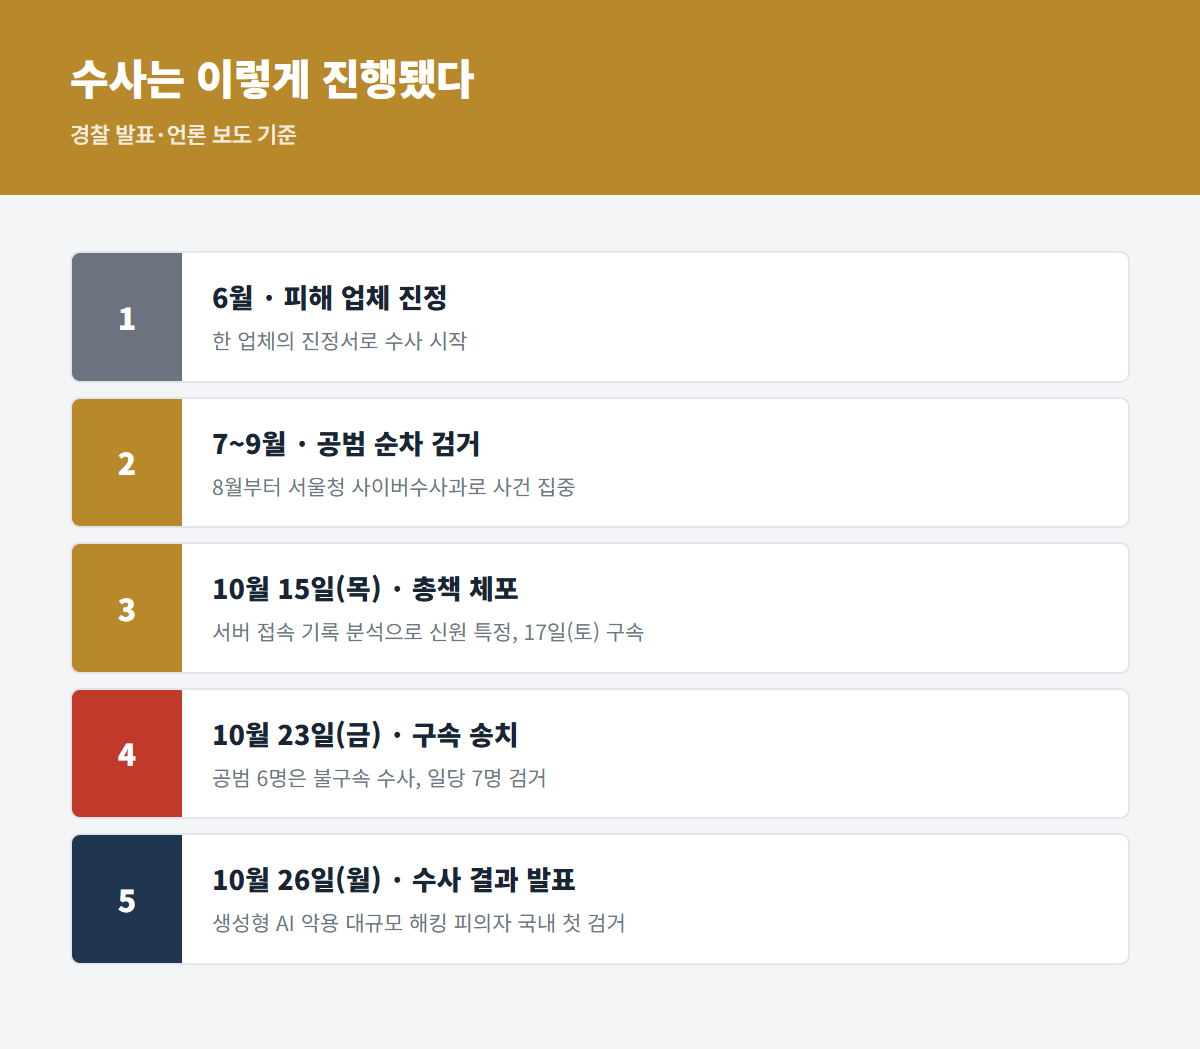
수사는 6월 피해 업체 한 곳의 진정서로 시작됐습니다.
경찰은 8월부터 사건을 서울경찰청 사이버수사과로 모아 수사했습니다.
| 시점 | 내용 |
| 6월 | 피해 업체 진정서 제출, 수사 착수 |
| 7~9월 | 피해 업체를 협박한 공범 5명 순차 검거 |
| 10월 15일(목) | 서버 접속 기록 분석으로 총책 특정·체포 |
| 10월 17일(토) | 총책 구속 |
| 10월 23일(금) | 구속 송치 |
| 10월 26일(월) | 수사 결과 발표 |
경찰도 AI를 썼습니다. 자체 AI 분석 체계에 50만 건이 넘는 수사 자료를 넣어 용의자를 좁혔다고 밝혔습니다.
수사 자료 규모는 52만 건, 53만 건으로 보도마다 조금 다릅니다.
| 📌 금융권 해킹과 같은 조직일까 여러 보도는 이 조직이 쓴 AI 침투 테스트 도구가 최근 금융권 개인정보 유출 사건에 쓰인 것과 같은 도구(일부는 '추정')라고 전했습니다. 다만 경찰은 두 사건의 연관성은 현재까지 확인되지 않았다고 설명했습니다. 같은 도구를 썼다는 것만으로 같은 조직이라고 볼 수는 없습니다. |
4. 바다 건너 일본은
패치할 사람을 한국에서 찾는다
한국과 일본 금융권의 움직임 [04]
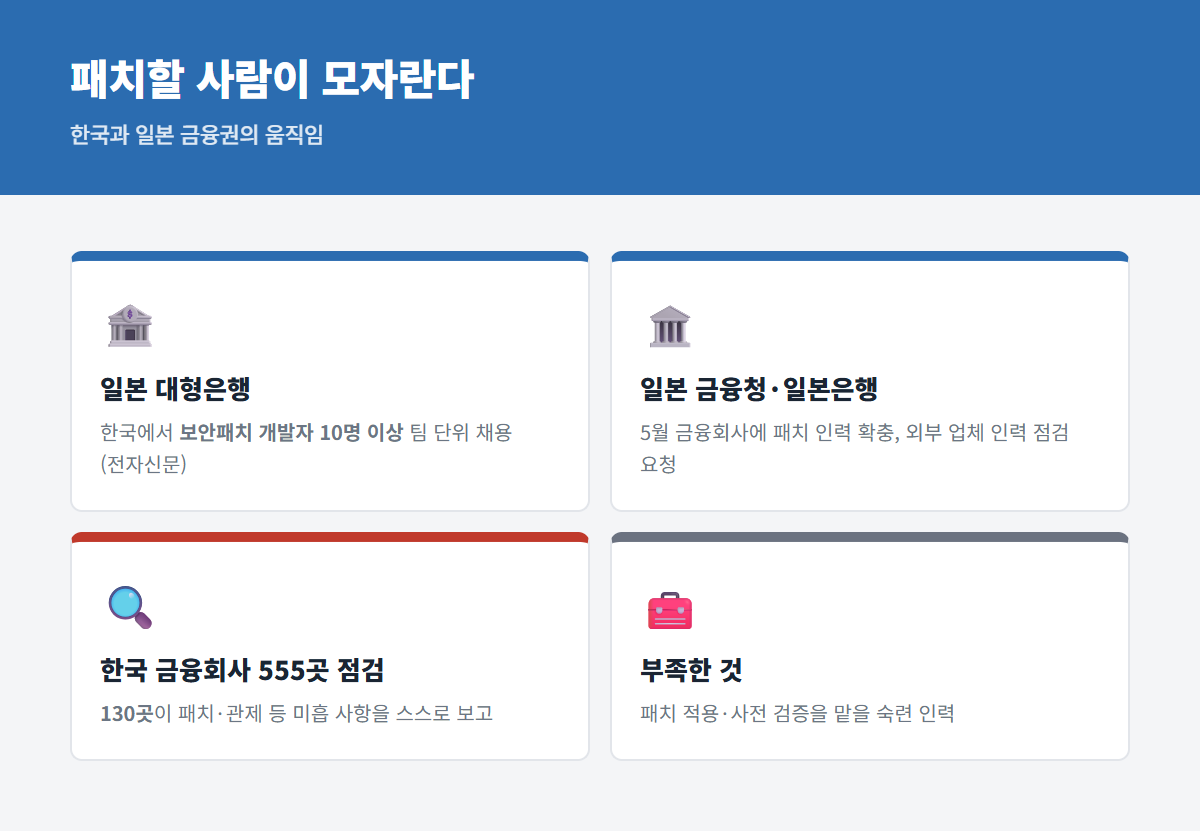
전자신문은 10월 29일(목), 일본의 한 대형은행이 AI발 해킹 위협 속에 한국에서 보안패치 개발 인력을 모으고 있다고 보도했습니다.
중급 이상 개발자 10명 이상을 팀 단위로 채용하는 방식이라고 합니다. 은행 이름은 공개되지 않았습니다.
| 구분 | 내용 |
| 일본 대형은행 | 한국에서 중급 이상 개발자 10명 이상 팀 단위 채용 (보도 기준) |
| 맡을 일 | 전산시스템 운영, 패치 적용, 거래가 끊기지 않도록 사전 검증·장애 영향 분석 |
| 일본 당국 | 금융청·일본은행이 5월 금융회사에 패치 인력 확충, 외부 업체 인력 확보 상황 점검 요청 |
| 한국 금융권 | 555곳 자체 점검에서 130곳(23.4%)이 미흡 사항 보고 |
이 인력은 침입을 지켜보는 관제 요원과는 다릅니다.
시스템을 멈추지 않고 패치를 적용해야 하니, 짧은 기간에 길러 내기 어려운 숙련 인력이라는 설명입니다.
한국도 사정이 넉넉하지 않습니다. 금융당국이 10월 8일(목)까지 555곳에 12개 항목 자체 점검을 맡긴 결과, 130곳이 미흡 사항을 보고했습니다.
보안패치 미적용, 노후 시스템 관리, 24시간 보안관제 체계 등이 주로 지적됐습니다.
| ⚖️ 숫자를 읽을 때 주의할 점 130곳은 금융회사가 스스로 점검해 보고한 결과입니다. 이 회사들이 모두 해킹을 당했다는 뜻은 아닙니다. 일본 은행 채용과 일본 당국의 5월 요청은 현재 한 매체(전자신문) 보도로만 확인됩니다. |
⭐ 5. 기업·기관이 할 일
AI보다 먼저 찾아야 할 문
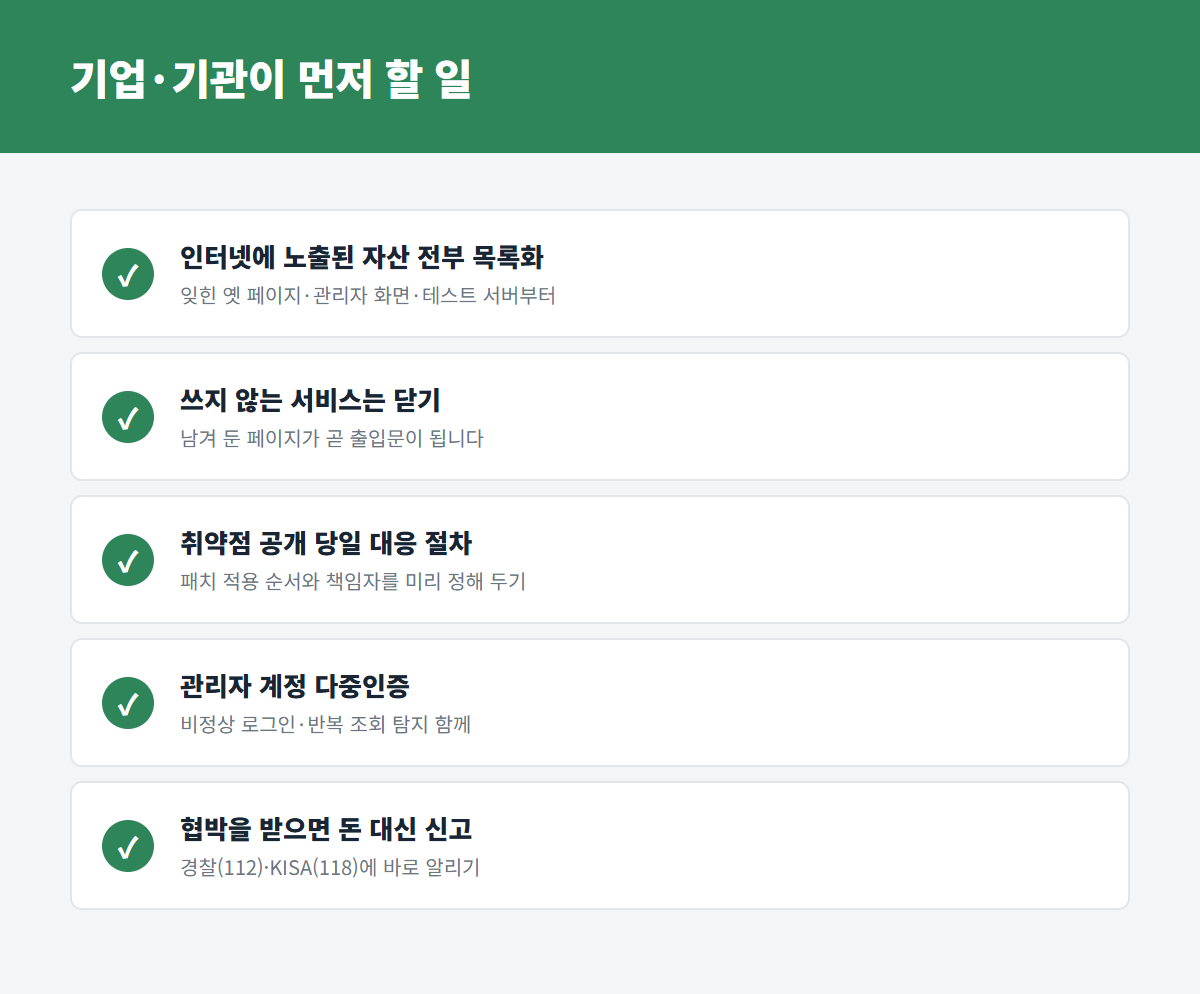
기업·기관이 먼저 할 일 [05]
AI가 오래된 문부터 찾는다면, 방어하는 쪽도 그 문을 먼저 찾아 닫아야 합니다.
| 순서 | 할 일 |
| 1 | 인터넷에 노출된 서비스·페이지 전부 목록화 (잊힌 옛 페이지 포함) |
| 2 | 쓰지 않는 서비스·테스트 서버 닫기 |
| 3 | 취약점이 공개된 당일 대응할 절차와 책임자 정해 두기 |
| 4 | 관리자 계정 다중인증, 비정상 로그인·반복 조회 탐지 |
| 5 | 보존 기간이 끝난 개인정보는 지우기 |
| ⚠️ 협박 메일을 받았다면 이번 조직은 정보를 빼냈다며 정해진 시간까지 연락하지 않으면 유포하겠다는 식으로 기업을 압박한 것으로 전해집니다. 돈을 보내도 정보가 지워진다는 보장은 없습니다. 경찰(112)과 KISA(118)에 바로 신고하는 것이 우선입니다. |
6. 개인은 무엇을 하나
내 정보가 어디서 샜는지 몰라도
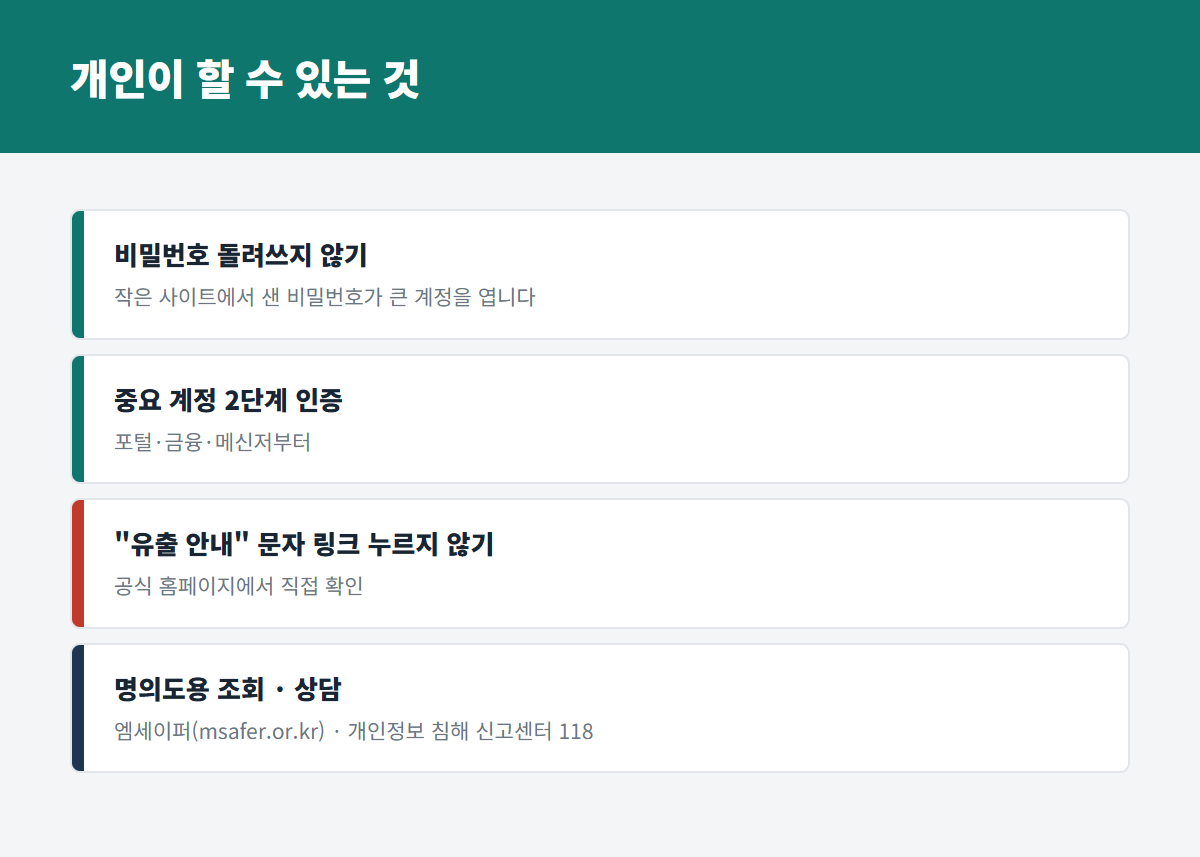
개인이 할 수 있는 것 [06]
피해 업체 90여 곳 가운데 신고한 곳은 15곳, 나머지 75곳은 아직 신고하지 않은 것으로 전해집니다.
내가 쓰던 학원·병원·골프장 사이트가 포함됐는지 당장 알기 어렵다는 뜻입니다.
| 할 일 | 이유 |
| 비밀번호 돌려쓰지 않기 | 작은 사이트에서 샌 비밀번호로 큰 계정이 열릴 수 있음 |
| 중요 계정 2단계 인증 | 비밀번호가 새도 한 번 더 막아 줌 |
| "유출 안내" 문자 링크 누르지 않기 | 사고 뒤 사칭 문자가 따라오기 쉬움 |
| 명의도용 조회 | 엠세이퍼(msafer.or.kr)에서 내 명의 휴대폰 확인 |
| 상담·신고 | 개인정보 침해 신고센터 118, 사이버범죄 신고 ecrm.police.go.kr |
다음 편 예고: 이번 주 꼭 패치할 취약점
📌 3줄 요약
1. AI 해킹 조직 검거 — 90여 곳에서 약 820만 건, AI 도구를 쓴 40여 일 동안 약 60곳!
2. 금융권 해킹과의 연관성은 경찰이 "현재까지 확인되지 않았다"고 설명!
3. AI는 방치된 옛 페이지부터 찾는다 — 기업은 노출 자산 정리·즉시 패치, 개인은 비밀번호 분리·2단계 인증!
공격이 빨라진 만큼, 지키는 쪽의 "나중에"가 가장 약한 고리가 됩니다 🔐
추가 피해 업체나 금융권 사건 수사 결과가 나오면 이어서 정리해 드리겠습니다.
※ 이 글은 2026년 11월 2일(월) 기준 경찰 발표 내용을 전한 언론 보도와 보안업체 분석을 정리한 것입니다. 수사가 진행 중이어서 피해 규모와 사실관계는 달라질 수 있으며, 금융권 해킹 사건과의 연관성은 확인되지 않았습니다. 공격 방법은 다루지 않았고, 특정 기업·개인의 책임을 단정하지 않으며 법률 자문이 아닙니다. 피해 여부는 해당 업체 공지와 개인정보 침해 신고센터(118)에서 확인해 주세요.
태그
#AI해킹 #820만건유출 #생성형AI해킹 #해킹조직검거 #개인정보유출 #보안패치 #금융보안 #정보보안 #약한고리시리즈 #시사정리 #한국살이이슈
'IT 이모저모' 카테고리의 다른 글
| 협력사가 뚫리면 내 정보도 샌다 — 대한항공·JAL로 본 공급망 해킹 (0) | 2026.11.04 |
|---|---|
| 금융권 해킹 16곳 — 은행·증권·코인, 무엇이 뚫렸고 내 정보는? (0) | 2026.11.03 |
| 바이낸스 해킹 이후 — 코인 투자자가 지금 대비할 6가지 (0) | 2026.11.02 |
| 연말 쇼핑철 스미싱·피싱 완전 대응법 — 수법 유형부터 당했을 때 골든타임까지 (0) | 2026.11.01 |
| 랜섬웨어 대비 백업 전략 — 3-2-1 규칙과 그 진화형 3-2-1-1-0 실무 가이드 (0) | 2026.10.31 |


