🚨 웹사이트를 PHP로 운영한다면, 오늘 바로 업데이트해야 합니다
웹사이트 개발에 가장 널리 쓰이는 언어 PHP에서 치명적인 보안 취약점 2건이 발견됐습니다.
로그인이나 인증 없이 외부에서 서버에 임의의 코드를 실행할 수 있는 결함입니다.
PHP 개발진은 현지시간 10월 21일(수) 이를 고친 새 버전을 긴급 공개했고, 한국인터넷진흥원(KISA)도 같은 날 보안공지를 냈습니다.
특히 이번 결함은 AI가 찾아냈습니다. 무엇이 문제인지, 내 서버가 해당되는지, 지금 무엇을 해야 하는지 정리했습니다.
| 📌 먼저 확인할 것 PHP 8.5.12 · 8.4.27 · 8.3.36 · 8.2.35 미만이면 취약합니다. PHP 공식 발표: "완전한 임시 조치는 없으며, 업데이트만이 안전한 선택"입니다. |
1. 무슨 일이 있었나
두 건 모두 위험도 9.2
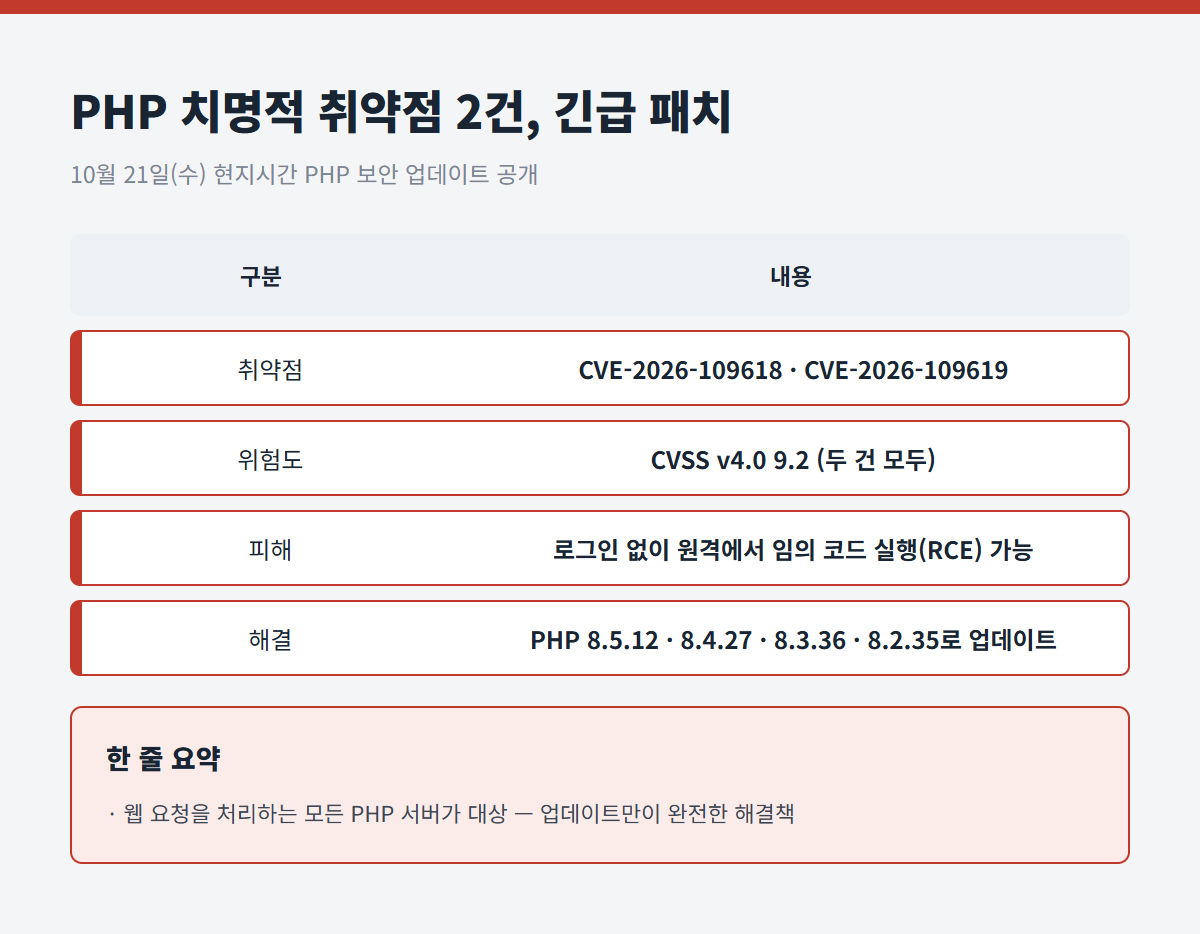
PHP 취약점 개요 [01]
| 구분 | CVE-2026-109618 | CVE-2026-109619 |
| 유형 | 메모리 부족(OOM) 처리 중 손상을 이용한 원격 코드 실행 | 해제된 메모리에 남은 내부 상태를 이용한 원격 코드 실행 |
| 원리 | 메모리 부족으로 요청 데이터가 반쯤 만들어진 채 중단되고, 정리 단계에서 잘못된 데이터를 정상으로 취급 | 요청이 끝나 메모리가 해제된 뒤에도 내부 상태가 남고, 같은 워커가 처리하는 다음 요청이 초기화 전에 이를 사용할 수 있음 |
| KISA 공지 유형 | 예외 조건 처리 미흡(Improper Handling of Exceptional Conditions) | 해제 후 사용(Use After Free) |
| 위험도 | CVSS v4.0 9.2 | CVSS v4.0 9.2 |
PHP 측은 mod_php 환경의 위험을 가장 높게 봤습니다.
인증받지 않은 요청 하나로, 웹사이트 코드가 실행되기도 전에 공격이 시작될 수 있다는 것이 실제로 확인됐기 때문입니다.
⭐ 2. 내 서버는 해당될까
버전부터 확인하세요

취약 버전과 해결 버전 [02]
| 버전 | 취약 | 해결 |
| PHP 8.5 | 8.5.12 미만 | 8.5.12 이상 |
| PHP 8.4 | 8.4.27 미만 | 8.4.27 이상 |
| PHP 8.3 | 8.3.36 미만 | 8.3.36 이상 |
| PHP 8.2 | 8.2.35 미만 | 8.2.35 이상 |
| PHP 8.1 이하 | 공식 업데이트 없음 | 지원 버전으로 업그레이드 또는 배포판·LTS 업체 패치 |
| 💡 확인 방법과 주의할 점 서버에서 php -v 명령으로 버전을 확인할 수 있습니다. 호스팅을 쓴다면 업체 공지를 확인하세요. 리눅스 배포판 업체는 패치를 미리 받았으니 배포판 업데이트를 확인하면 됩니다. 다만 PHP 보안팀은 자원봉사로 운영되는 remi 저장소(rpms.remirepo.net)에는 발표 당일 업데이트가 없다며, 배포판 패키지나 소스 빌드로 바꾸라고 권했습니다. PHP 8.2는 12월 31일(목) 지원이 끝납니다. 이번 기회에 상위 버전으로 올릴 계획을 세우는 것이 좋습니다. |
PHP 보안팀은 사안이 심각하다고 보고 지원이 끝난 PHP 7.4·8.0·8.1용 최소한의 소스 패치도 따로 제공했습니다.
⭐ 3. AI가 찾아낸 10년 묵은 결함
발견도 AI, 공격도 AI
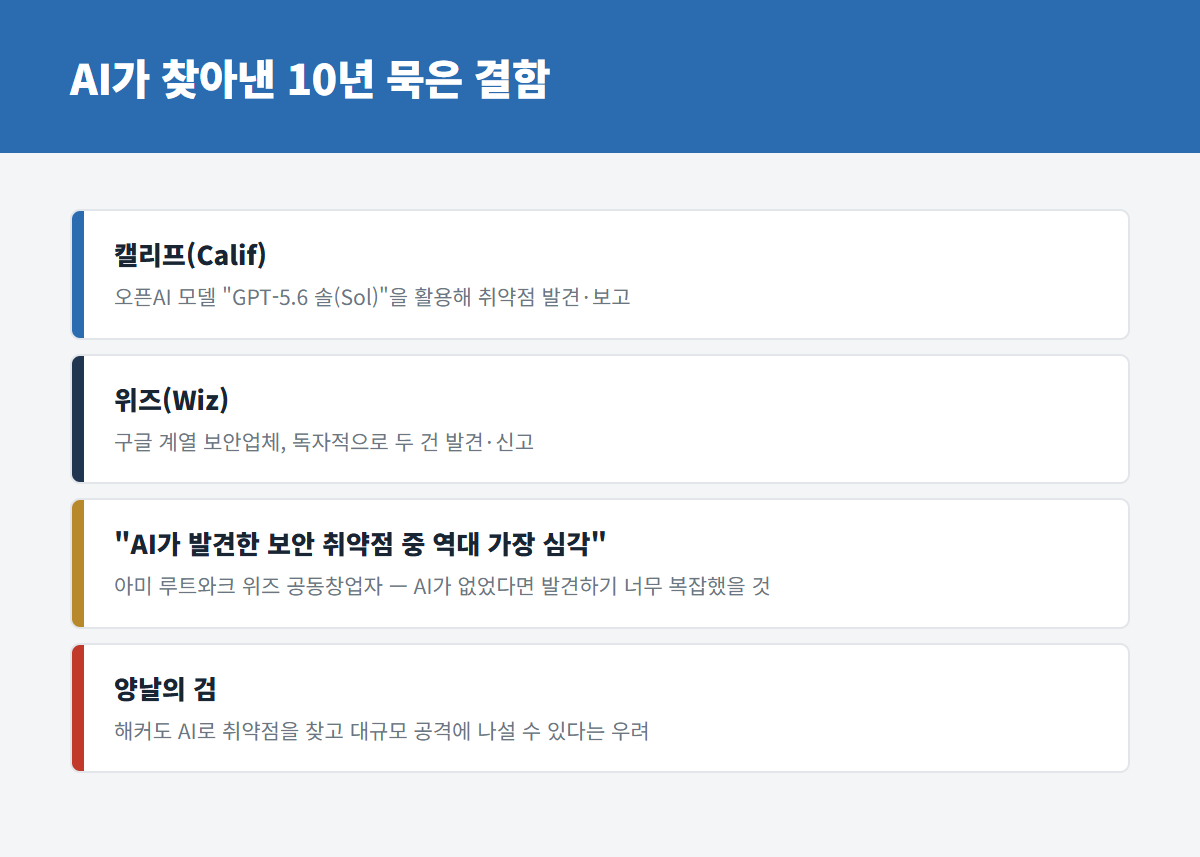
AI가 발견한 취약점 [03]
보도에 따르면 이 결함은 10년 넘게 PHP 코드에 있었던 것으로 알려졌습니다.
그동안은 실제 공격에 쓰기 어렵다고 보는 시각이 많았습니다.
| 발견 | 내용 |
| 캘리프(Calif) | 미국 보안업체. 오픈AI의 "GPT-5.6 솔(Sol)" 모델을 활용해 발견 |
| 위즈(Wiz) | 구글 계열 보안업체. 독자적으로 두 건을 발견해 신고 |
| 위즈 공동창업자 아미 루트와크 | "AI가 발견한 보안 취약점 가운데 역대 가장 심각하다", "AI가 없었다면 발견하기에 지나치게 복잡했을 것" |
| 오픈AI | "최근 들어 가장 파급력이 큰 보안 취약점 중 하나" |
| 🚩 같은 도구를 해커도 씁니다 AI로 오래된 결함을 찾아낼 수 있다는 것은, 공격자도 같은 방법으로 취약점을 찾고 대규모 공격에 나설 수 있다는 뜻입니다. 패치가 나온 뒤 공격이 빨라지는 만큼, 업데이트를 미루는 시간이 곧 위험입니다. |
4. 지금 벌어지는 일
유출, 공격 시도, 사이트 중단
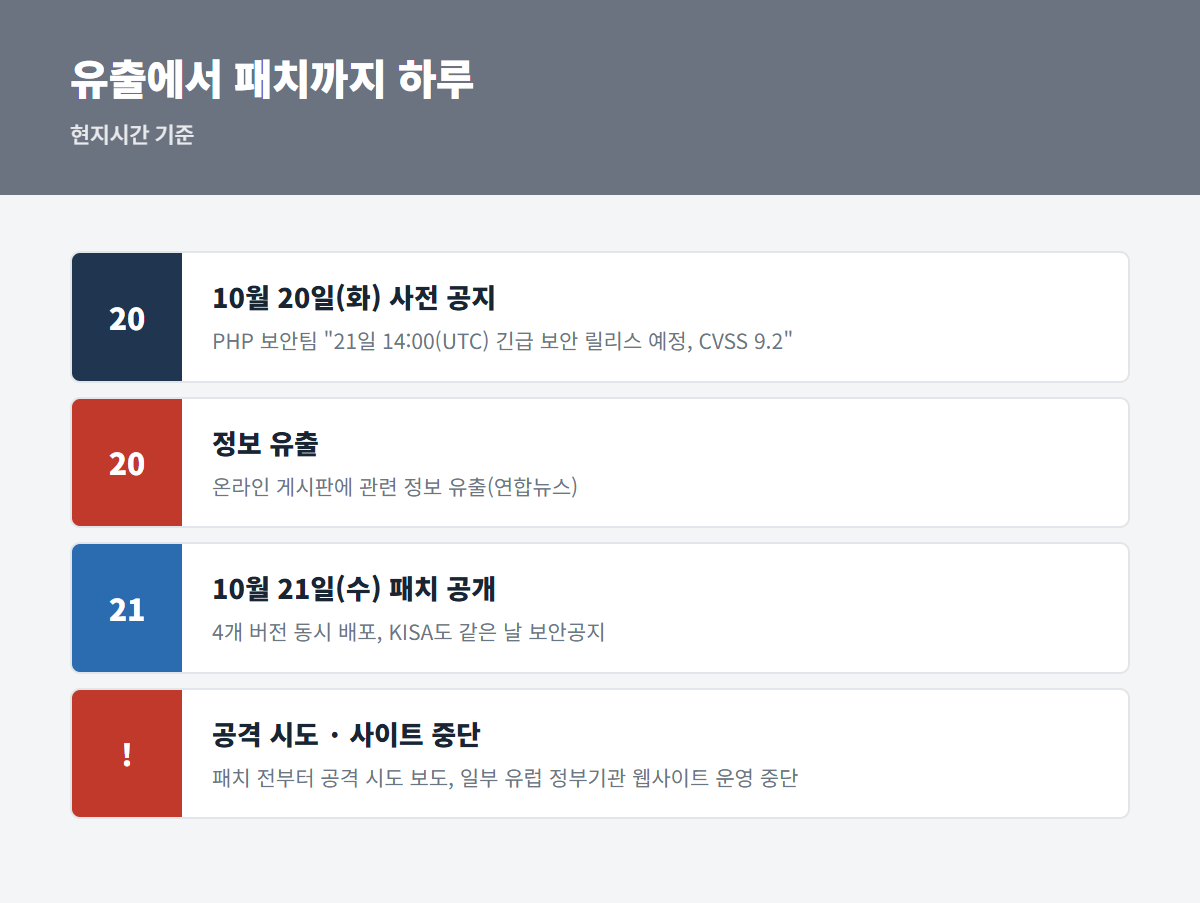
패치까지의 경과 [04]
파급력이 큰 이유는 PHP가 인터넷 곳곳에 쓰이기 때문입니다.
| 구분 | 내용 |
| 사용 규모 | 서버 언어가 확인되는 웹사이트의 약 70~75%가 PHP — 보도마다 다름(연합뉴스는 W3Techs를 인용해 약 75%, W3Techs 사이트 확인치는 69.3%) |
| 워드프레스 | 전체 웹사이트의 약 43%가 쓰는 워드프레스도 PHP 기반 |
| 공개 일정 | PHP는 20일 사전 공지에서 21일 14:00(UTC) 공개를 예고. 연합뉴스 등은 당초 22일 예정이었으나 20일 온라인 게시판에 정보가 유출돼 하루 앞당겨졌다고 보도 |
| 공격 시도 | 클라우드플레어 CTO "초기 공격 시도가 나타나고 있다" |
| 각국 대응 | 네덜란드·핀란드 등 일부 유럽 정부기관이 예방 차원에서 웹사이트 운영 중단, 유럽·일본·호주 보안당국 긴급 업데이트 권고 |
| 국내 | KISA 보호나라 10월 21일(수) "PHP 제품 보안 업데이트 권고" 공지 |
5. 당장 업데이트가 어렵다면
임시 조치는 위험을 줄일 뿐
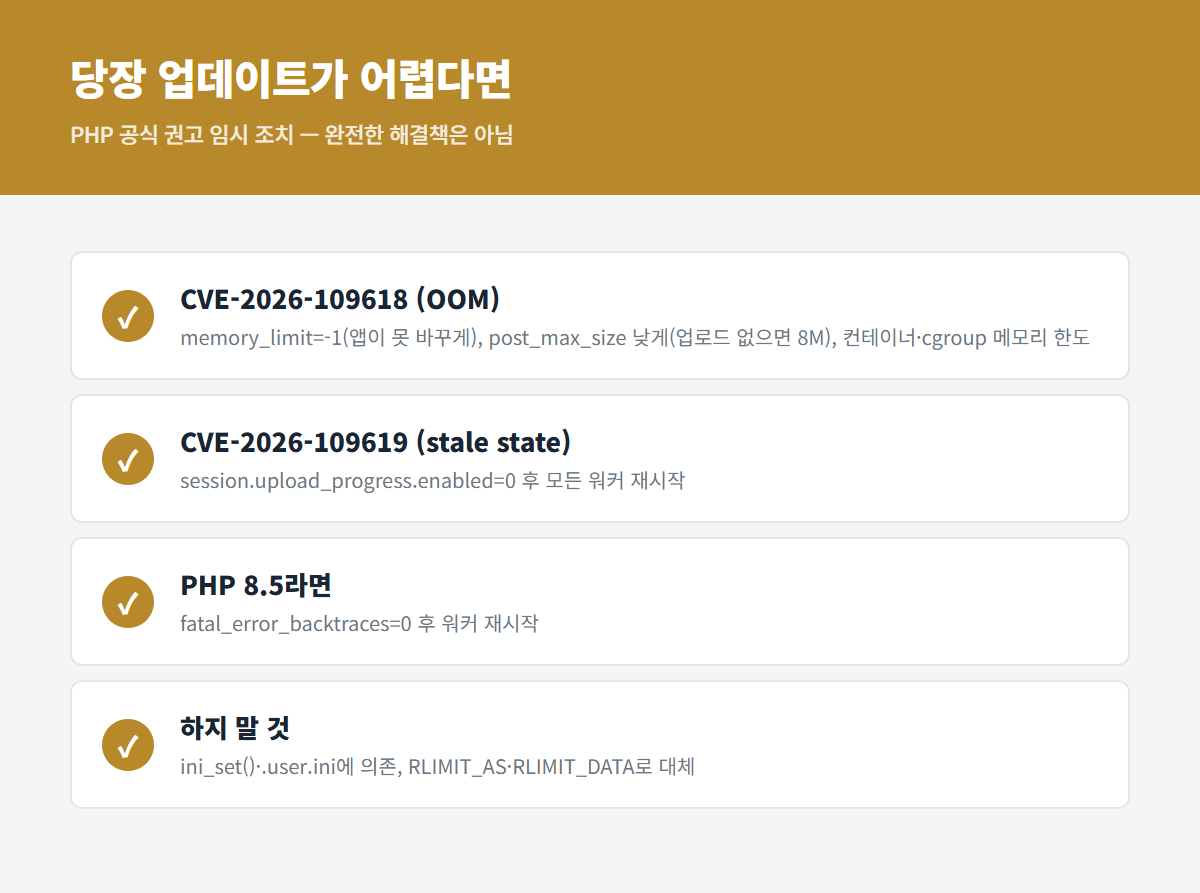
임시 조치 [05]
PHP 측은 임시 조치가 특정 공격 경로만 줄일 뿐 설치를 안전하게 만들지는 않는다고 분명히 했습니다.
| 대상 | 임시 조치 |
| CVE-2026-109618 | memory_limit=-1을 앱이 바꿀 수 없게 설정(FPM 풀·Apache 설정의 php_admin_value), post_max_size 낮추기(업로드 없으면 8M, 필요하면 32M), 컨테이너·cgroup 메모리 한도 적용, upload_max_filesize는 post_max_size보다 낮게, 웹서버·프록시에서 요청 크기·필드 수·헤더 수 제한. memory_limit=-1을 해도 취약 경로가 완전히 막히지는 않음 |
| CVE-2026-109619 | session.upload_progress.enabled=0 후 모든 워커 재시작(php.ini·FPM 풀 등 요청 해석 전에 적용되는 설정에서) |
| PHP 8.5 | fatal_error_backtraces=0 후 모든 워커 재시작 |
| CVE-2026-109619(추가) | 요청 처리 초기에 경고를 내는 잘못된·폐기된 설정 제거, 공격자가 일으킬 수 있는 치명적 오류·실행 시간 초과 수정 |
| 하지 말 것 | ini_set()·FPM .user.ini에 의존, RLIMIT_AS·RLIMIT_DATA로 대체, 오류 표시 숨기기(error_reporting 등)로 해결했다고 판단 |
6. 이번 기회에 함께 점검할 것
정부 기업 보안강화 권고
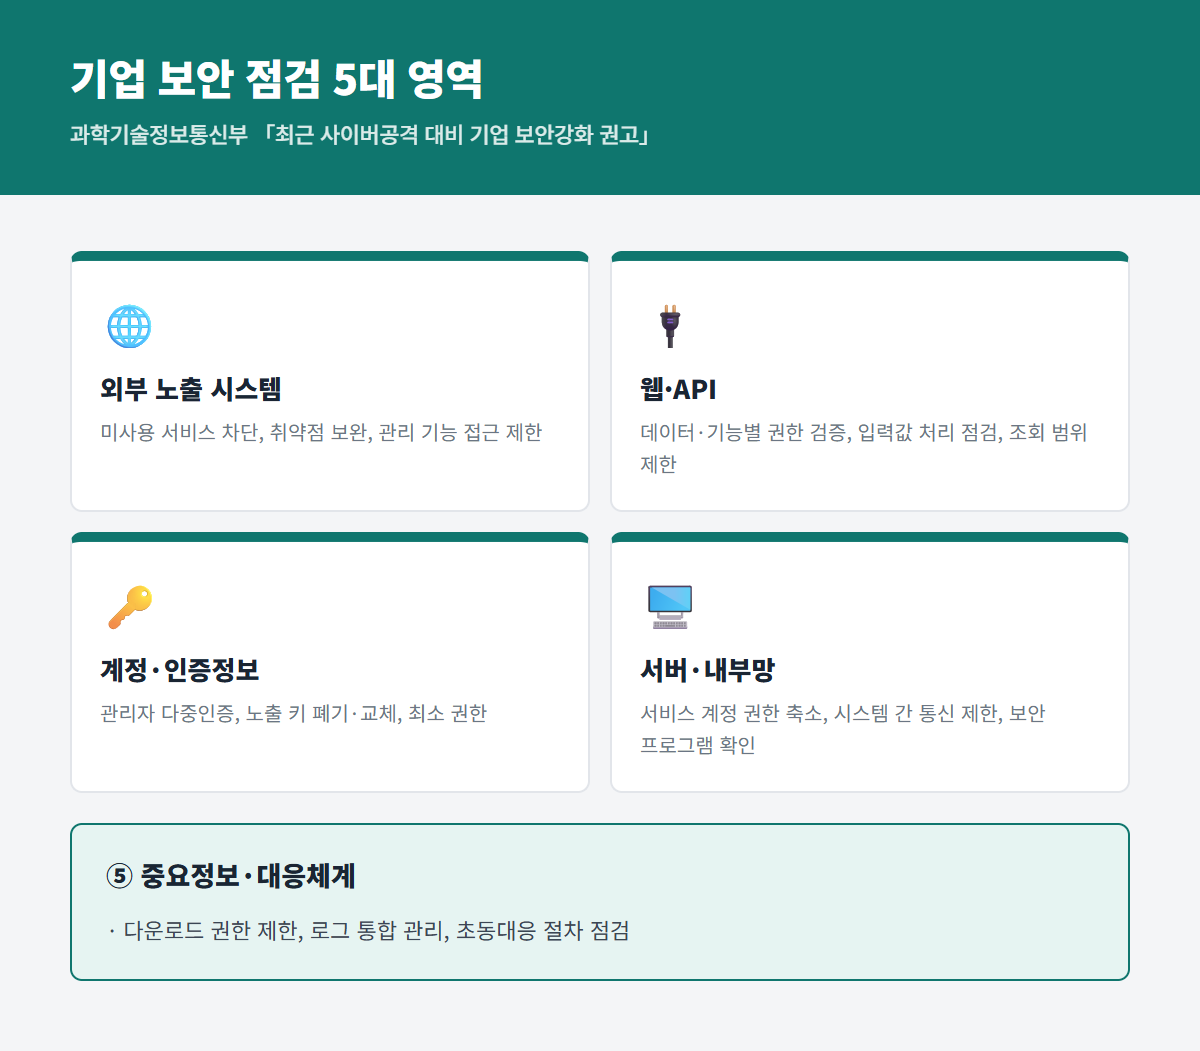
기업 보안 점검 5대 영역 [06]
과학기술정보통신부는 최근 금융권·민간기업 침해사고가 잇따르자 기업 보안강화 권고를 냈습니다.
초기 침입에 자주 쓰이는 웹·API 취약점과 인증정보 노출을 먼저 점검하고, 침입 뒤 내부 확산과 정보 유출을 막는 단계별 조치를 하라는 내용입니다. 권고문이 PHP를 직접 다루지는 않지만, 보안 업데이트 적용과 업데이트가 어려울 때의 임시 보호조치를 강조한 점에서 이번 사안과 맞닿아 있습니다.
| 영역 | 우선 점검 | 눈여겨볼 징후 |
| 외부 노출 시스템 | 미사용 서비스 차단, 보안 업데이트, 관리 기능 접근 제한 | 여러 경로 반복 접근, 설정·백업 파일 조회 시도 |
| 웹·API | 요청마다 서버에서 권한 검증, 입력값 처리, 조회 범위 제한 | 식별자를 바꿔 가며 연속 조회 |
| 계정·인증정보 | 관리자 다중인증, 노출된 키 폐기·교체, 최소 권한 | 새 접속 환경에서 인증정보 사용, 계정 생성·권한 확대 |
| 서버·내부망 | 웹 실행 계정 관리자 권한 제거, 업로드 경로 스크립트 실행 차단, EDR 작동 확인 | 웹서버의 비정상 명령 실행, 내부 탐색, 새 외부 통신 |
| 중요정보·대응 | 다운로드 권한 제한, 로그 시간 동기화·통합, 초동대응 절차 | 대량·순차 조회, 비정상 반출, 로그 삭제 |
| 📞 침해가 의심되면 KISA 인터넷 보호나라(boho.or.kr)에서 해킹 사고 신고·상담, 국번 없이 118 의심 시스템은 네트워크에서 바로 격리하고, 분석에 필요한 로그와 증적은 지우거나 바꾸지 말고 보존하세요. |
📌 3줄 요약
1. PHP에서 로그인 없이 서버를 장악할 수 있는 치명적 취약점 2건(CVSS 9.2) — 8.5.12·8.4.27·8.3.36·8.2.35로 즉시 업데이트!
2. AI(GPT-5.6 솔 활용 캘리프, 위즈)가 10년 넘게 숨은 결함을 찾아내 — 공격 시도·유럽 정부 사이트 중단까지!
3. 임시 조치는 완전하지 않아 업데이트가 유일한 해결책 — 정부 권고 5대 영역도 함께 점검!
보안 업데이트는 미룰수록 위험이 커집니다. 오늘 서버 버전부터 확인해 보세요 🔐
국내 피해나 추가 공격 경로가 확인되면 이어서 정리해 드리겠습니다.
※ 이 글은 2026년 10월 22일(목) 기준 PHP 공식 보안 공지, KISA 보호나라 공지, 과학기술정보통신부 권고와 언론 보도를 정리한 것입니다. 시스템 환경마다 적용 방법이 다를 수 있으니 실제 조치 전 공식 공지와 사용 중인 배포판·호스팅 업체 안내를 확인하세요. 버전·일정 정보는 바뀔 수 있습니다.
태그
#PHP #PHP취약점 #CVE2026109618 #원격코드실행 #보안패치 #사이버보안 #AI보안 #워드프레스 #보호나라 #정보보안 #한국살이이슈
'IT 이모저모' 카테고리의 다른 글
| K-시큐리티 비즈니스 데이 2026 — 보안기업 13곳 일본 공략 (0) | 2026.10.21 |
|---|---|
| 내년부터 모든 상장사 정보보호 공시 의무화 — 무엇이 바뀌고, 우리 회사는 뭘 준비해야 하나 (0) | 2026.10.21 |
| AI 아르텍스(ARTEX)란 — 금융권 해킹에 등장한 자율형 AI 공격 도구, 작동 원리와 기업 대응법 (0) | 2026.10.19 |
| KISA 기업 보안강화 권고 — 금융권 해킹 이후 웹·API·인증정보부터 점검해야 하는 이유와 5대 수칙 (0) | 2026.10.18 |
| AI 사이버공격 대비 — CEO 수칙 7가지와 실무 6영역 (0) | 2026.10.17 |


