🎓 이번엔 대학입니다. 그것도 학교 전산이 아니라 등록금 수납 시스템이 뚫렸습니다
🔗 시리즈 「약한 고리」 ②/⑦
국립부경대 학생과 직원 5,108명의 개인정보가 등록금 수납 시스템을 통해 유출됐습니다.
같은 주 연세대도 포털 해킹으로 1만여 명의 정보가 새어 나갔다고 공지했습니다.
그런데 부경대는 해커의 돈 요구를 받고서야 사고를 알았습니다.
무슨 일이 있었고, 학생은 지금 무엇을 조심해야 하는지 정리했습니다.
| 📌 이 글의 성격 학교 공지와 언론 보도로 확인된 사실만 정리했습니다. 경찰 수사와 관계 기관 조사가 진행 중입니다. 침입 수법은 자세히 다루지 않으며, 학교·은행·운영업체 어느 쪽의 책임도 단정하지 않습니다. |
1. 부경대에서 무슨 일이
등록금 수납 시스템에 비인가 접근
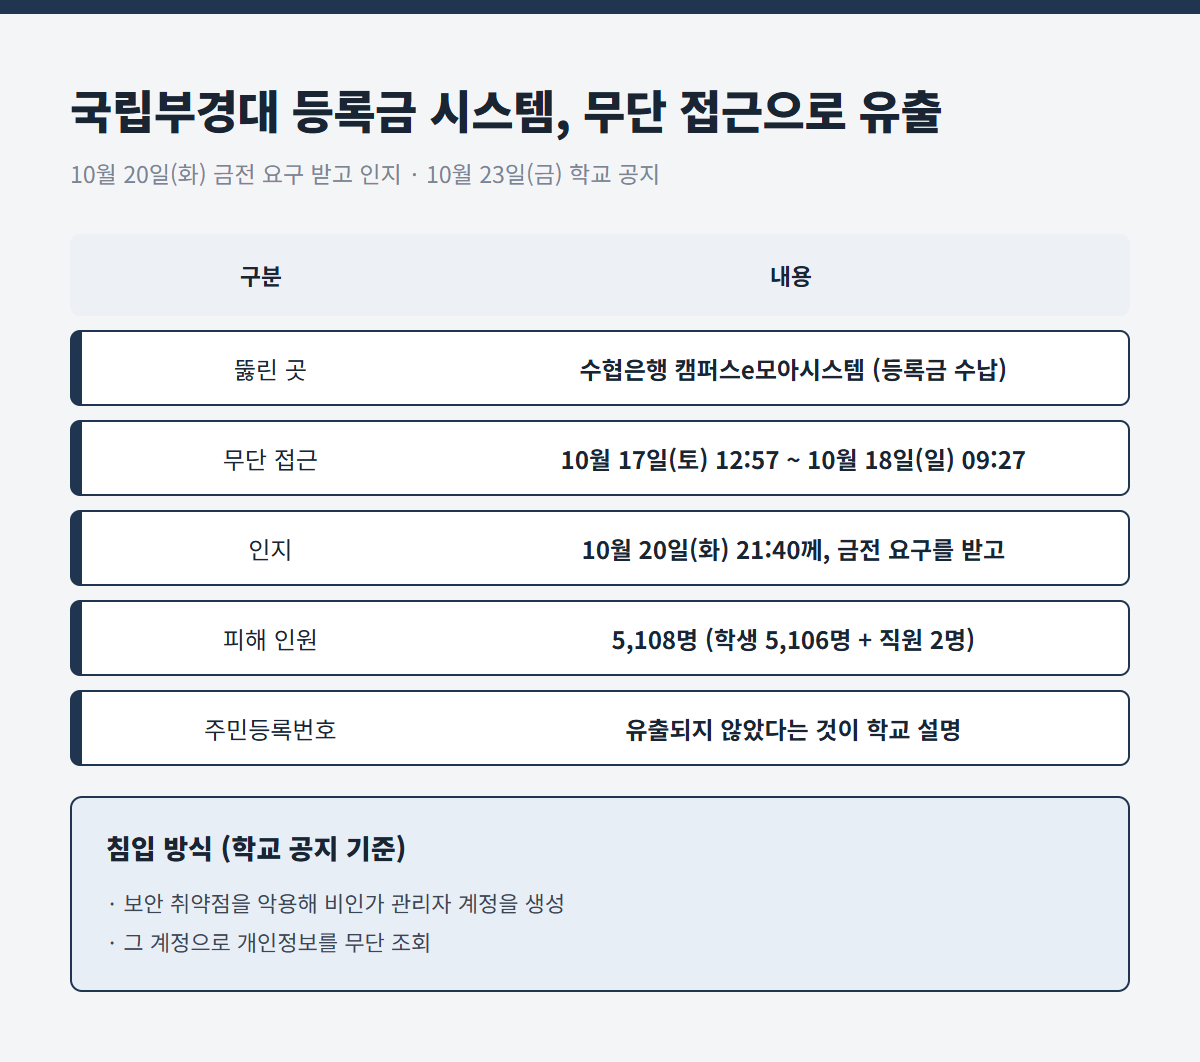
국립부경대 개인정보 유출 개요 [01]
사고가 난 곳은 부경대 등록금 수납 업무에 쓰이는 수협은행의 '캠퍼스e모아시스템'입니다.
학교 공지에 따르면, 외부인이 보안 취약점을 악용해 승인받지 않은 관리자 계정을 만든 뒤 개인정보를 조회했습니다.
| 구분 | 내용 |
| 시스템 | 수협은행 캠퍼스e모아시스템 (등록금 수납) |
| 무단 접근 | 10월 17일(토) 12:57 ~ 10월 18일(일) 09:27 |
| 사고 인지 | 10월 20일(화) 21:40께, 금전 요구를 받고 |
| 피해 인원 | 학생 5,106명 + 직원 2명 = 5,108명 |
| 학교 공지 | 10월 23일(금) |
공격이 시작되고 사흘 뒤, 범인의 금전 요구로 사고가 드러났습니다.
구체적으로 어떤 취약점이 쓰였는지는 공지에 나와 있지 않습니다.
| 📌 공지·사과문 날짜, 자료마다 다릅니다 데일리시큐·서울경제는 학교가 10월 23일(금) 공지를 올렸다고 전했습니다. 홈페이지 "개인정보 유출 사실 안내 및 사과문" 게재는 부산일보가 10월 28일(수), 서울신문이 10월 29일(목)로 보도해 자료마다 다릅니다. |
⭐ 2. 누구의, 어떤 정보가
이름·학번에 등록금 액수와 가상계좌까지
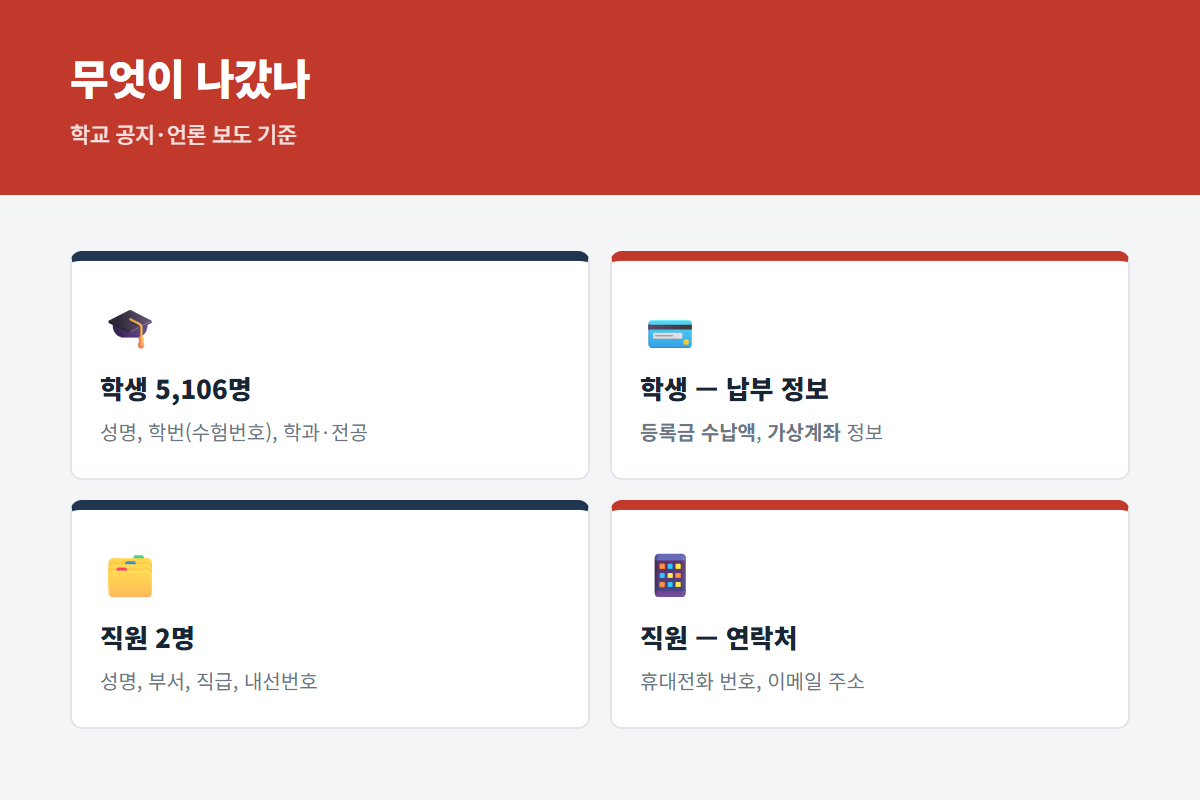
부경대 유출 항목 [02]
학생 정보에는 등록금 수납액과 가상계좌 정보가 들어 있습니다.
| 대상 | 유출 항목 |
| 학생 5,106명 | 성명, 학번(또는 수험번호), 학과·전공명, 등록금 수납액, 가상계좌 정보 |
| 직원 2명 | 성명, 부서, 직급, 내선번호, 휴대전화 번호, 이메일 주소 |
학교는 주민등록번호 같은 핵심 민감 정보는 유출되지 않은 것으로 확인했다고 밝혔습니다.
하지만 "내 이름·학과·등록금 액수"를 아는 사람이 연락해 오면, 진짜 학교 연락처럼 보이기 쉽습니다.
| 🔗 이번 사고의 약한 고리 — 학교 밖 결제 창구 뚫린 곳은 학교 자체 전산이 아니라, 등록금 수납을 맡은 은행 쪽 시스템이었습니다. 이 시스템은 수협은행이 발주하고 외주업체가 운영한다는 보도가 있습니다. 학생 입장에선 "학교에 낸 정보"가 학교 밖에서 샌 셈입니다. 교육부 자료를 보면 올해 대학 관련 유출은 대학 직접 해킹 5건에, 외부 위탁 교육업체 사고까지 합치면 10차례였다는 보도도 있습니다(국민일보). |
3. 날짜로 다시 보기
돈 요구를 받고서야 알았습니다
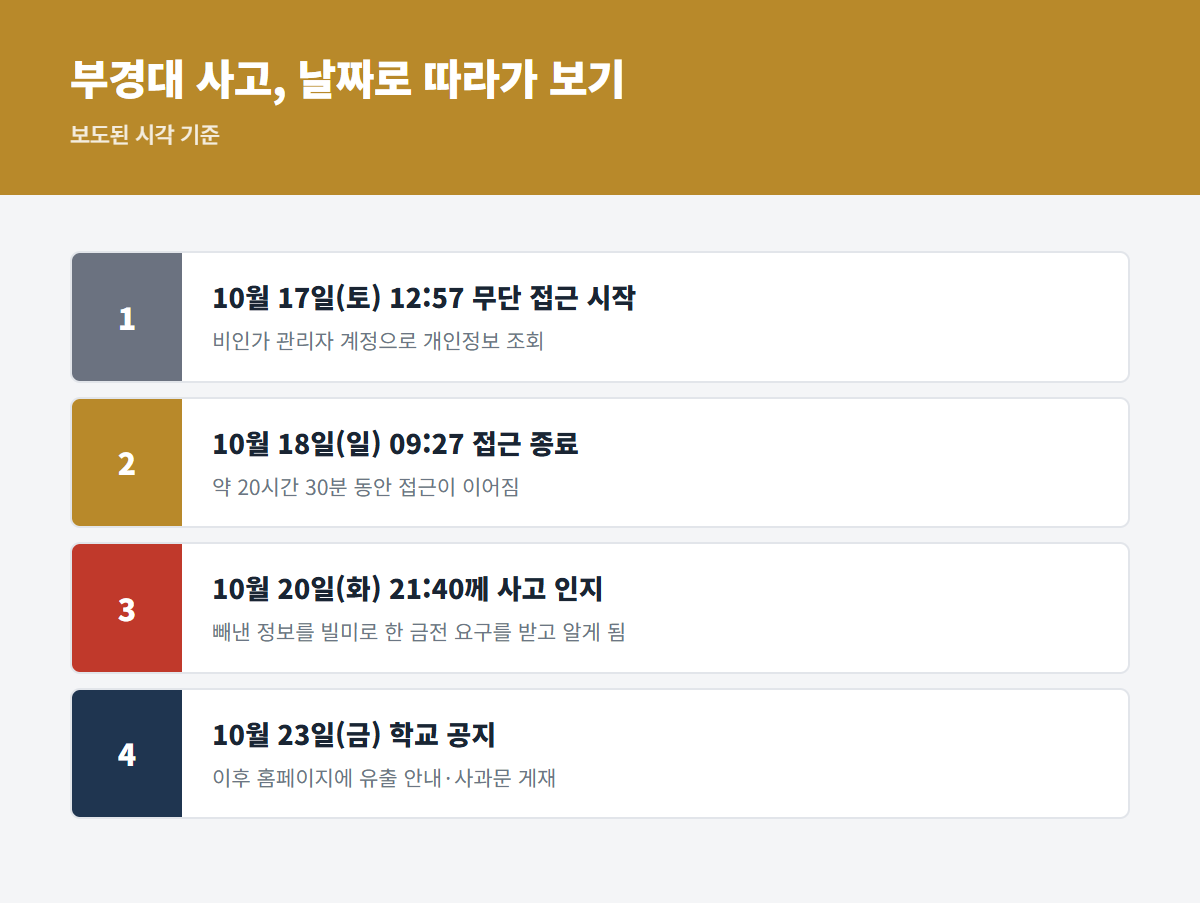
부경대 사고 타임라인 [03]
학교는 사고대응팀을 꾸리고, 수협은행과 긴급회의를 연 뒤 시스템부터 막았다고 밝혔습니다.
| 구분 | 조치 내용 |
| 차단 | 신규 회원가입 차단, 비인가 계정 비활성화, 공격 IP 차단 |
| 신고 | 교육부·개인정보보호위원회 신고, 경찰 수사 의뢰 |
| 통지 | 피해 대상자 개별 통지, 수협 주관 민원 전담 콜센터 운영 |
| 재발 방지 | 회원가입·인증 절차 강화, 개인정보 대량 조회 제한 추진 |
학교는 사과문에서 "소중한 개인정보를 안전하게 보호하지 못해 사과드린다"는 취지로 밝혔습니다.
| 아직 공개되지 않은 것 · 어떤 취약점이 악용됐는지 (공지에 공개되지 않음) · 요구한 금액과 범인의 정체 · 빼낸 정보가 실제로 악용됐는지 경찰 수사와 관계 기관 조사에 따라 내용은 달라질 수 있습니다. |
4. 연세대·서울대도
가을 대학가에 이어진 해킹
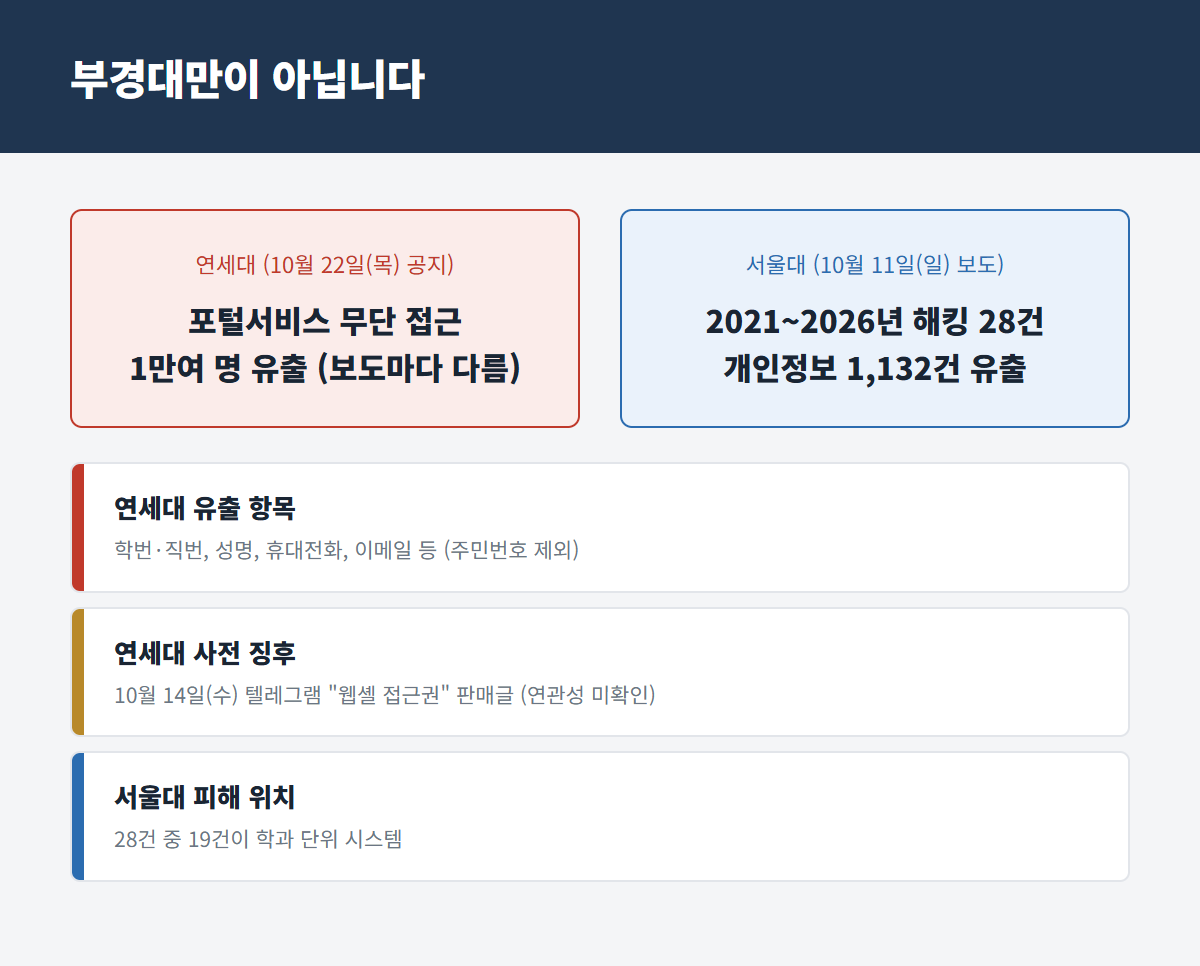
연세대·서울대 사례 [04]
연세대는 10월 22일(목) 포털서비스에 외부 비인가 접근이 있었다고 공지했습니다.
접근은 10월 20일(화) 저녁과 21일(수) 오전, 두 차례 몇 분씩 이뤄진 것으로 전해집니다.
| 구분 | 연세대 | 서울대 |
| 알려진 시점 | 10월 22일(목) 학교 공지 | 10월 11일(일) 국회 자료 보도 |
| 규모 | 1만여 명 (1만5천여 명 보도도) | 6년간 해킹 28건, 개인정보 1,132건 |
| 유출 항목 | 학번·직번, 성명, 휴대전화, 이메일, 일부 시스템 관리정보 | 이름, 이메일, 포털 ID, 소속 등 (2021년 최대 사고 기준) |
| 그 뒤 | 서울경찰청 사이버범죄수사대 입건 전 조사 | 해킹 관련 수사 의뢰 사례 없음 |
연세대는 사고 일주일쯤 전 이미 수상한 신호가 있었습니다.
10월 14일(수) 텔레그램에 "연세대 도메인 웹사이트 웹셸 접근권"을 300달러에 판다는 글이 올라왔고, 학교는 16일(금) 구성원에게 보안 점검을 요청했습니다.
당시 학교는 허위 매물일 가능성이 높다고 판단했고, 이 글과 실제 유출의 연관성은 확인되지 않았습니다.
| 📌 연세대 피해 인원, 자료마다 다릅니다 파이낸셜뉴스·한국경제·서울신문 등은 "1만여 명", 아시아경제 등은 "1만5천여 명"으로 보도했습니다. 본인 해당 여부와 유출 항목은 연세대 홈페이지 공지에서 개인별로 확인할 수 있다고 전해집니다. |
서울대 28건 가운데 19건은 학과 단위 시스템에서 일어났습니다. 1,132건 중 1,130건은 2021년 한 차례 사고에서 나왔습니다.
⭐ 5. 학생이 지금 할 일
"등록금" 문자부터 의심하세요
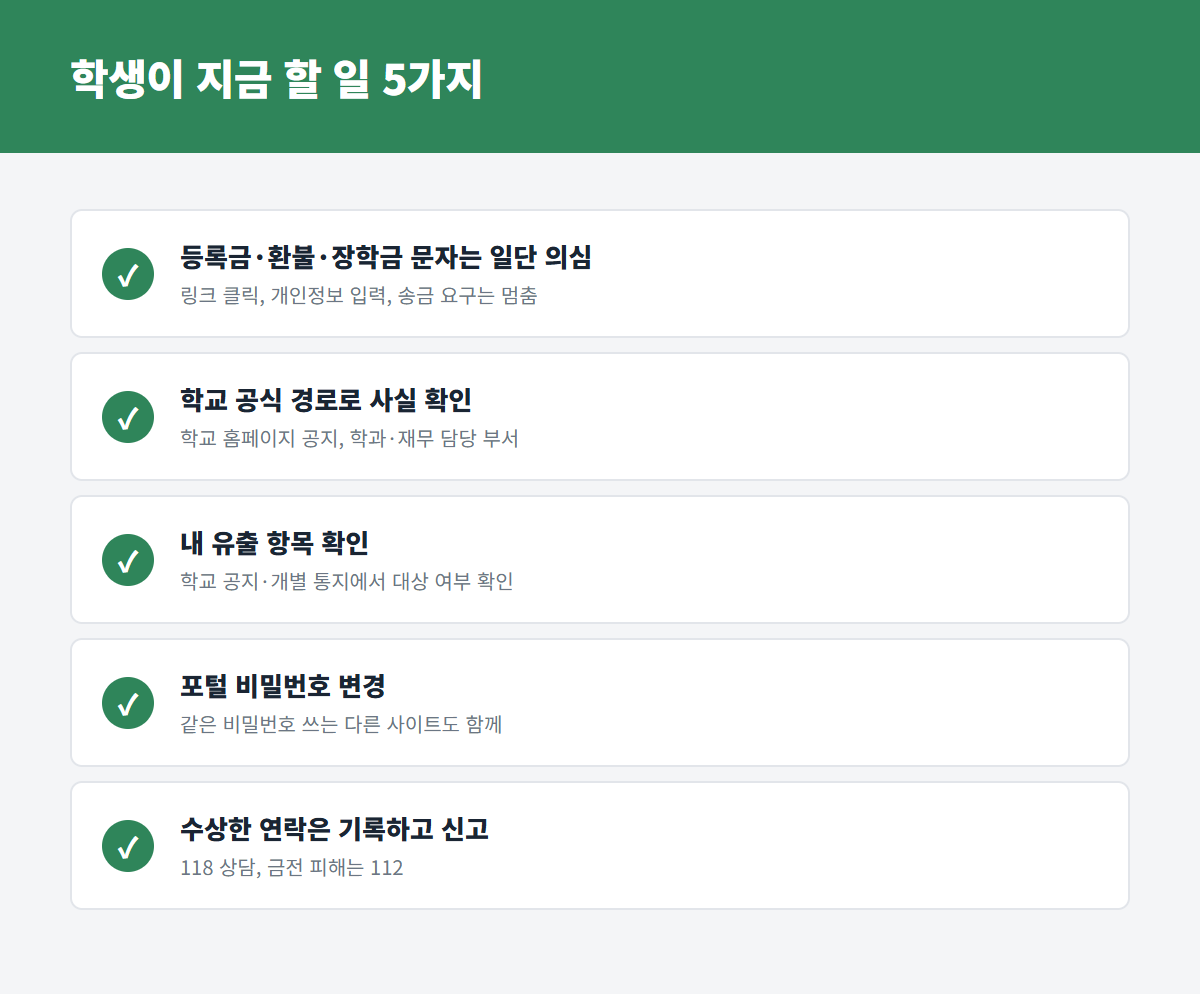
학생이 지금 할 일 5가지 [05]
부경대는 보이스피싱·스미싱 피해가 우려된다며 공식 경로로 사실을 확인해 달라고 당부했습니다.
등록금 수납액과 가상계좌가 나간 만큼 학교나 금융기관을 사칭한 사기에 주의가 필요하다는 보도도 있습니다.
| 순서 | 할 일 |
| 1 | 등록금 미납·환불·추가 납부, 장학금 지급을 이유로 한 문자·전화는 일단 멈춤 |
| 2 | 학교 홈페이지 공지, 학과·재무 담당 부서 등 공식 경로로 사실 확인 |
| 3 | 학교 공지·개별 통지에서 내 유출 대상 여부와 항목 확인 |
| 4 | 학교 포털 비밀번호, 같은 비밀번호 쓰는 다른 사이트 비밀번호 변경 |
| 5 | 수상한 연락은 캡처해 두고 118 상담, 금전 피해 시 112 신고 |
| ⚠️ "가상계좌로 다시 내 주세요"가 가장 그럴듯합니다 이번에 나간 정보에는 등록금 수납액과 가상계좌 정보가 있습니다. 액수까지 맞히는 문자라면 속기 쉽습니다. 등록금·환불·장학금 관련 개인정보 입력이나 송금 요구를 받으면, 반드시 공식 경로로 먼저 확인하라는 것이 학교 안내입니다. |
| 💡 연세대 구성원이라면 휴대전화 번호와 이메일이 나간 만큼, 학교를 사칭한 문자·전화·이메일의 링크는 누르지 말라는 것이 학교 당부입니다. 포털 비밀번호를 바꾸고, 같은 비밀번호를 쓰는 계정도 함께 정리해 두면 안전합니다. |
6. 피해가 의심되면
혼자 판단하지 말고
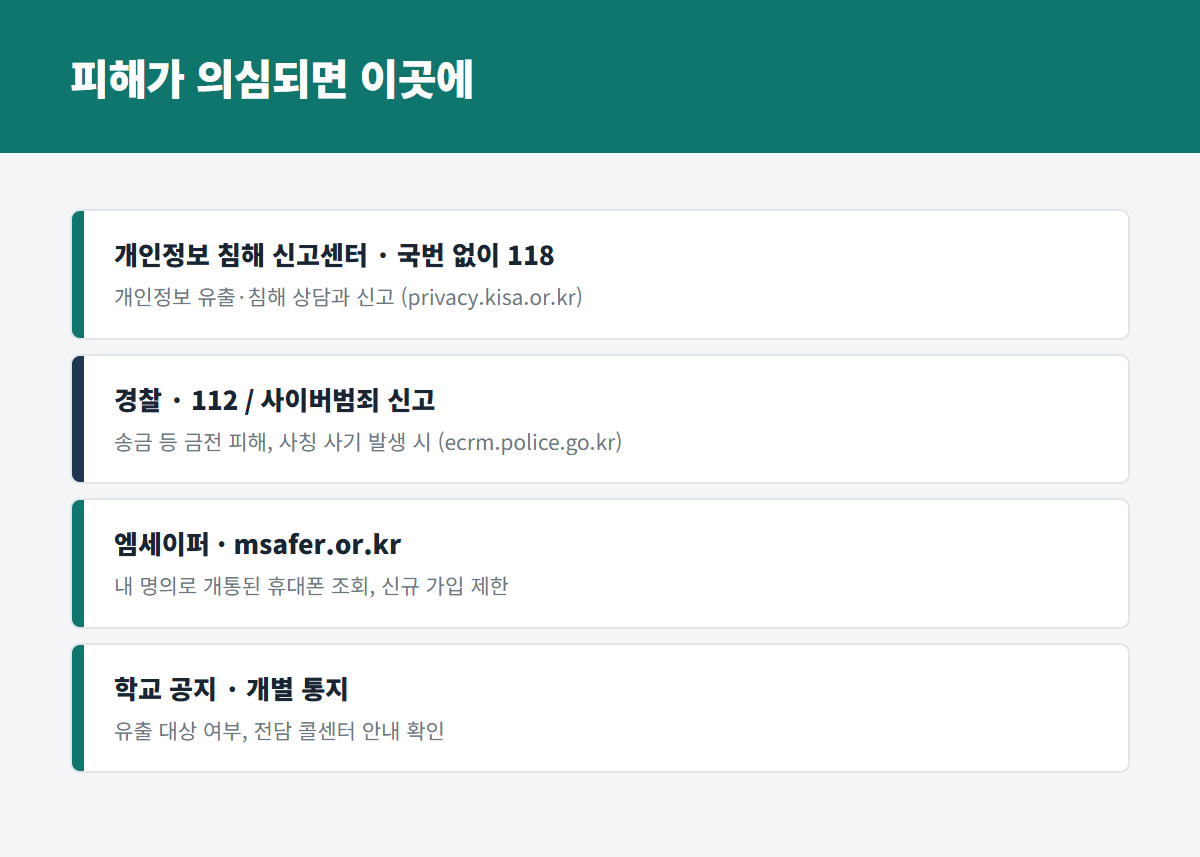
피해 상담·신고처 [06]
수상한 연락을 받았거나 실제로 돈을 보냈다면 아래 기관을 이용하세요.
| 기관 | 이럴 때 |
| 개인정보 침해 신고센터 (118) | 유출·침해 상담과 신고 |
| 경찰 (112) / 사이버범죄 신고 | 송금 등 금전 피해, 사칭 사기 발생 시 |
| 엠세이퍼 | 내 명의 휴대폰 개통 조회, 신규 가입 제한 |
| 학교 공지·개별 통지 | 유출 대상 여부, 수협 주관 전담 콜센터 안내 |
송금했다면 시간이 가장 중요합니다. 바로 112나 거래 은행에 지급정지를 요청하세요.
다음 편 예고: ③ 대교 과징금 32.5억의 전말
📌 3줄 요약
1. 부경대 등록금 시스템 해킹 — 학생·직원 5,108명 이름·학번·등록금 액수·가상계좌 등 유출!
2. 연세대 포털도 1만여 명 유출, 서울대는 6년간 해킹 28건 — 대학가 해킹 연쇄!
3. 등록금·환불·장학금 문자는 링크 금지, 학교 공식 경로로 먼저 확인!
학교에 낸 정보가 학교 밖 창구에서 샐 수도 있습니다. 확인 한 번이 가장 큰 방패입니다 🛡️
수사 결과나 학교 후속 조치가 나오면 이어서 정리해 드리겠습니다.
※ 이 글은 2026년 11월 2일(월) 기준 국립부경대·연세대 공지와 언론 보도를 정리한 것입니다. 침입 경로, 범인, 정보 악용 여부 등은 경찰 수사와 관계 기관 조사에 따라 달라질 수 있습니다. 특정 학교·은행·업체의 책임을 단정하지 않으며, 법률 자문이 아닙니다. 대상 여부와 최신 안내는 각 대학 공식 홈페이지 공지에서 확인해 주세요.
태그
#부경대 #부경대해킹 #연세대해킹 #대학해킹 #캠퍼스e모아 #개인정보유출 #등록금스미싱 #스미싱주의 #약한고리시리즈 #시사정리 #한국살이이슈
'IT 이모저모' 카테고리의 다른 글
| 금융보안원 해킹 — 금융권 보안 문지기는 평소 무슨 일을 하나 (0) | 2026.11.11 |
|---|---|
| 브라우저 핑거프린팅이란 — 쿠키 지워도 남는 디지털 지문과 대응 (0) | 2026.11.10 |
| 유출 문자 받았다면 — 사칭 스미싱 구별법과 10분 대응 체크리스트 (0) | 2026.11.08 |
| 대교 과징금 32.5억 — 관계사 홈페이지 하나로 65만 명 정보 유출 (0) | 2026.11.07 |
| 이번 주 꼭 패치할 취약점 — Node2Shell 악용·PHP 추가 결함 (0) | 2026.11.06 |


