🕵️ 쿠키 동의 창이 뜬 순간, 수집은 이미 끝났을 수 있습니다
웹사이트에 들어가면 "쿠키 모두 허용" 창이 뜹니다. 대부분 별생각 없이 "모두 허용"을 누릅니다.
그런데 쿠키를 거부해도, 지워도, 시크릿 모드를 써도 나를 알아보는 방법은 여러 가지입니다.
그중 대표적인 것이 브라우저가 남기는 "디지털 지문", 핑거프린팅입니다.
보안칼럼 Vol.11 「Browser Fingerprinting」(2026년 11월) 내용을 바탕으로, 웹이 나를 알아보는 방법과 대응법을 정리했습니다.
| 📌 이 글의 성격 보안칼럼 Vol.11 「Browser Fingerprinting」을 요약·재구성하고, 브라우저 정책의 최신 변화를 보완했습니다. 특정 사이트·업체를 비난하려는 글이 아니며, 수집 기법을 이해하고 대비하기 위한 정보입니다. |
1. 쿠키 동의 창의 진실
"허용"을 누르기 전에 이미 전송된다
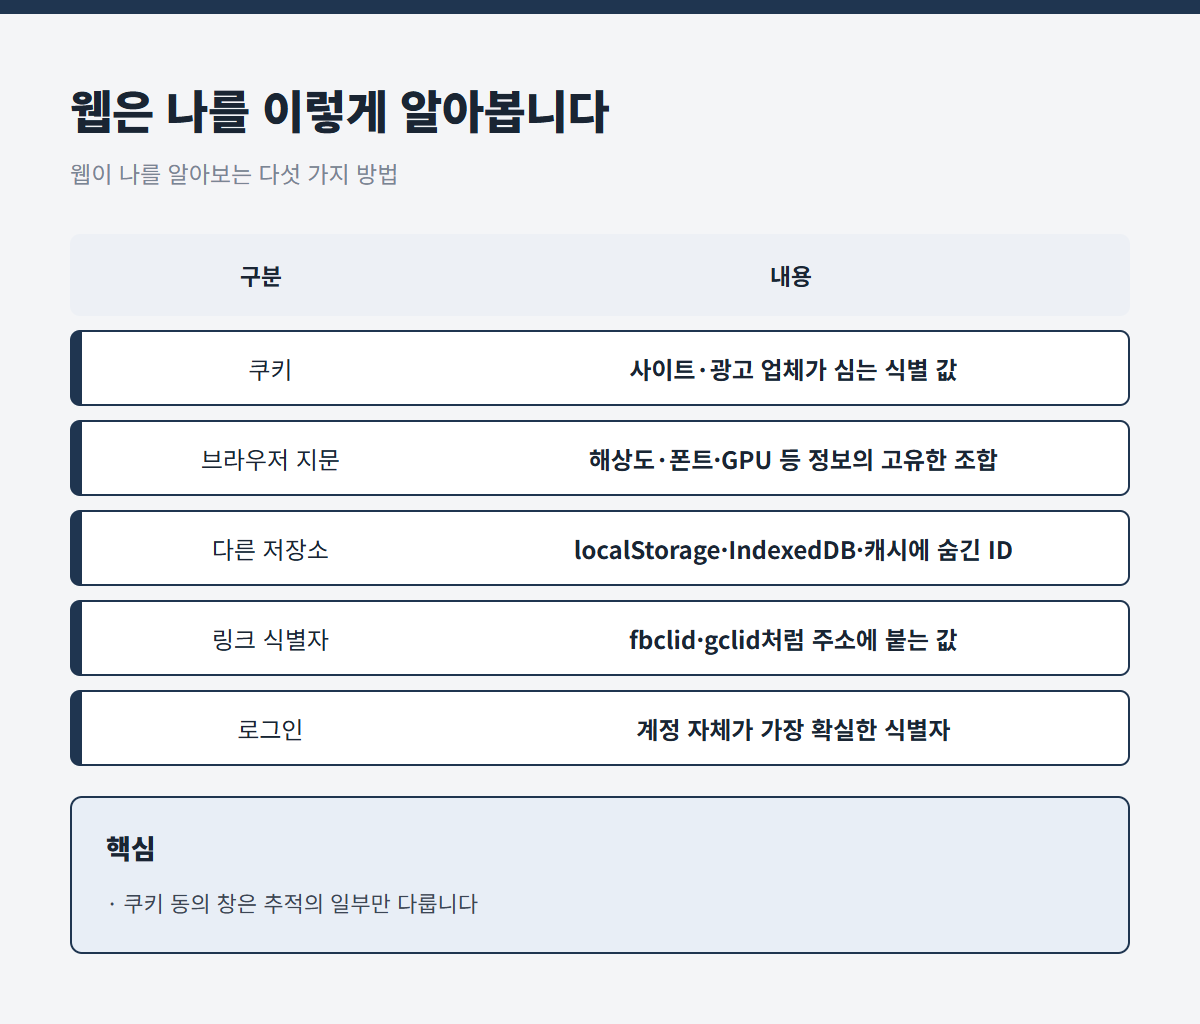
웹이 사용자를 알아보는 방법 [01]
쿠키 동의 창은 유럽의 ePrivacy 지침(일명 쿠키법)과 GDPR에 따라, 쿠키를 저장하거나 읽기 전에 동의를 받으라는 취지로 생겼습니다.
원래대로라면 "허용"을 누르기 전까지 수집 스크립트가 돌면 안 됩니다. 하지만 별도 제어 장치가 없으면 동의 창이 뜨는 순간 수집 스크립트는 이미 일을 마친 뒤입니다.
| 구분 | 보안칼럼 측정 결과 |
| 환경 | 확장 프로그램 없는 크롬으로 국내 대형 사이트 한 곳 메인 페이지 접속 |
| 요청을 받은 외부 도메인 | 32곳 (광고·방문 분석·CDN 등) |
| 외부로 나간 요청 | 191건 (아무 동작도 하지 않은 상태) |
| 확인 방법 | 개발자도구(F12) → Network 탭, 필터에서 3rd-party requests를 체크하면 외부 요청만 따로 보임 |
| 💡 직접 확인해 보세요 F12를 눌러 Network 탭을 열고 사이트를 새로 고치면, 광고·분석 업체로 나가는 요청이 줄줄이 보입니다. 필터의 3rd-party requests를 체크하면 외부 업체로 나간 요청만 골라 볼 수 있습니다. |
2. 쿠키는 무엇인가
1자 쿠키와 3자 쿠키
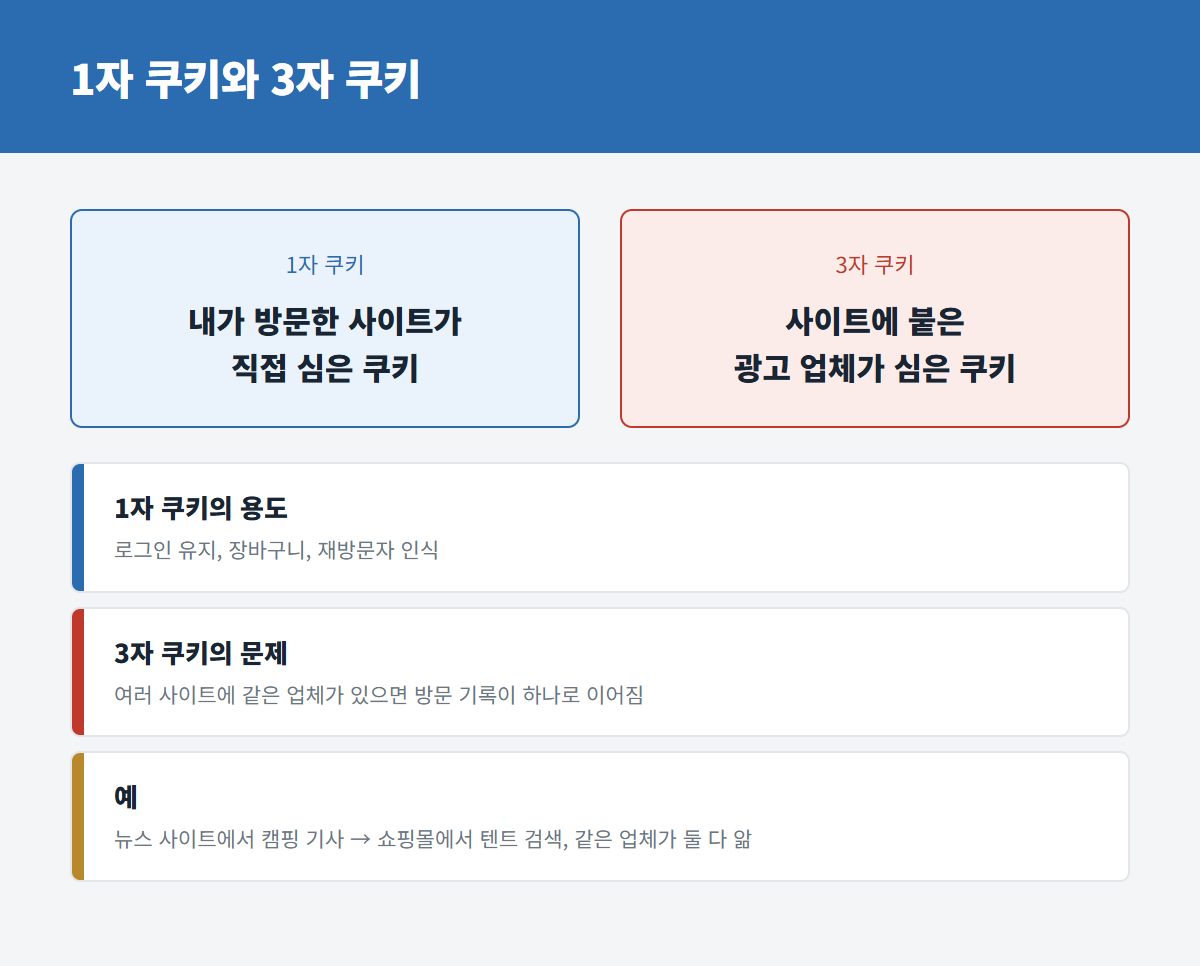
1자 쿠키와 3자 쿠키 비교 [02]
쿠키는 쇼핑몰이 장바구니 내용을 기억하게 하려고 생긴 작은 데이터 조각입니다. 서버가 건넨 값을 브라우저가 보관해 두었다가, 그 사이트에 다시 접속할 때마다 함께 보냅니다.
예를 들어 구글 애널리틱스의 "_ga" 쿠키는 무작위 식별자와 첫 방문 시각을 담고, 최대 2년간 살아 있으면서 재방문자를 같은 사람으로 알아봅니다.
문제는 3자 쿠키입니다.
뉴스 사이트 A와 쇼핑몰 B에 같은 광고 업체 X의 스크립트가 붙어 있으면, X는 "A에서 캠핑 기사를 읽은 사람이 B에서 텐트를 검색했다"는 것을 알게 됩니다. 같은 스크립트가 붙은 사이트가 많아질수록 X는 여러 사이트에 흩어진 내 행동을 하나로 이어 볼 수 있습니다.
| 브라우저 | 3자 쿠키 정책 |
| 사파리 | 2020년 3월부터 3자 쿠키 전면 차단 |
| 파이어폭스 | 2022년 6월부터 사이트별 쿠키 저장소 격리(Total Cookie Protection) 기본 적용 |
| 크롬 | 2020년 폐지 예고 → 여러 차례 연기 → 2024년 7월 폐지 대신 "사용자 선택" 방식으로 선회 → 2025년 폐지 계획 최종 철회, 3자 쿠키 유지 |
| 📌 크롬 일정은 자료마다 표현이 다릅니다 보안칼럼은 "2024년 7월 폐지 계획 철회"로 정리했고, 이후 구글은 2025년 4월 3자 쿠키 유지를 확정하고 같은 해 10월 대체 기술(Privacy Sandbox) 대부분을 종료했습니다. 3자 쿠키를 막은 사파리·파이어폭스 사용자도 안심할 수는 없습니다. 쿠키 없이 식별하는 기술이 10년 넘게 발전해 왔기 때문입니다. |
⭐ 3. 브라우저 핑거프린팅
지울 수 없는 디지털 지문
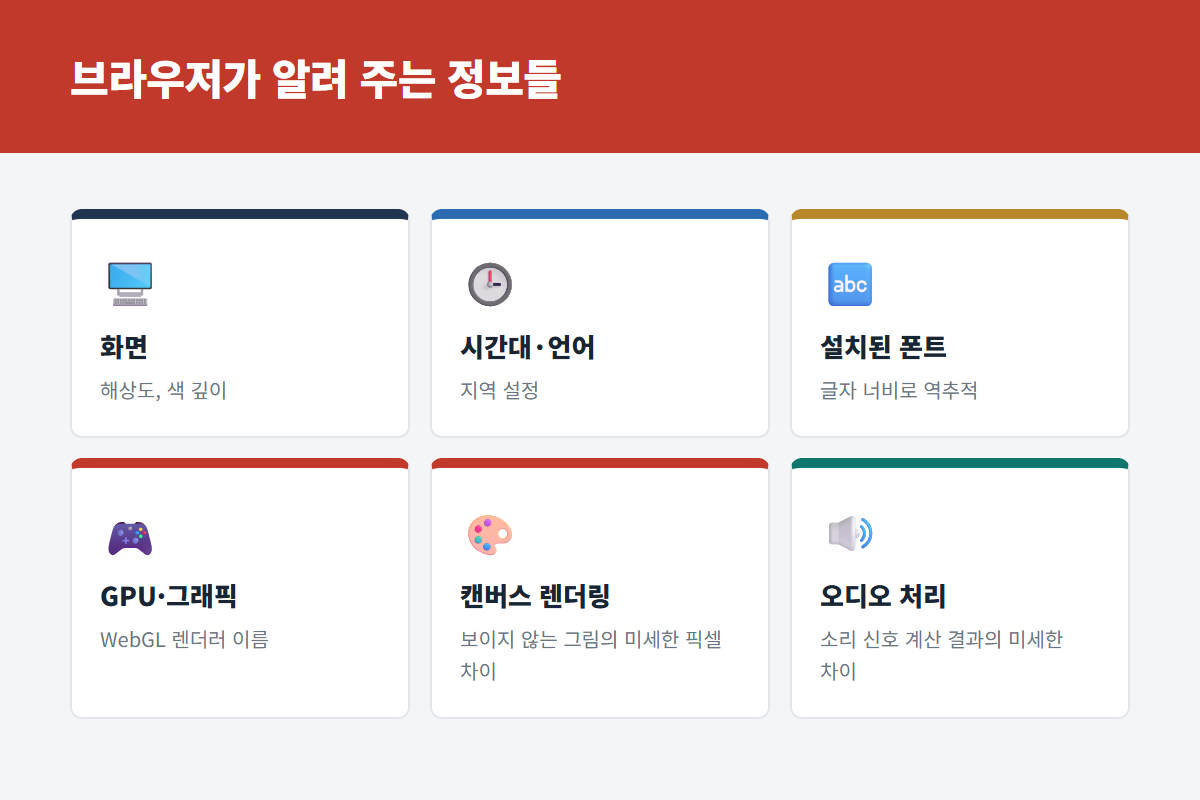
핑거프린팅에 쓰이는 브라우저 정보 [03]
웹페이지는 내 브라우저 환경을 생각보다 많이 읽을 수 있습니다.
해상도·시간대·언어·폰트·그래픽카드·CPU 코어 수·터치 여부처럼 하나하나는 흔한 정보도, 한데 묶으면 사람마다 거의 겹치지 않는 조합이 됩니다.
| 기법 | 원리 |
| 캔버스 | 보이지 않는 그림을 그려 해시를 뜸. OS·그래픽 드라이버·폰트 렌더링에 따라 픽셀이 미세하게 달라 고유 식별자가 됨 |
| WebGL | 그래픽 렌더러 이름과 셰이더 정밀도를 읽음 |
| AudioContext | 오디오 신호를 처리한 계산 결과의 미세한 차이를 비교 |
| 폰트 목록 | 특정 폰트로 글자를 그려 너비를 재고, 설치 여부를 역추적 |
2010년 미국 전자프런티어재단(EFF)의 Panopticlick 실험에서는 약 47만 개 브라우저 중 83.6%가 서로 다른 조합을 가졌습니다.
핑거프린팅은 쿠키 동의와 상관없이 작동하고, 쿠키를 지우거나 시크릿 모드를 써도 대체로 바뀌지 않습니다.
| 🔑 칼럼 필자가 직접 측정한 결과 EFF의 Cover Your Tracks에서 측정하니, 최근 45일간 테스트한 31만 3,681개 브라우저 가운데 필자의 브라우저와 같은 지문은 하나도 없었습니다. 최소 18.26비트의 식별 정보를 가진 것으로 나왔고, 추적 광고·보이지 않는 추적기 차단도 "아니오"로 나왔습니다. |
4. 쿠키 대신 쓰이는 저장소
지워도 되살아나는 식별자
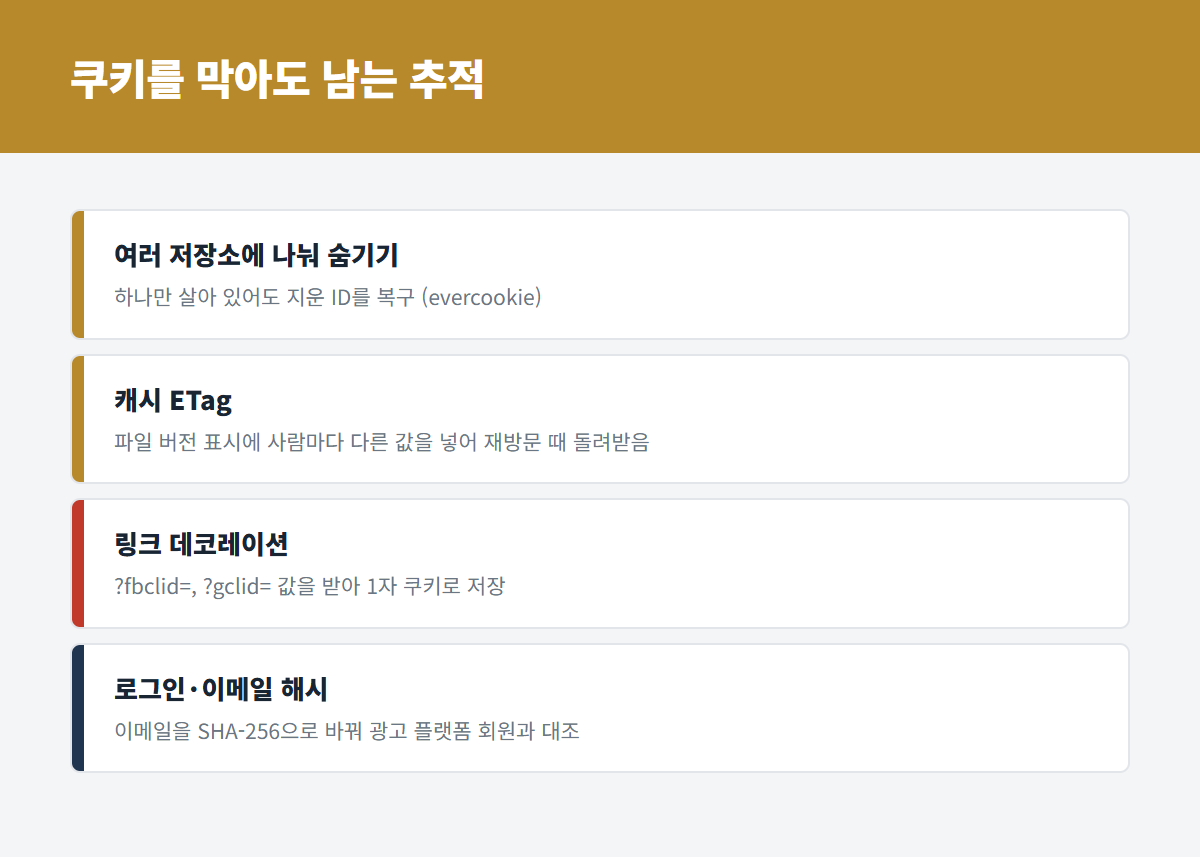
쿠키를 막아도 남는 추적 방법 [04]
| 저장소 | 용도 | 특징 |
| Cookie | 로그인·장바구니 같은 상태 유지 | 사이트에 접속할 때마다 자동으로 함께 전송 |
| localStorage | 사이트 설정값 보관 | 페이지 스크립트만 읽을 수 있고, 지우기 전까지 남음 |
| IndexedDB | 큰 데이터 보관(오프라인 기능 등) | 작은 데이터베이스처럼 구조화해 저장 |
추적 스크립트는 같은 ID를 여러 저장소에 나눠 숨깁니다. 하나만 살아 있어도 나머지를 복구할 수 있습니다.
캐시도 악용됩니다. ETag는 원래 이미지 파일이 바뀌었는지 확인하는 꼬리표인데, 여기에 방문자마다 다른 값을 심어 두면 브라우저가 다음 방문 때 그 값을 알아서 다시 보냅니다. 이런 식으로 지워도 되살아나는 식별자를 "evercookie"라고 합니다.
| 💡 브라우저의 대응: 저장소 파티셔닝 광고 업체의 저장 공간을 방문한 사이트별로 따로 떼어 두는 방식입니다. 같은 업체라도 뉴스 사이트에서 쓴 저장소와 쇼핑몰에서 쓴 저장소가 분리돼 서로 연결되지 않습니다. |
5. 링크에 붙는 식별 정보
?fbclid=, ?gclid=의 정체
SNS 링크를 누르면 주소 끝에 "?fbclid=…", 구글 광고를 누르면 "?gclid=…"가 붙습니다.
클릭한 사람과 광고를 연결하는 식별자입니다. 도착한 사이트가 이 값을 자기 1자 쿠키에 저장하면, 3자 쿠키가 막힌 브라우저에서도 "광고를 본 사람이 구매까지 했다"를 추적할 수 있습니다.
| 구분 | 내용 |
| 이름 | 링크 데코레이션(link decoration) |
| 대표 값 | fbclid(메타), gclid(구글) |
| 사파리 대응 | 추적 사이트에서 넘어온 링크로 들어왔을 때 스크립트로 만든 쿠키는 수명을 24시간으로 제한 |
⭐ 6. 가장 강력한 식별 정보는 로그인
추측이 아니라 정답
쿠키와 지문은 "아까 그 브라우저 같다"고 짐작하는 방식입니다. 로그인은 짐작할 필요 없이 "이 사람이 누구인지"를 직접 알려 줍니다.
3자 쿠키를 허용하는 크롬 같은 환경에서는, 구글에 로그인한 채 유튜브 영상이 붙은 페이지를 열거나, SNS에 로그인한 채 쇼핑 페이지를 열면, 그 안의 광고는 이미 내가 누구인지 아는 상태로 뜹니다.
| 기법 | 내용 |
| 이메일 해시 매칭 | 사이트가 내 이메일을 SHA-256으로 바꿔 광고 픽셀에 실어 보냄 |
| 플랫폼 이름 | 메타 "Advanced Matching", 구글 "Enhanced Conversions" |
| 결과 | 광고 플랫폼이 자기 회원 정보와 대조해 "이 구매자는 우리 회원 ○○"로 확정 |
| 특징 | 쿠키·지문·기기 정보 없이도, PC에서 광고 보고 휴대폰으로 결제해도 계정으로 묶임 |
브라우저 보안이 강해지면서, 광고 플랫폼은 차단을 우회하기보다 사용자가 스스로 로그인 상태를 유지하게 만드는 쪽으로 방향을 틀었다는 것이 칼럼의 분석입니다.
"광고가 나를 따라다닌다"는 느낌의 상당 부분은 이 로그인 기반 매칭 때문입니다.
7. 어떻게 줄일 수 있나
브라우저 대응과 내 습관
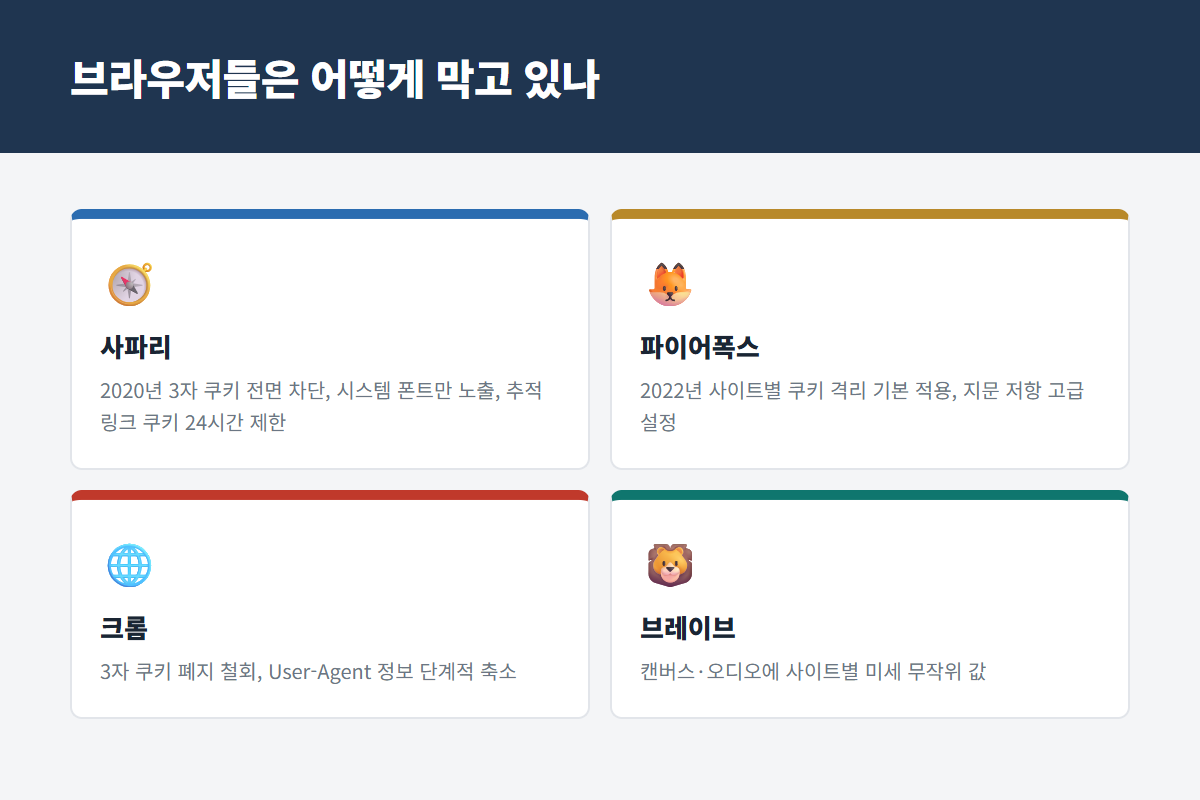
브라우저별 추적 방지 대응 [05]
| 브라우저 | 핑거프린팅 대응 |
| 사파리 | 2018년부터 내장 시스템 폰트만 노출. 2023년부터 캔버스 등에 노이즈 추가(처음엔 개인정보 보호 브라우징, 2025년부터 알려진 지문 스크립트에 한해 일반 탭에도) |
| 파이어폭스 | 기본으로 꺼져 있는 고급 설정(about:config의 privacy.resistFingerprinting)을 켜면 시간대·해상도 등을 고정값으로 보고 |
| 크롬 | 2022~2023년 단계적으로 User-Agent 문자열의 OS 버전 등 세부 정보 축소 |
| 브레이브 | 캔버스·오디오 결과에 미세한 무작위 값을 섞어, 사이트가 바뀌거나 브라우저를 다시 켜면 지문이 달라지게 함 |
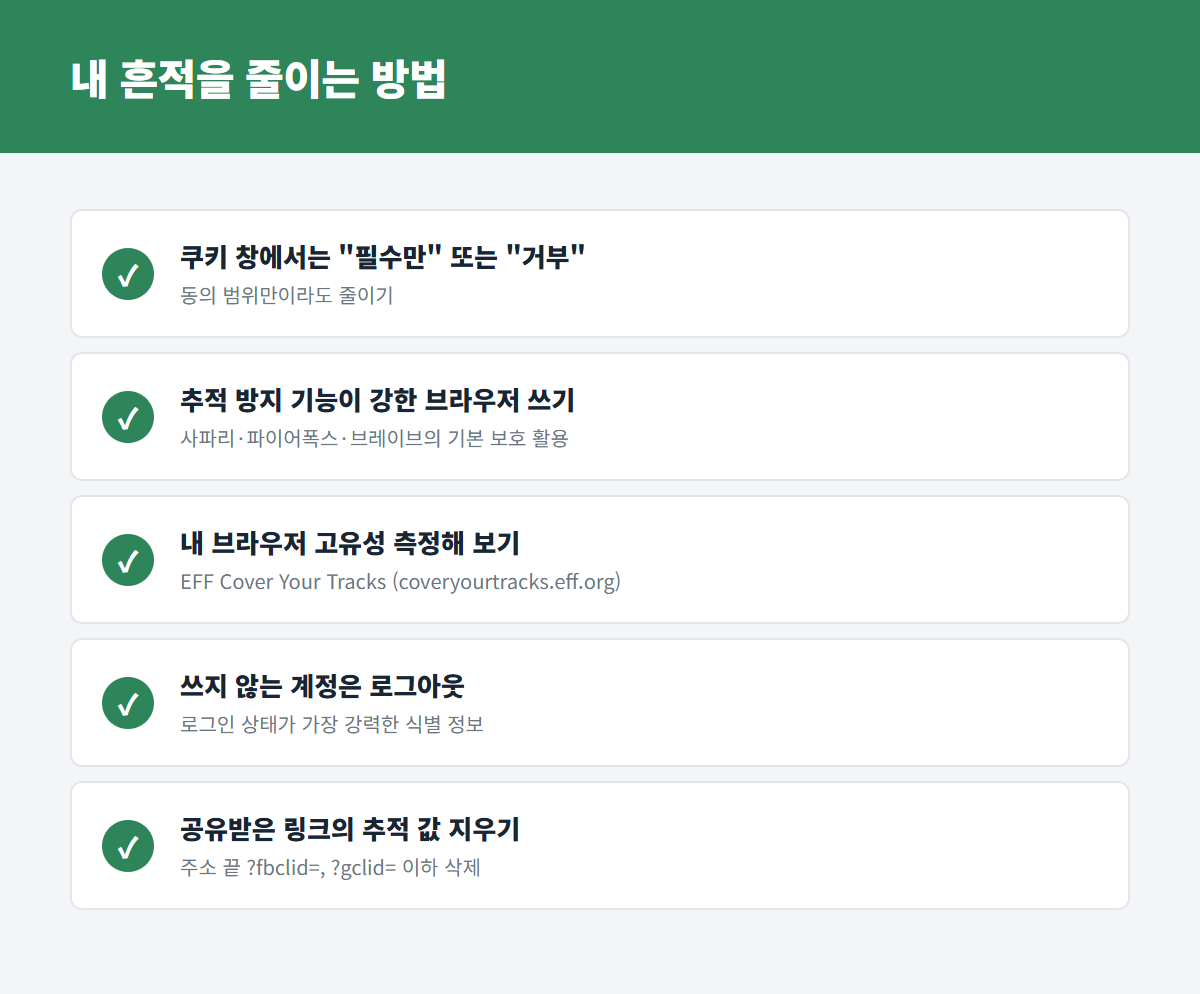
개인이 할 수 있는 대응 [06]
완벽하게 막는 방법은 없지만, 흔적을 줄이는 방법은 있습니다.
추적 방지가 강한 브라우저를 쓰고, 쓰지 않는 계정은 로그아웃하고, 공유받은 링크의 추적 값을 지우는 것만으로도 연결 고리를 꽤 끊을 수 있습니다.
📌 3줄 요약
1. 쿠키 동의 창 — 누르기 전에 이미 수십 곳의 외부 업체로 요청이 나갈 수 있다!
2. 핑거프린팅 — 쿠키를 지워도 바뀌지 않는 브라우저 정보의 조합, 대다수가 고유!
3. 가장 강력한 추적은 로그인 — 이메일 해시로 기기를 넘어 하나로 묶인다!
웹을 쓰는 한 흔적을 0으로 만들 수는 없지만, 어떻게 남는지 아는 것이 첫 번째 방어입니다 🔐
보안칼럼 다음 편(모바일 기기의 정보 수집)이 나오면 이어서 정리해 드리겠습니다.
※ 이 글은 2026년 11월 10일(화) 기준 보안칼럼 Vol.11 「Browser Fingerprinting」(2026년 11월)을 요약·재구성하고 EFF 연구 자료, 브라우저 제조사 발표와 언론 보도로 보완한 것입니다. 외부 요청 수 등 측정 결과는 칼럼 필자의 측정 환경 기준이며, 브라우저 정책은 업데이트에 따라 바뀔 수 있습니다. 특정 사이트나 업체를 비난하려는 글이 아닙니다.
'IT 이모저모' 카테고리의 다른 글
| 개인정보 과징금 투자감경 — 40% 깎이는 기업, 못 깎는 기업 (0) | 2026.11.12 |
|---|---|
| 금융보안원 해킹 — 금융권 보안 문지기는 평소 무슨 일을 하나 (0) | 2026.11.11 |
| 대학 해킹 연쇄 — 부경대 등록금 시스템·연세대 포털, 학생이 할 일 (0) | 2026.11.09 |
| 유출 문자 받았다면 — 사칭 스미싱 구별법과 10분 대응 체크리스트 (0) | 2026.11.08 |
| 대교 과징금 32.5억 — 관계사 홈페이지 하나로 65만 명 정보 유출 (0) | 2026.11.07 |


