📩 내 이름을 정확히 부르는 문자일수록, 한 번 더 의심하셔야 합니다
이번 가을 금융권, 대학, 학습지, 가상자산 거래소까지 개인정보 유출 소식이 이어졌습니다.
새어 나간 이름·연락처·학번·계좌번호는 비밀번호처럼 바꿀 수가 없습니다.
그런데 진짜 피해는 유출 그 자체보다, 그 정보를 들고 찾아오는 "그럴듯한 문자"에서 생기곤 합니다.
사칭 문자를 알아보는 신호와, 받은 날 10분 안에 끝낼 수 있는 대응 순서를 정리했습니다.
🔗 시리즈 「약한 고리」 ⑦/⑦
| 📌 이 글의 성격 사기 수법을 자세히 설명하지 않습니다. 알아보는 신호와 대응 방법만 다룹니다. 전화번호·사이트 주소는 각 기관 공식 안내를 기준으로 적었습니다. |
1. 이번 가을의 유출
무엇이 새어 나갔나
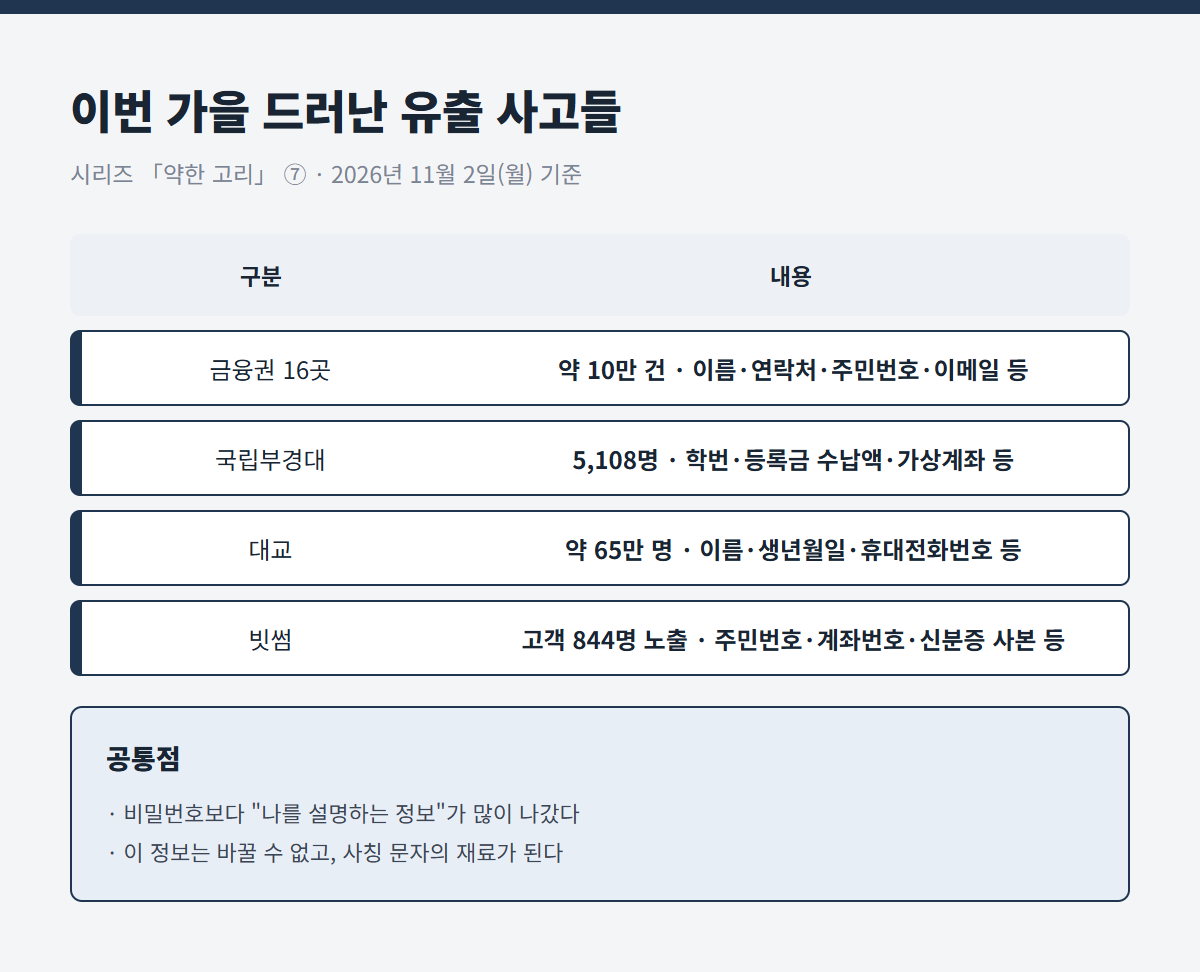
2026 가을 주요 유출 사고 [01]
시리즈에서 다룬 사고 가운데 네 건만 다시 짚어 보겠습니다.
| 사고 | 규모 | 나간 정보(보도 기준) |
| 금융권 16곳 | 약 10만 건 (10월 14일(수) 당국 발표) | 이름, 연락처, 주민등록번호, 이메일 등 |
| 국립부경대 등록금 수납 시스템 | 5,108명 | 성명, 학번, 학과, 등록금 수납액, 가상계좌 등 |
| 대교 | 약 65만 명 (10월 28일(수) 과징금 의결) | 이름, 생년월일, 휴대전화번호, 연계정보(CI) 등 |
| 빗썸 사내 그룹웨어 | 고객 844명 노출 | 주민등록번호, 운전면허번호, 계좌번호, 신분증 사본 등 |
금융권 16곳 사고에서는 계좌 비밀번호나 카드번호 유출은 확인되지 않았다고 당국이 밝혔습니다.
대신 "나를 설명하는 정보"가 많이 나갔다는 점이 네 사고의 공통점입니다.
| 📌 숫자를 읽을 때 참고하세요 빗썸은 유출 대상 고객을 6,444명으로 확인했고, 이 가운데 5,600명분은 열어 볼 수 없는 암호화 파일이라 실제 노출은 844명이라고 설명했습니다. 부경대 사고는 대학이 아닌 수협은행 등록금 수납관리시스템에서 일어난 것으로 전해집니다. 대교의 유출 자체는 2024년 8월과 2025년 2월에 있었고, 이번 가을에는 개인정보보호위원회의 과징금 처분이 나왔습니다. |
⭐ 2. 왜 유출 뒤가 더 위험한가
문자가 나를 알고 있을 때
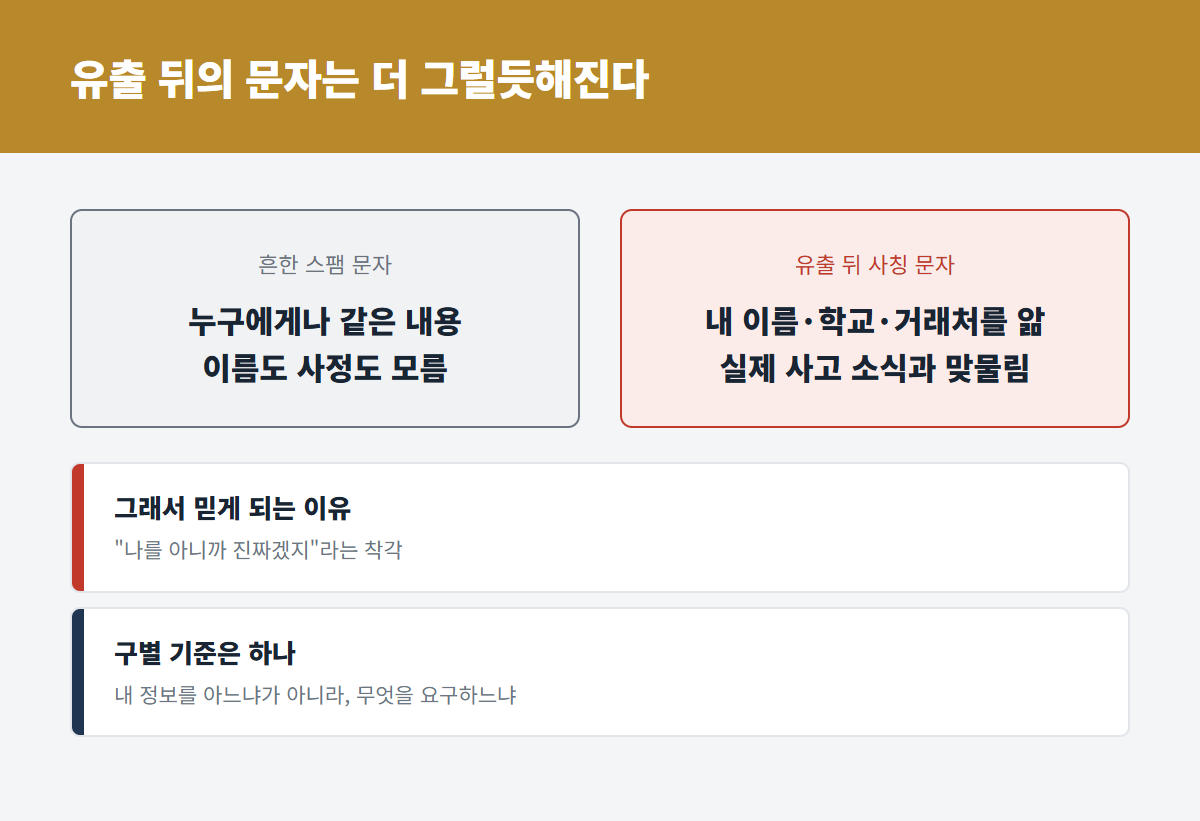
흔한 스팸과 유출 뒤 사칭 문자 [02]
흔한 스팸은 누구에게나 같은 내용을 보냅니다.
유출 뒤의 사칭 문자는 내 이름, 다니는 학교, 쓰는 금융사를 알고 시작합니다.
| 구분 | 흔한 스팸 | 유출 뒤 사칭 문자 |
| 받는 사람 | 불특정 다수 | 실제 고객·학생·회원 |
| 내용 | 막연한 광고·당첨 | 실제 사고 소식과 맞물린 안내 |
| 믿게 되는 이유 | 거의 없음 | "나를 아니까 진짜겠지" |
| 🧩 이번 사고의 약한 고리 — 결국 "받는 사람" 시리즈 내내 계열사·외주·오래된 시스템 같은 약한 고리를 짚어 왔습니다. 유출이 끝난 뒤에 남는 마지막 고리는 사람입니다. 그럴듯한 문자 한 통이 유출된 정보를 실제 피해로 바꾸려 합니다. 구별 기준은 "내 정보를 아느냐"가 아니라 "무엇을 요구하느냐"입니다. |
3. 자주 보이는 사칭 미끼
4가지 유형과 의심 신호
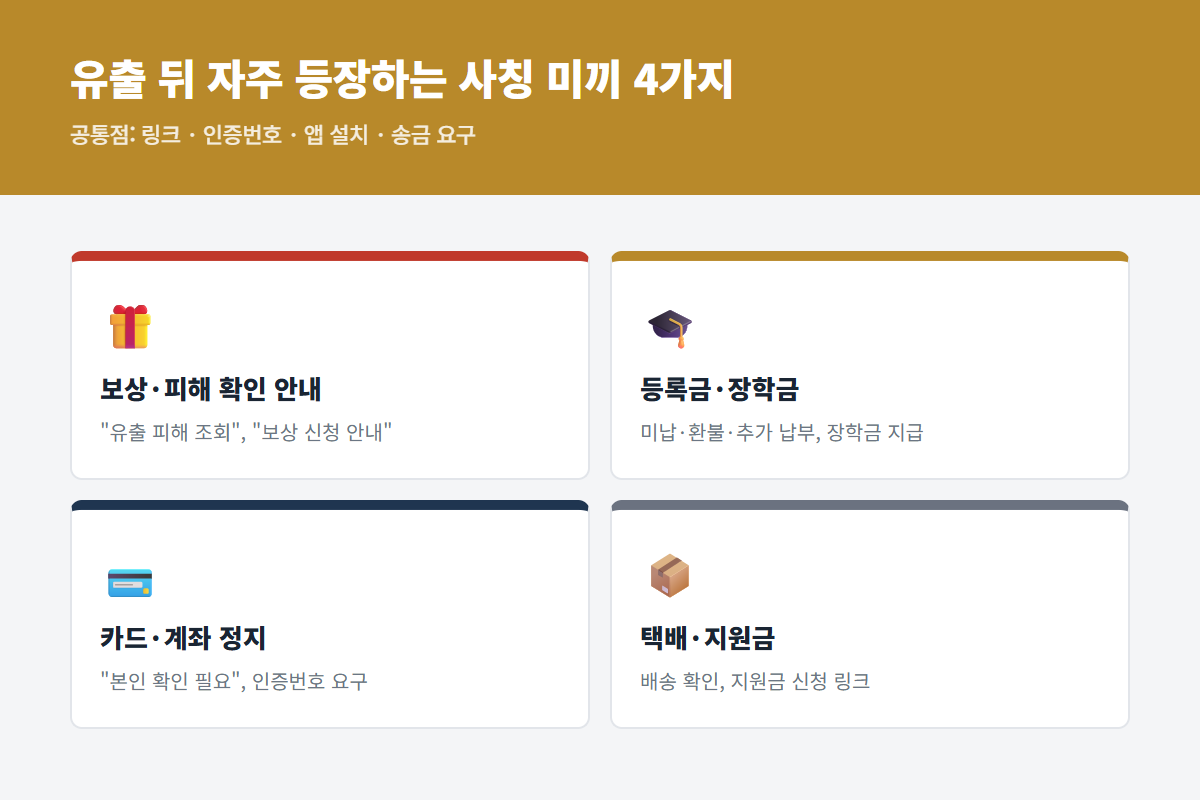
유출 뒤 자주 등장하는 사칭 미끼 [03]
유출 사고 뒤에는 그 사고와 이어지는 이야기로 말을 거는 연락이 늘 수 있습니다.
| 유형 | 이런 말로 시작합니다 | 의심 신호 |
| 보상·피해 확인 | "유출 피해 조회", "보상 신청 안내" | 링크 접속, 본인 정보 입력 요구 |
| 등록금·장학금 | "미납 등록금", "환불", "장학금 지급" | 새 계좌로 송금, 정보 입력 요구 |
| 카드·계좌 정지 | "본인 확인이 필요합니다" | 인증번호 요구, 앱 설치 유도 |
| 택배·지원금 | "배송 확인", "지원금 신청" | 출처가 불분명한 링크 |
| 💡 신호는 네 가지로 좁혀집니다 · 문자 속 링크를 누르라고 한다 · 인증번호나 비밀번호를 알려 달라고 한다 · 앱을 새로 설치하라고 한다 · 급하게 돈을 보내라고 한다 이 중 하나라도 있으면, 문자에 적힌 번호가 아니라 공식 앱이나 대표번호로 직접 확인하는 것이 안전합니다. |
4. 진짜는 이렇게 연락하지 않습니다
회사·학교가 밝힌 안내
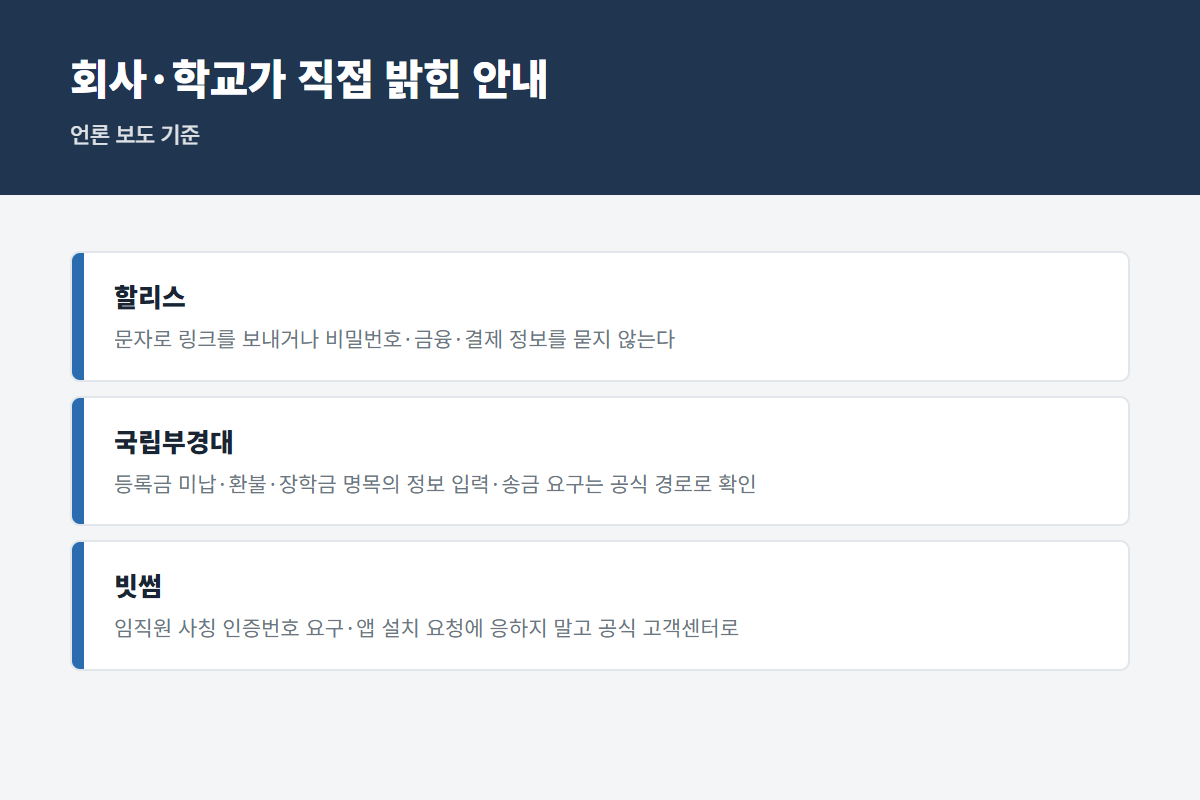
회사·학교가 밝힌 안내 [04]
이번 가을 유출 사고를 겪은 곳들은 공지에서 비슷한 당부를 내놨습니다.
| 기관 | 보도된 안내 |
| 할리스 | 문자로 링크를 보내거나 비밀번호·금융·결제 정보를 요구하지 않는다 |
| 국립부경대 | 등록금 미납·환불·추가 납부·장학금을 이유로 정보 입력이나 송금을 요구하면 공식 경로로 확인, 출처 불명 URL을 누르거나 계좌 비밀번호·인증번호를 알려 주지 말 것 |
| 빗썸 | 임직원을 사칭한 인증번호 요구나 앱 설치 요청에 응하지 말고, 피해 신고·문의는 공식 고객센터로 |
세 곳 모두 "링크·인증번호·앱 설치·송금"을 조심하라는 같은 방향입니다.
| 📌 회사마다 안내 범위는 다릅니다 여기 적은 내용은 각 사고 당시 보도된 공지 내용입니다. 다른 회사도 같은 방침이라고 단정할 수는 없으니, 거래하는 곳의 공식 홈페이지 공지를 함께 확인해 주세요. |
5. 이미 눌렀거나 보냈다면
상황별로 연락할 곳
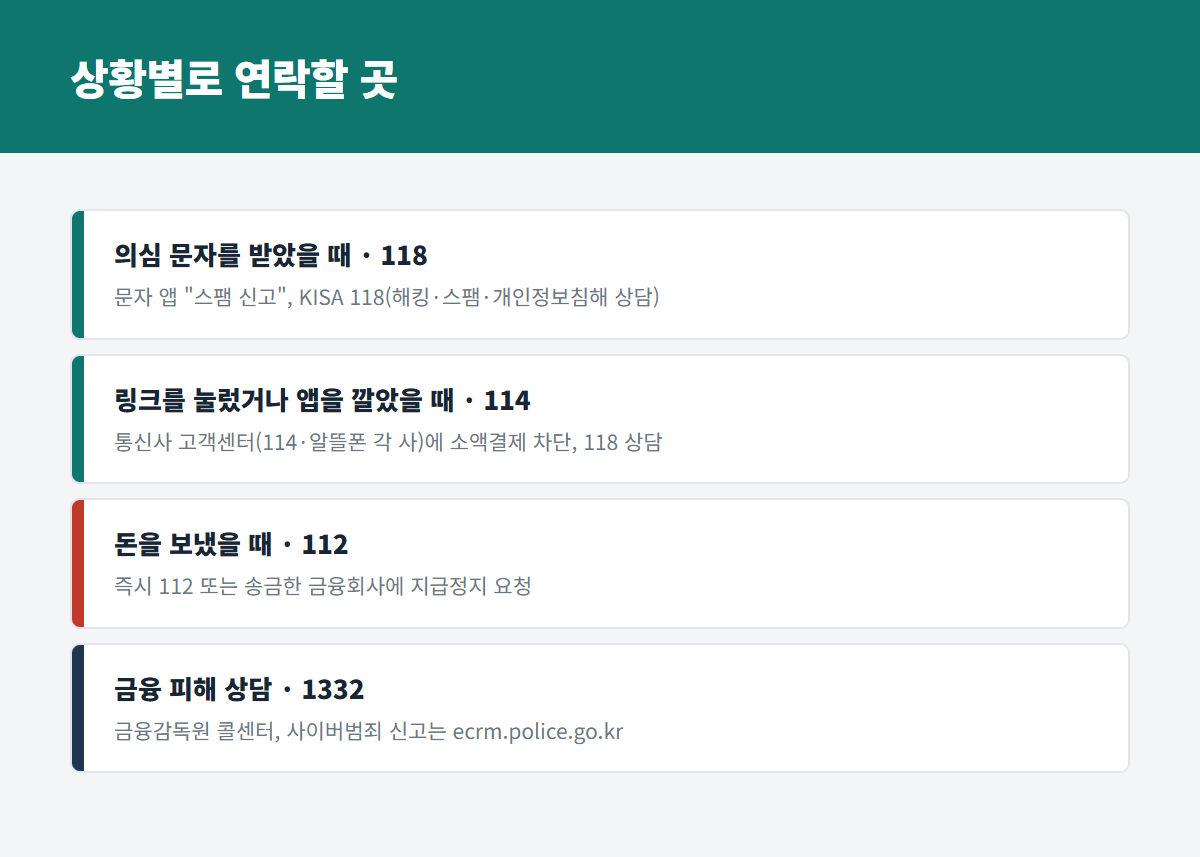
상황별 연락처 [05]
돈을 보냈다면 가장 먼저 할 일은 지급정지 요청입니다.
금융감독원은 돈을 이체했다면 "최대한 신속히 경찰(112)로 연락하여 지급정지를 요청"하라고 안내합니다. 같은 안내에는 금융감독원(1332)도 지급정지 창구로 올라 있습니다.
| 상황 | 연락할 곳 |
| 의심 문자를 받았다 (안 눌렀다) | 문자 앱의 "스팸 신고", 한국인터넷진흥원 118 |
| 링크를 눌렀거나 앱을 설치했다 | 통신사 앱 또는 고객센터(114, 알뜰폰은 각 사 고객센터)에 소액결제 차단 요청, 118 상담 |
| 돈을 보냈다 | 즉시 112 또는 송금한 금융회사 콜센터에 지급정지 요청 |
| 금융 피해 상담·지급정지 | 금융감독원 콜센터 1332 |
| 사이버 사기를 신고하고 싶다 | 경찰청 사이버범죄 신고시스템(ecrm.police.go.kr), 상담 182 |
| ⏱️ 송금했다면 순서가 중요합니다 금융감독원 안내 순서는 "지급정지 신청(금융회사) → 피해신고(112) → 피해금 환급신청(금융회사)"입니다. 문자 내용과 발신 번호는 지우지 말고 캡처해 두면 신고할 때 도움이 됩니다. |
⭐ 6. 받은 날 10분 체크리스트
오늘 바로 끝낼 수 있는 것
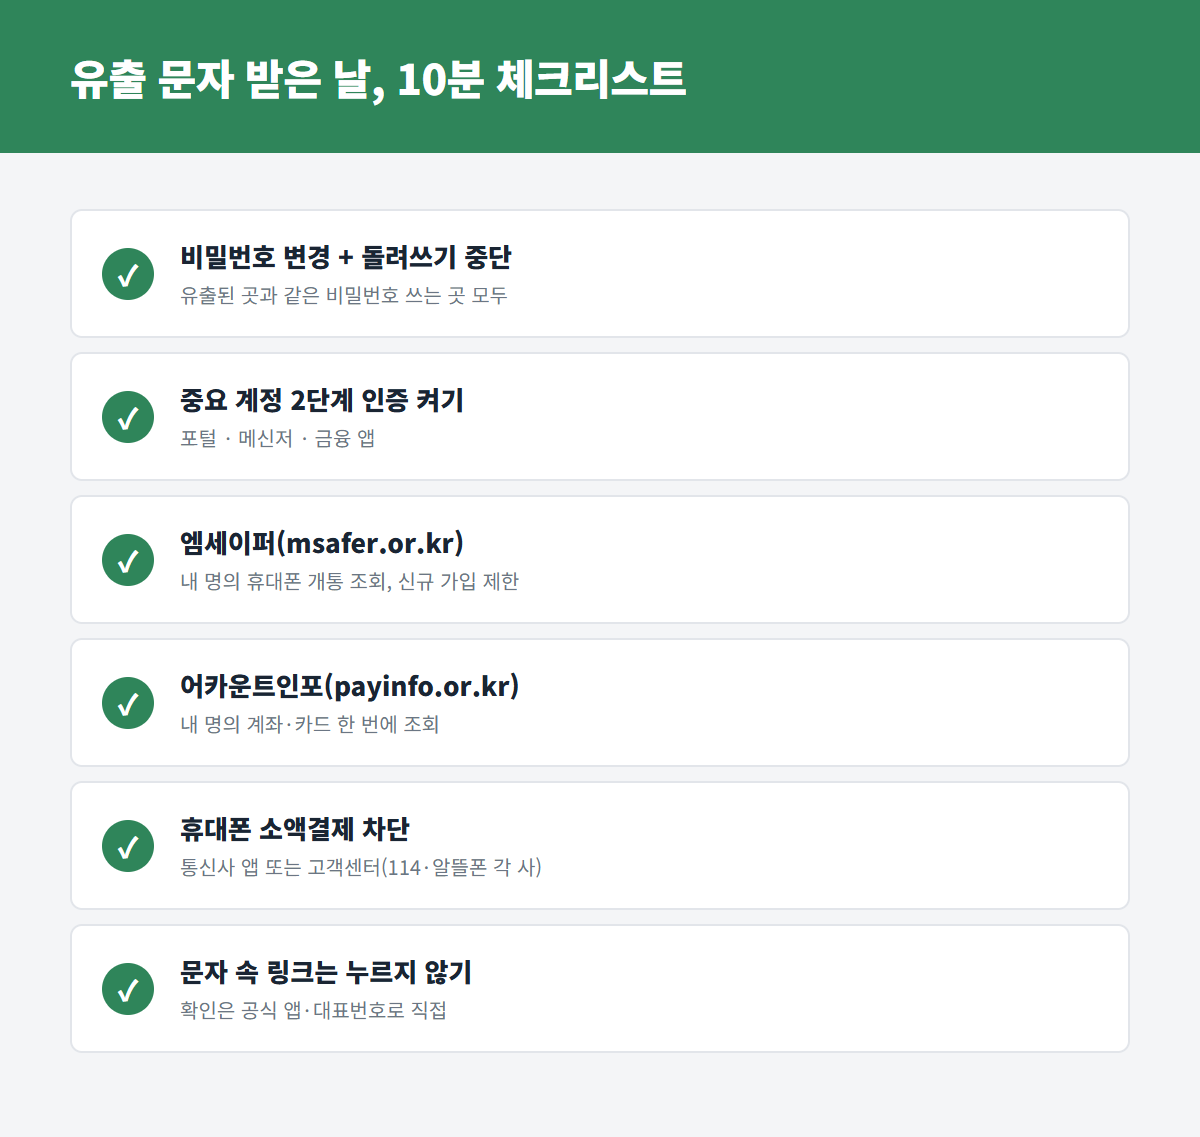
유출 문자 받은 날 10분 체크리스트 [06]
아직 피해가 없다면, 아래 순서로 문을 미리 잠가 두는 것이 가장 확실합니다.
| 순서 | 할 일 | 어디서 |
| 1 | 비밀번호 변경, 같은 비밀번호 돌려쓰기 중단 | 유출된 서비스 + 같은 비밀번호 쓰는 곳 |
| 2 | 중요 계정 2단계 인증 켜기 | 포털·메신저·금융 앱 설정 |
| 3 | 내 명의 휴대폰 개통 조회, 신규 가입 제한 | 엠세이퍼(msafer.or.kr) |
| 4 | 내 명의 계좌·카드 일괄 조회 | 어카운트인포(payinfo.or.kr) |
| 5 | 휴대폰 소액결제 차단 | 통신사 앱 또는 고객센터(114, 알뜰폰은 각 사 고객센터) |
| 6 | 문자 속 링크 대신 공식 앱·대표번호로 확인 | 습관으로 |
엠세이퍼는 한국정보통신진흥협회, 어카운트인포(계좌정보 통합관리서비스)는 금융결제원이 운영합니다.
| 💡 주민등록번호·신분증 사본까지 나갔다면 금융감독원 "개인정보노출자 사고예방시스템"(pd.fss.or.kr)에 노출 사실을 등록할 수 있습니다. 등록하면 내 명의의 신규 계좌 개설, 신용카드 발급 등 일부 금융거래가 제한되거나 본인 확인이 강화됩니다. 본인도 같은 제한을 받을 수 있으니, 필요할 때 해제할 수 있다는 점도 함께 기억해 두세요. 문의는 1332입니다. |
시리즈 다시 보기: ① 금융권 해킹 16곳 · ② 대학 해킹 연쇄 · ③ 대교 과징금 · ④ 공급망 해킹 · ⑤ AI 해킹 · ⑥ 이번 주 패치
📌 3줄 요약
1. 이번 가을 유출 — 이름·연락처·학번·계좌번호 등 바꿀 수 없는 정보가 많이 나갔다!
2. 사칭 문자 구별 — 나를 아느냐가 아니라 링크·인증번호·앱 설치·송금을 요구하느냐로!
3. 10분 대응 — 비밀번호·2단계 인증·엠세이퍼·어카운트인포·소액결제 차단, 송금했다면 즉시 112 지급정지!
시스템의 약한 고리는 회사가 메우고, 마지막 고리는 우리가 한 번 더 확인하는 습관으로 지킬 수 있습니다 🔐
※ 이 글은 2026년 11월 2일(월) 기준 언론 보도와 금융감독원·경찰청·한국인터넷진흥원·한국정보통신진흥협회·금융결제원 공식 안내를 정리한 것입니다. 각 사고의 피해 규모와 원인은 조사에 따라 달라질 수 있으며, 특정 기관·기업의 책임을 단정하지 않습니다. 법률 자문이 아니며, 서비스 내용과 연락처는 바뀔 수 있으니 이용 전 각 기관 공식 홈페이지에서 확인해 주세요.
태그
#스미싱 #스미싱구별법 #사칭문자 #개인정보유출 #보이스피싱예방 #엠세이퍼 #어카운트인포 #소액결제차단 #지급정지 #약한고리시리즈 #시사정리 #한국살이이슈
'IT 이모저모' 카테고리의 다른 글
| 브라우저 핑거프린팅이란 — 쿠키 지워도 남는 디지털 지문과 대응 (0) | 2026.11.10 |
|---|---|
| 대학 해킹 연쇄 — 부경대 등록금 시스템·연세대 포털, 학생이 할 일 (0) | 2026.11.09 |
| 대교 과징금 32.5억 — 관계사 홈페이지 하나로 65만 명 정보 유출 (0) | 2026.11.07 |
| 이번 주 꼭 패치할 취약점 — Node2Shell 악용·PHP 추가 결함 (0) | 2026.11.06 |
| AI가 해킹을 대신한다 — 820만 건 턴 해킹 조직과 AI 침투 도구 (0) | 2026.11.05 |


