🌐 자바 다음은 웹서버였습니다
전 세계 웹사이트 약 30%가 쓰는 웹서버 소프트웨어 엔진엑스(NGINX)에서 치명적 취약점 5건이 공개됐습니다.
설정이 맞으면 인증 없이 원격으로 서버에서 코드를 실행할 수 있는 수준입니다.
그런데 국내 보도만으로는 "그래서 지금 어떤 상황이고, 무엇을 해야 하는지"가 잘 보이지 않습니다.
미국 등 해외 보안업체·보안 매체들의 분석을 중심으로 현재 상태, 문제점, 대응 상황, 해야 할 일을 정리했습니다.
1. 무슨 일이 있었나
티오리가 찾고, F5가 고쳤습니다
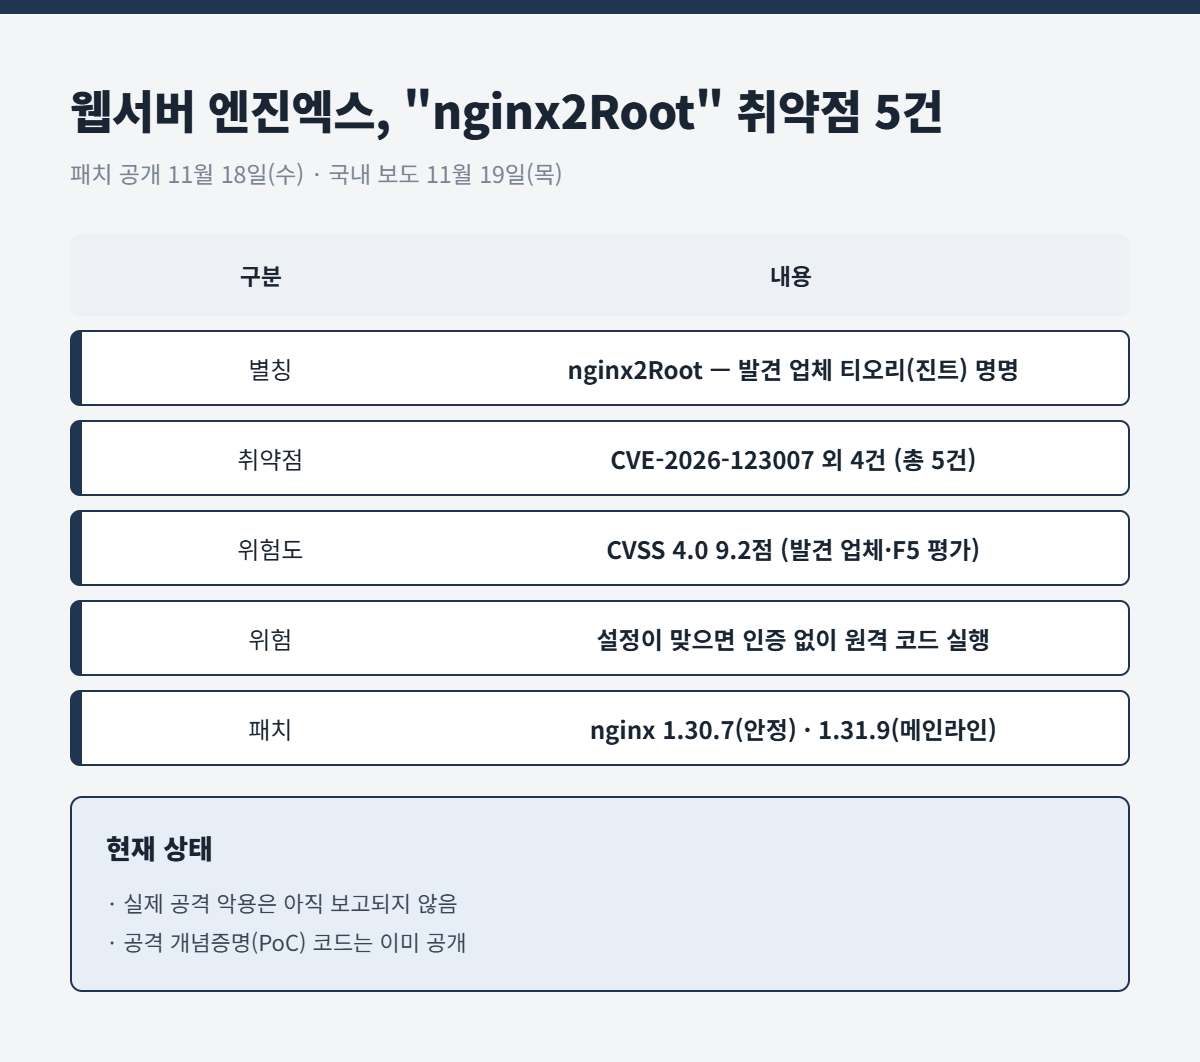
nginx2Root 취약점 개요 [01]
엔진엑스 개발진은 현지시간 11월 18일(수) 보안 업데이트(1.30.7, 1.31.9)를 내놓고 취약점들을 고쳤습니다.
국내 보안기업 티오리는 이 가운데 원격 코드 실행이 가능한 5건을 묶어 "nginx2Root"라는 이름으로 공개했습니다.
| 구분 | 내용 |
| 취약점 | CVE-2026-123007, 123633, 123634, 121810, 113425 (5건) |
| 위험도 | CVSS 4.0 기준 5건 모두 9.2점 (치명적) |
| 영향 | 인증 없이 원격 코드 실행 가능 (취약점별 설정 조건 있음) |
| 가장 오래된 결함 | CVE-2026-123007 — 2015년 HTTP/2 도입 때부터 약 11년 |
| 개발사 | 미국 F5 (엔진엑스 소유) |
| 수정 버전 | 오픈소스 1.30.7·1.31.9 / NGINX Plus 37.0.8.1·37.3.0.1 |
엔진엑스는 이용자의 접속 요청을 받아 내부 서버로 넘기거나 여러 서버에 나눠 주는 소프트웨어입니다. 쇼핑몰, 기업 홈페이지, 클라우드 서비스 앞단에 흔히 들어가 있습니다.
| 구분 | 엔진엑스 사용 비율 |
| 전 세계 (웹서버 파악된 사이트) | 약 29.7% — 클라우드플레어(34.6%)에 이어 2위 |
| 한국에 서버를 둔 사이트 | 58.9% |
위 비율은 웹 기술 조사기관 W3테크 집계를 인용한 국내 보도 기준입니다.
⭐ 2. 무엇이 문제인가
해외 보안업계가 꼽은 다섯 가지
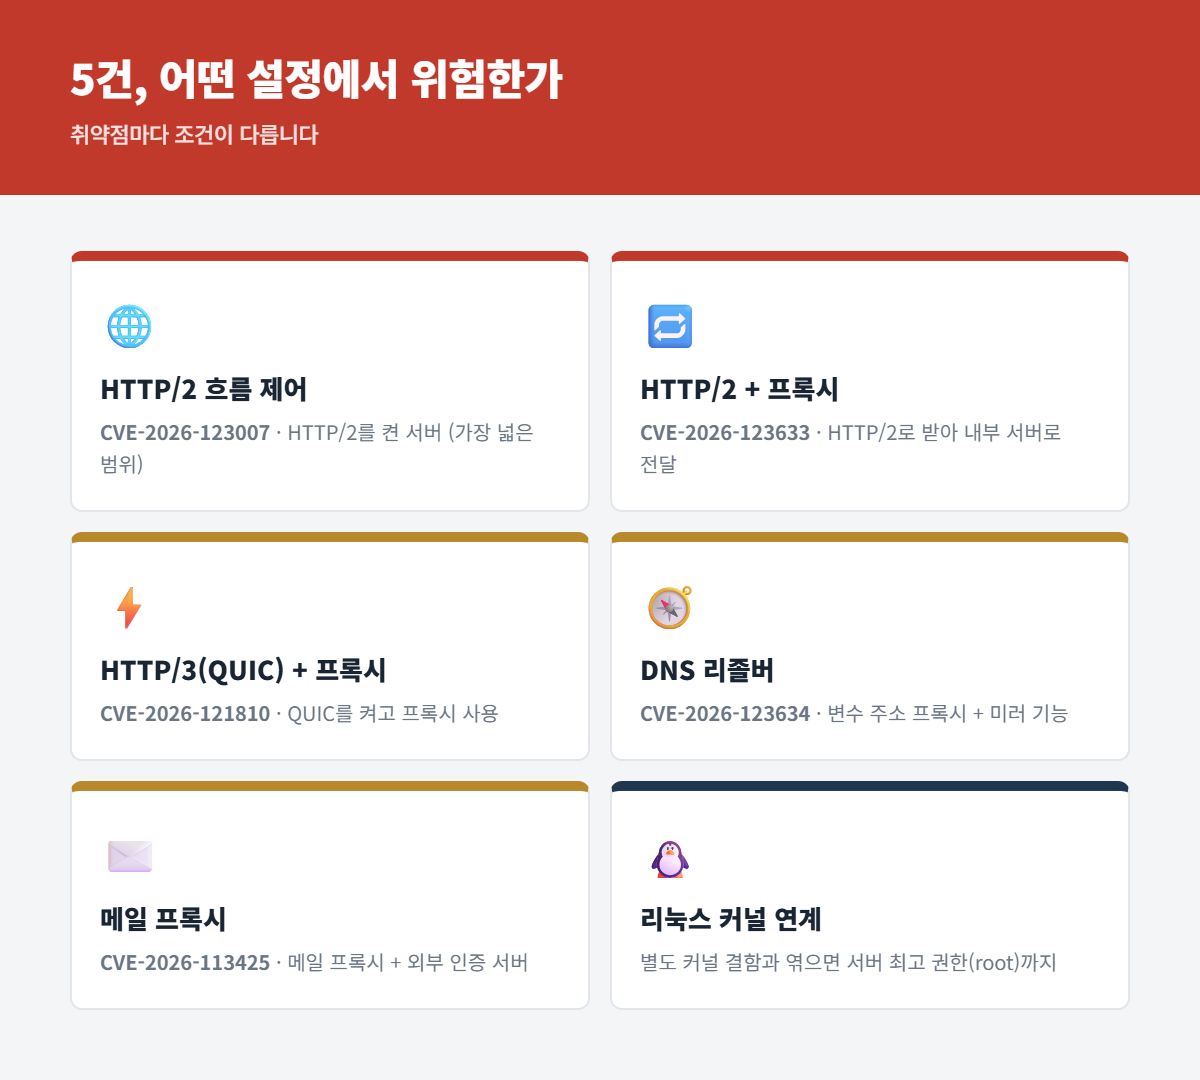
취약점 5건과 위험 조건 [02]
5건은 원인이 모두 다릅니다. 그래서 "우리 서버가 어떤 기능을 켜 두었는지"에 따라 위험이 갈립니다.
| 취약점 | 위치 | 위험해지는 조건 |
| CVE-2026-123007 | HTTP/2 흐름 제어 | HTTP/2를 켠 서버 (정적 파일만 서비스해도 해당) |
| CVE-2026-123633 | HTTP/2 연결 처리 | HTTP/2 + 내부 서버로 요청 전달(프록시) |
| CVE-2026-121810 | HTTP/3(QUIC) | QUIC 수신 + 프록시 |
| CVE-2026-123634 | DNS 리졸버 | 변수로 정한 프록시 주소 + 미러 등 하위 요청 |
| CVE-2026-113425 | 메일 프록시 | 메일 프록시 + 외부 인증 서버(auth_http) |
가장 파급력이 큰 것은 CVE-2026-123007입니다. HTTPS 서버 상당수가 HTTP/2를 켜 두기 때문입니다.
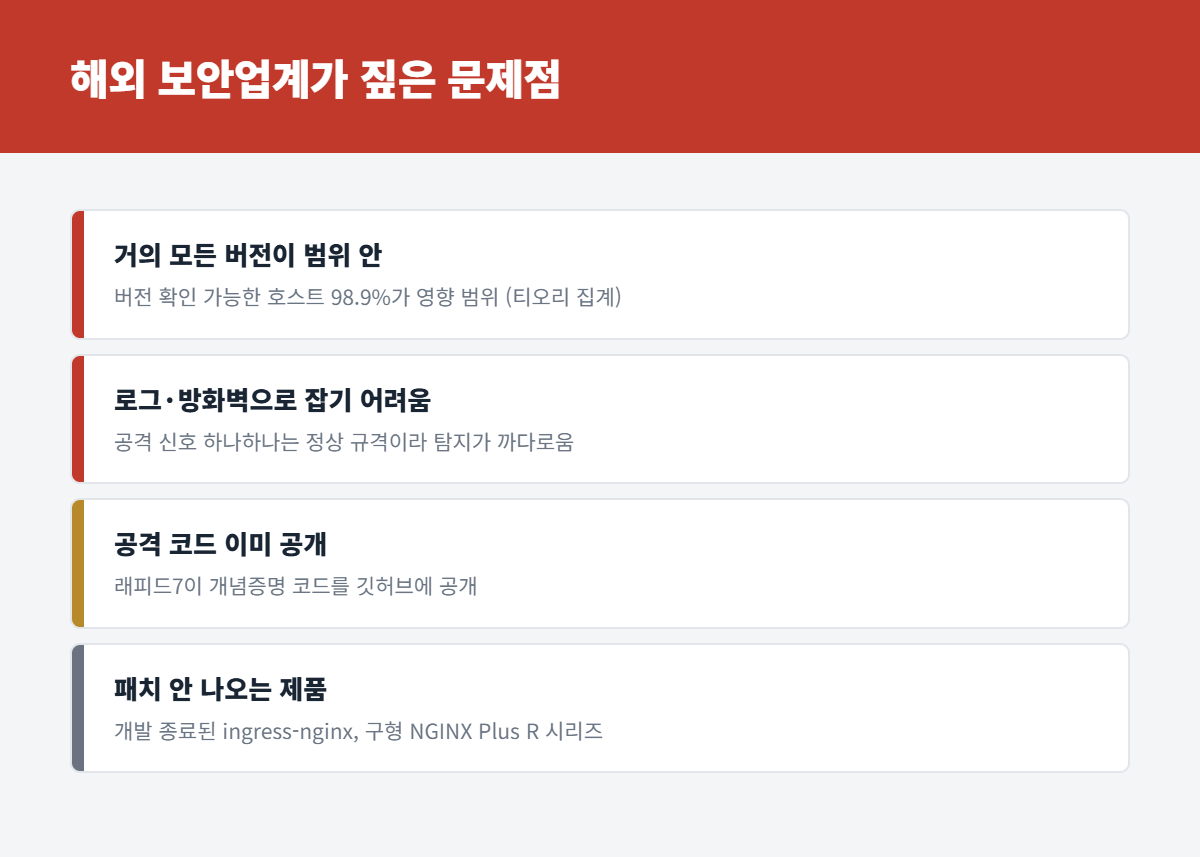
해외 보안업계가 짚은 문제점 [03]
① 영향 범위가 사실상 전부입니다.
티오리 영문 블로그에 따르면 11월 10일(화) 쇼단(인터넷 노출 기기 검색엔진) 기준 엔진엑스 호스트는 5,670만 대였습니다. 버전이 확인되는 1,194만 대 중 98.9%가 CVE-2026-123007 영향 범위에 있었습니다.
② 기존 방어 수단으로 잡기 어렵습니다.
영국 보안업체 프리커서 시큐리티는 공격에 쓰이는 신호 하나하나가 HTTP/2 규격에 맞는 정상 신호라 웹방화벽 규칙으로 걸러내기 어렵고, 접근 로그에도 남지 않는다고 분석했습니다. 위즈(Wiz) 연구원은 메모리 주소를 무작위로 섞는 방어 기법(ASLR)을 우회해 코드 실행에 성공했다고 밝혔습니다. F5는 코드 실행에 ASLR 우회가 필요하다고 설명합니다.
③ 공격 코드가 이미 나와 있습니다.
미국 보안업체 래피드7(Rapid7)이 개념증명(PoC) 코드를 깃허브에 공개했습니다. 다만 단일 연결로 약 128GB의 데이터를 보내야 해서, 미국 클라우드 보안업체 업윈드(Upwind)는 "가능하지만 시끄러운(눈에 띄는) 공격"이라고 평가했습니다.
④ 서버 전체 장악으로 이어질 수 있습니다.
티오리는 공개 시점에 패치·CVE 번호가 없던 리눅스 커널의 SCTP 관련 결함과 엮어 엔진엑스 작업 프로세스 권한에서 최고 관리자(root) 권한까지 올라갔고, 도커 컨테이너 밖으로 빠져나가는 것도 확인했다고 밝혔습니다.
⑤ 패치가 아예 나오지 않는 제품이 있습니다.
쿠버네티스에서 널리 쓰인 커뮤니티판 ingress-nginx는 2026년 3월 개발이 종료돼 수정판이 나오지 않습니다. 업윈드는 HTTP/2가 기본으로 켜져 있는 이 환경을 "가장 노출된 곳"으로 꼽았습니다. 구형 NGINX Plus R 시리즈(R34~R36 등, 자료에 따라 R33부터)도 수정판 없이 37 버전대로 올리라는 안내입니다.
| 🚩 "패치는 공개 1주일 전부터 보였다" 프리커서 시큐리티는 HTTP/2 관련 수정 코드 2건이 공식 공개 7일 전인 11월 11일(수)부터 깃허브에 공개돼 있었다고 지적했습니다. 그 사이 공격자가 결함을 먼저 파악했을 수 있다는 지적입니다. 최근 1~2주 로그의 이상 징후를 함께 살펴보는 것이 안전합니다. |
3. 지금은 어떤 상태인가
악용 보고는 없지만, 패치 속도는 더딥니다
11월 18일(수) 기준 실제 공격에 악용됐다는 보고는 없는 것으로 전해집니다.
미국 사이버보안·인프라보안청(CISA)의 "실제 악용 취약점(KEV)" 목록에도 5건 모두 아직 오르지 않았습니다(11월 18일(수) 판 기준). 보안업체들은 공격 코드가 공개된 만큼 상황이 빠르게 바뀔 수 있다고 봤습니다.
| 항목 | 현재 상황 (11월 18~19일 기준) |
| 실제 악용 | 보고 없음 (발견 업체·보안업체 공통) |
| CISA KEV 등재 | 미등재 |
| 공개 공격 코드 | 래피드7 개념증명 공개, 티오리·위즈는 공격 코드 비공개 보유 |
| 공식 수정판 | nginx 1.30.7·1.31.9, 도커 공식 이미지 당일 갱신 |
| 리눅스 배포판 | 알파인 3.24·알마리눅스·아마존 리눅스 2023 반영 / 데비안·우분투 등은 미수정 집계 |
| 실제 패치율 | 공개 당일 저녁 HTTP/2 노출 서비스 약 948만 개 중 수정판 1% 미만 (센시스 데이터, 프리커서 인용) |
| 📌 위험도 평가는 자료마다 다릅니다 티오리·F5는 5건 모두 CVSS 4.0 9.2점으로 평가했지만, nginx.org 공식 권고는 2건(123007·113425)을 "높음(Major)", 3건을 "중간(Medium)"으로 분류했습니다. CVSS 3.1로는 8.1점으로 보는 곳도 있습니다. NGINX Plus 수정판이 없는 구형 버전 범위도 R33부터로 보는 곳과 R34부터로 보는 곳이 있습니다. F5 권고문은 취약점별로 따로 나와 있습니다. |
4. 보안 강화는 어떻게 진행 중인가
F5·클라우드·연구팀이 함께 움직였습니다
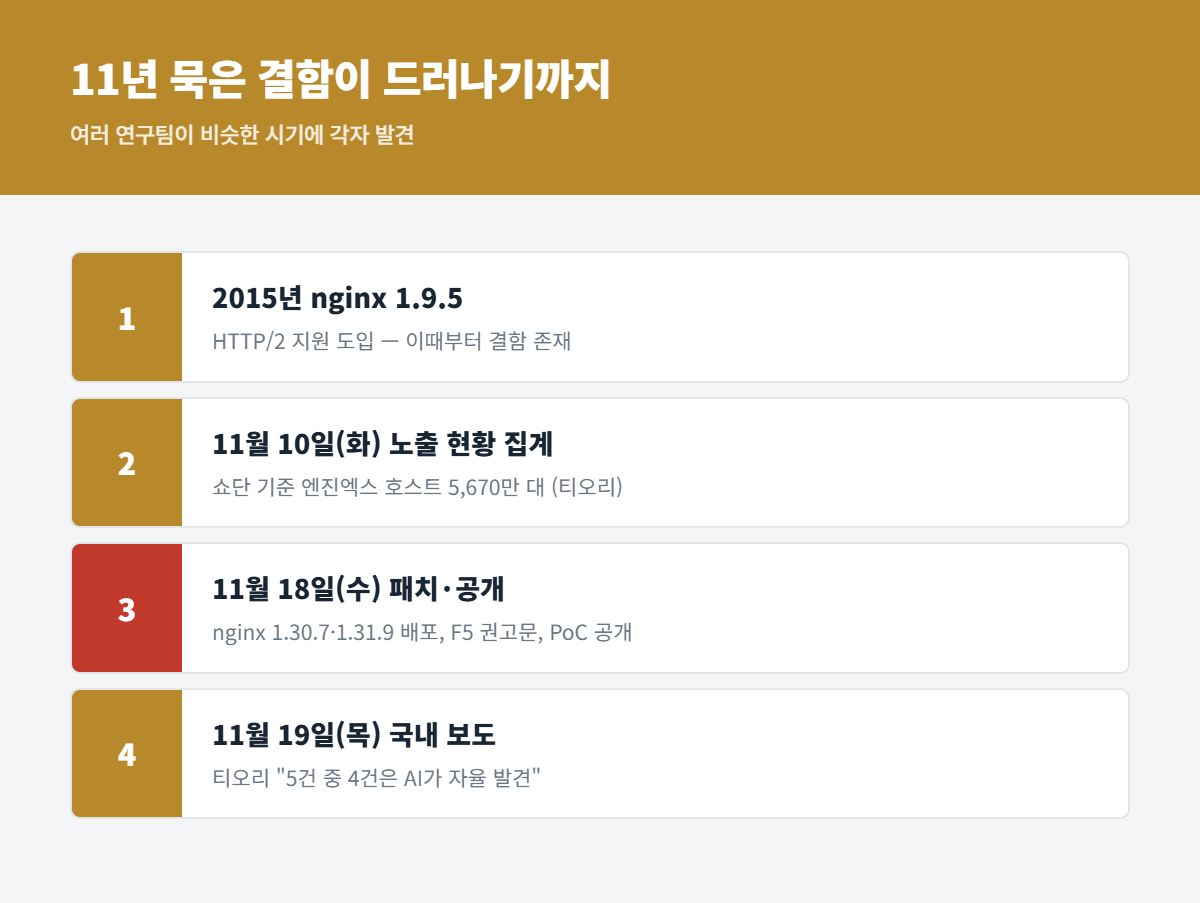
결함 존재부터 공개까지 타임라인 [04]
이번 취약점은 한 곳이 아니라 여러 연구팀이 비슷한 시기에 각자 찾아낸 것이 특징입니다.
미국 보안 매체들은 티오리의 진트(Xint) 외에 위즈(Wiz), 래피드7, 이코타스 랩스(Ikotas Labs), 메트니르(Metnir) 등을 독립 발견자로 소개했습니다.
| 주체 | 진행 중인 대응 |
| F5·엔진엑스 | 오픈소스 1.30.7·1.31.9, NGINX Plus 37.0.8.1·37.3.0.1 배포, 취약점별 F5 권고문(K000163926 등) 공개 |
| 클라우드 사업자 | 티오리가 AWS·MS·구글과 수정·대응 방안 조율 (국내 보도) |
| 리눅스 배포판 | 알파인·알마리눅스·아마존 리눅스 2023 먼저 반영, 데비안·우분투 등은 대기 (11월 18~19일 기준) |
| 도커 공식 이미지 | 1.31.9·1.30.7 태그 공개 당일 갱신 |
| 쿠버네티스 | ingress-nginx는 수정 계획 없음 → 다른 인그레스로 이전 권고 |
| 🤖 AI가 찾고, AI가 막는 시대 티오리는 CVE-2026-123007은 연구원이 찾았고, 나머지 4건은 AI 보안 플랫폼 진트가 사람의 지시 없이 자동으로 찾아냈다고 밝혔습니다. 국내 보도에 따르면 진트는 소스코드 약 5만 줄을 1시간 30분 만에 분석했고, 연구진은 약 10분 만에 실제 작동하는 개념증명을 만들었습니다. 지난달 PHP, 이번 주 자바에 이어 AI가 찾은 대형 취약점이 이어지고 있습니다. |
⭐ 5. 우리는 어떻게 해야 하나
인터넷에 열린 서버부터 오늘 안에
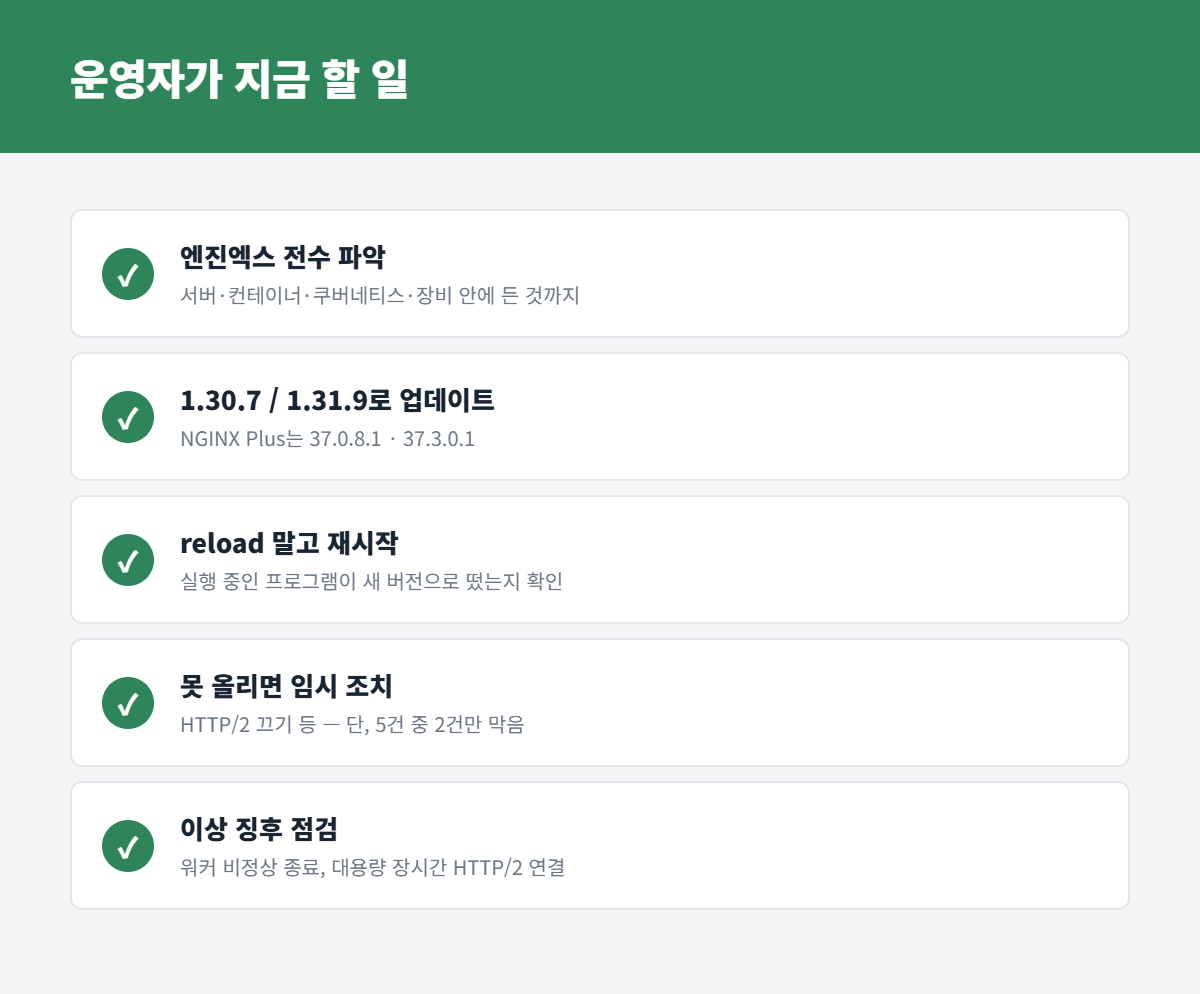
운영자 조치 체크리스트 [05]
해외 보안업체들의 권고는 한 방향입니다. "업데이트하고, 반드시 재시작하라."
| 순서 | 할 일 | 포인트 |
| 1 | 전수 파악 | 직접 설치한 서버뿐 아니라 컨테이너 이미지, 쿠버네티스 인그레스, 보안·네트워크 장비 안의 엔진엑스까지 |
| 2 | 업데이트 | 오픈소스 1.30.7 또는 1.31.9 / NGINX Plus 37.0.8.1·37.3.0.1 / 배포판은 공지된 패키지 버전 |
| 3 | 재시작 | reload는 기존 프로그램이 그대로 돌 수 있음 → 완전 재시작 후 실행 버전 확인 |
| 4 | 컨테이너 재배포 | 이미지를 새로 빌드해 다시 배포 (기존 이미지는 그대로 취약) |
| 5 | 임시 조치 | 당장 못 올리면 HTTP/2 끄기 (5건 중 2건만 방어), 나머지는 기능별 조치 |
| 6 | 이상 징후 점검 | 워커 프로세스 비정상 종료, 데이터가 수십 GB 들어오는 장시간 HTTP/2 연결 |
| ⚠️ "nginx -v" 버전만 보고 안심하면 안 됩니다 우분투·데비안 같은 배포판은 버전 번호를 그대로 둔 채 수정만 반영하는 경우가 있습니다. 반대로 숫자가 높아도 수정 전 빌드일 수 있습니다. 배포판 패키지 전체 버전을 해당 배포판 보안 공지와 대조하라는 것이 보안업체들의 공통 권고입니다. |
| 취약점 | 패치 전 임시 조치 (보안업체 권고) |
| 123007 · 123633 (HTTP/2) | HTTP/2 끄기 |
| 121810 (HTTP/3) | QUIC 수신 끄기, HTTP/3 비활성화 |
| 123634 (리졸버) | 프록시 주소를 고정 업스트림으로, 불필요한 미러 끄기 |
| 113425 (메일) | 메일 프록시를 내부에서만 받거나 신뢰 IP만 허용 |
| 커널 연계 | 쓰지 않는 SCTP 커널 모듈 로딩 차단 |
| 📌 HTTP/2를 끄면 무엇이 달라지나 HTTP/1.1로 돌아가 접속 속도가 다소 느려질 수 있습니다. 근본 해결은 어디까지나 업데이트입니다. CDN이 앞단에서 HTTP/2를 받아 주는 구조라면 원 서버 노출이 줄지만, 원 서버 주소가 직접 열려 있으면 그대로 위험합니다. |
| 💡 개인·소규모 사업자라면 호스팅·클라우드 관리형 서비스를 쓴다면 업체 공지와 패치 일정을 확인하고, 직접 운영하는 서버는 위 1~3단계만이라도 먼저 해 두세요. 쿠버네티스에서 커뮤니티판 ingress-nginx를 쓰고 있다면 HTTP/2를 끄는 설정을 먼저 적용하고 다른 인그레스로 옮길 계획을 세우는 것이 좋습니다. |
6. 공식 안내는 어디서
버전은 반드시 원문으로 확인
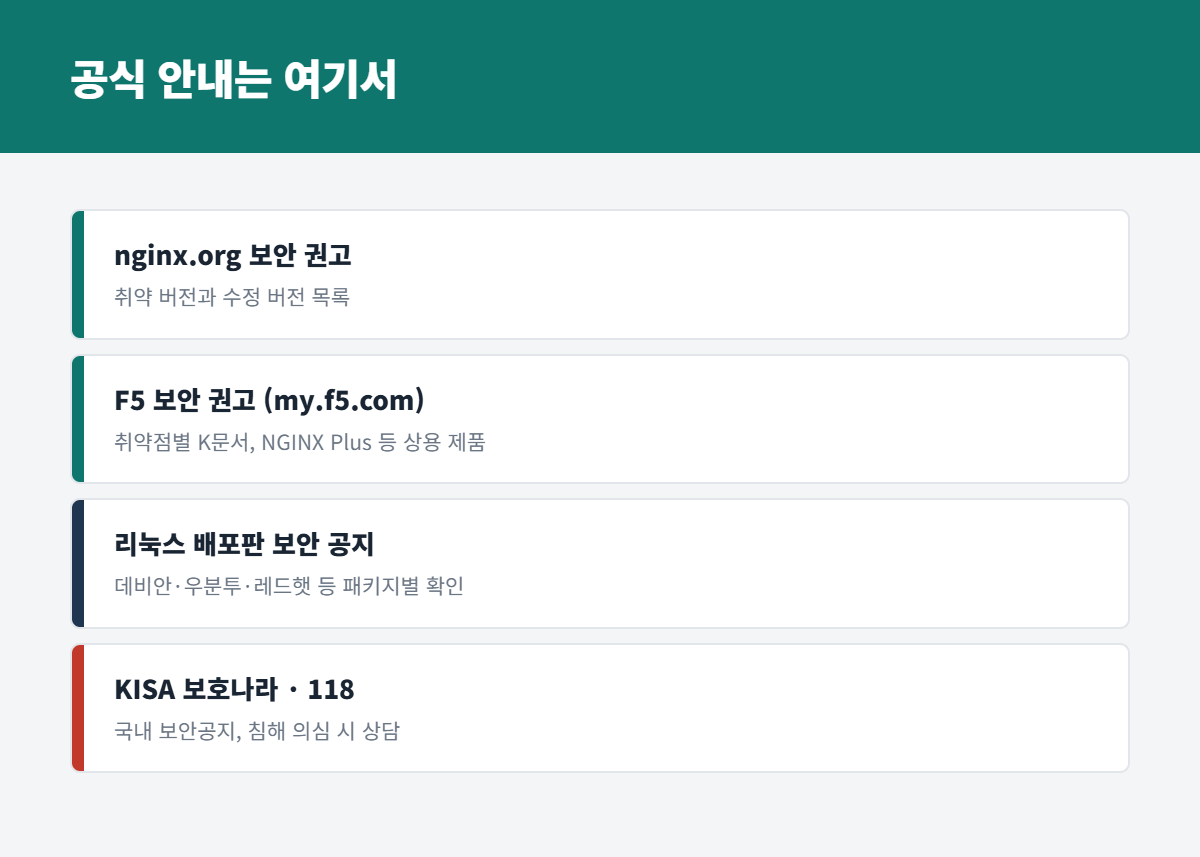
공식 확인처 [06]
국내에서는 아직 엔진엑스 전용 보호나라 공지를 찾지 못했습니다(11월 19일(목) 오전 기준). 이번 주 정부 긴급 권고는 자바(Java4Shell) 건이었습니다.
| 확인처 | 내용 |
| nginx.org 보안 권고 페이지 | 취약점별 영향 버전과 수정 버전 |
| F5 보안 권고 (my.f5.com) | 취약점별 K문서, NGINX Plus·인그레스 컨트롤러 등 상용 제품 |
| CISA KEV 목록 | 실제 악용 확인 시 등재 여부 |
| 리눅스 배포판 보안 공지 | 데비안·우분투·레드햇·알파인 등 패키지 버전 |
| KISA 보호나라 · 118 | 국내 보안공지, 침해 의심 시 상담·신고 |
📌 3줄 요약
1. 엔진엑스 nginx2Root — 취약점 5건, 설정이 맞으면 인증 없이 원격 코드 실행, 커널 결함과 엮으면 root까지!
2. 아직 실제 악용 보고·CISA KEV 등재는 없지만, 공격 코드 공개에 패치율은 1% 미만 수준!
3. 1.30.7·1.31.9 업데이트 → 재시작 → 실행 버전 확인, 못 하면 HTTP/2 끄기 등 임시 조치부터!
웹사이트 셋 중 하나가 쓰는 소프트웨어인 만큼, 이번 업데이트는 "다음 정기 점검 때"로 미룰 일이 아닙니다 🌐
실제 공격 확인이나 국내 공식 권고가 나오면 이어서 정리해 드리겠습니다.
※ 이 글은 2026년 11월 19일(목) 기준 nginx.org·F5 권고, 티오리(Xint) 공개 자료, 미국 보안업체·보안 매체 분석과 국내 언론 보도를 정리한 것입니다. 영향 버전과 수정 버전, 배포판 패치 상황은 추가 공지에 따라 바뀔 수 있습니다. 공격 방법의 세부 내용은 다루지 않으며, 실제 조치는 각 제조사·배포판 공지와 보호나라 안내를 따라 주세요.
'IT 이모저모' 카테고리의 다른 글
| PHP 치명적 취약점 7건 — 해외 보안업계 분석과 대응 총정리 (0) | 2026.11.20 |
|---|---|
| 자바 취약점 Java4Shell — 영향 범위와 지금 할 조치 총정리 (0) | 2026.11.18 |
| 개인정보 과징금 투자감경 — 40% 깎이는 기업, 못 깎는 기업 (0) | 2026.11.12 |
| 금융보안원 해킹 — 금융권 보안 문지기는 평소 무슨 일을 하나 (0) | 2026.11.11 |
| 브라우저 핑거프린팅이란 — 쿠키 지워도 남는 디지털 지문과 대응 (0) | 2026.11.10 |


