🐘 PHP가 한 달 만에 또 긴급 업데이트를 냈습니다
웹사이트 10곳 중 7곳 가까이가 쓰는 프로그래밍 언어 PHP에서 취약점 17건이 한꺼번에 고쳐졌습니다.
그중 7건은 위험도 최고 등급인 "치명적"입니다.
그런데 해외 보안업계 분석을 보면, "모든 사이트가 당장 뚫린다"는 이야기와는 결이 조금 다릅니다.
미국·유럽 보안업체와 보안 매체들의 분석을 바탕으로 무엇이 문제이고, 누가 위험하며, 무엇을 해야 하는지 정리했습니다.
1. 무슨 일이 있었나
지원 중인 모든 버전에 보안 업데이트
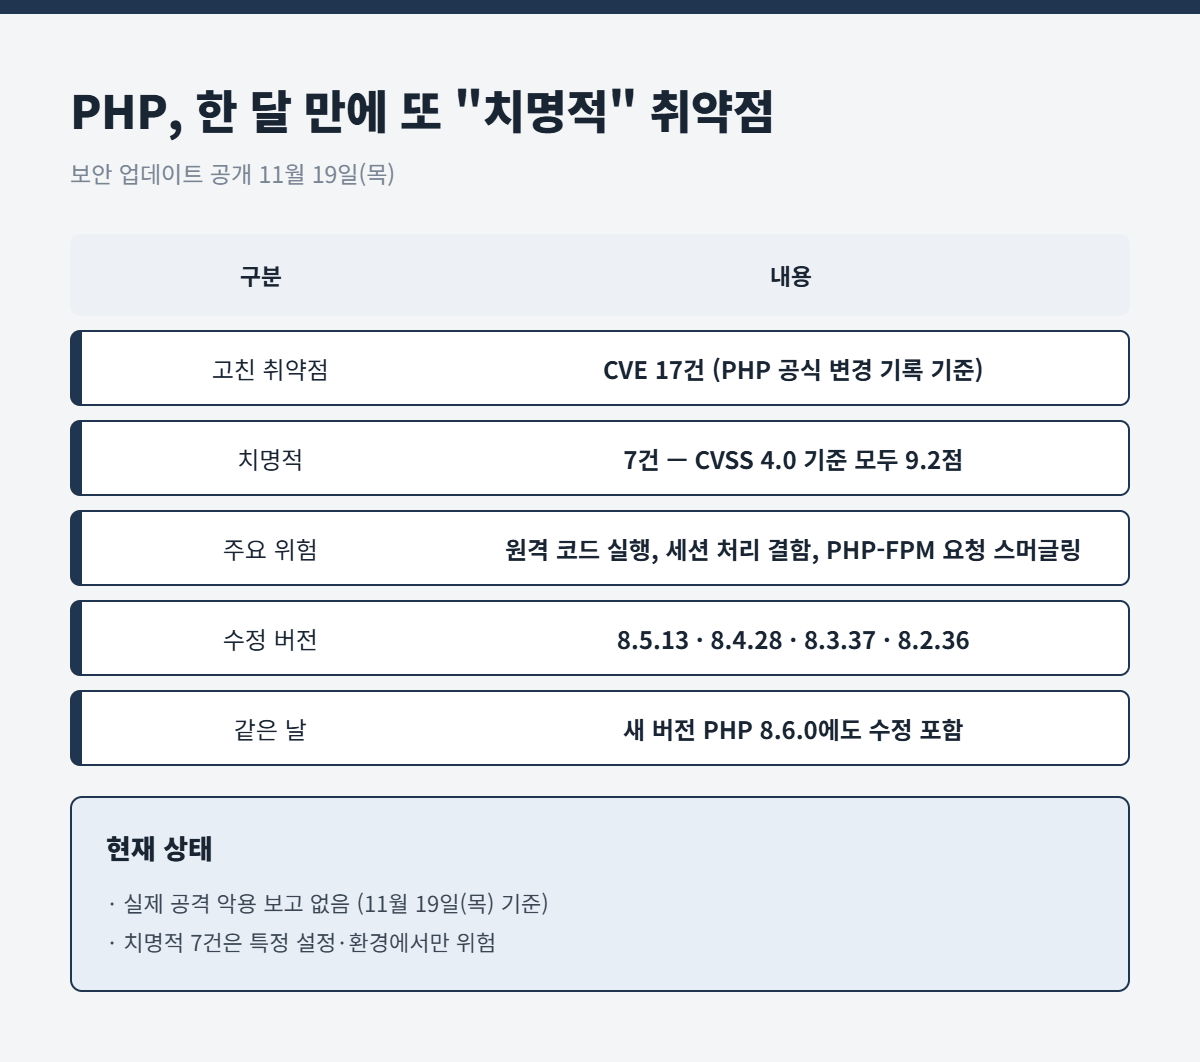
PHP 11월 보안 업데이트 개요 [01]
PHP 개발팀은 현지시간 11월 19일(목) 지원 중인 4개 버전에 보안 업데이트를 동시에 내놓았습니다.
같은 날 정식 출시된 새 버전 PHP 8.6.0에도 같은 수정이 들어갔습니다.
| 구분 | 내용 |
| 수정 버전 | 8.5.13 · 8.4.28 · 8.3.37 · 8.2.36 |
| 고친 취약점 | CVE 17건 (php.net 공식 변경 기록 기준) |
| 위험도 | 치명적 7건(모두 CVSS 4.0 9.2점) · 높음 4건 · 보통 6건 |
| 주요 위험 | 원격 코드 실행, 세션 처리 결함, PHP-FPM 요청 스머글링 |
| 실제 악용 | 보고 없음, 미국 CISA 악용 취약점(KEV) 목록 미등재 |
PHP는 로그인, 게시글 작성, 결제처럼 서버가 처리하는 기능을 만드는 데 쓰이는 언어입니다. 워드프레스 같은 대형 사이트 제작 도구도 PHP로 돌아갑니다.
웹 기술 조사기관 W3테크 집계로는 11월 19일(목) 기준 서버 언어가 확인되는 웹사이트의 68.1%가 PHP를 씁니다.
⭐ 2. 치명적 7건의 정체
원인도, 위험해지는 조건도 제각각
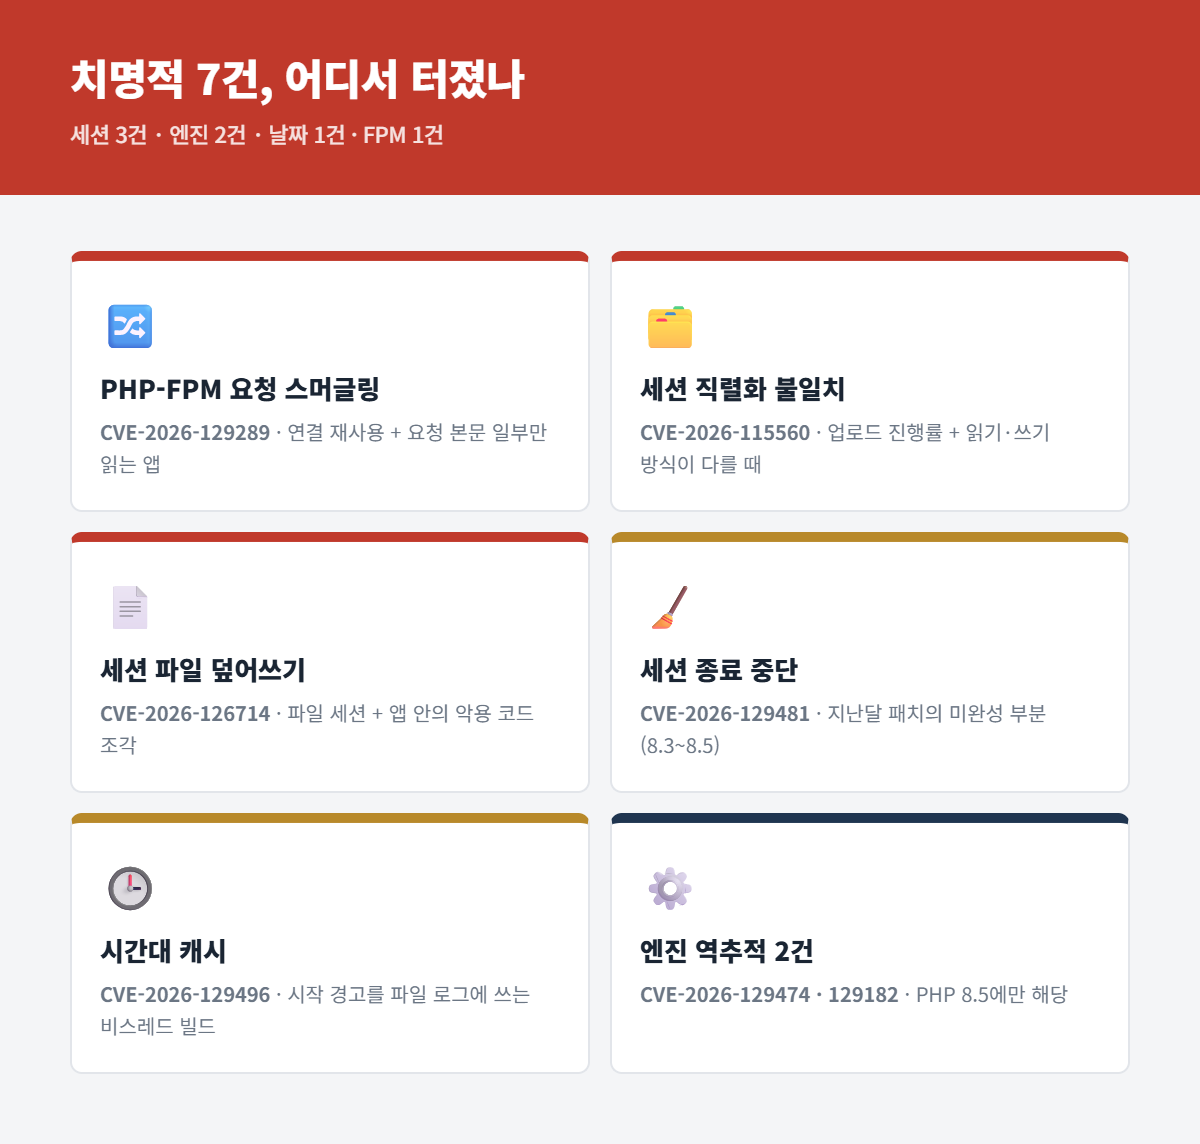
치명적 취약점 7건과 위치 [02]
7건은 한 군데가 아니라 세션 처리, 엔진, 날짜 기능, PHP-FPM에 흩어져 있습니다.
그래서 "우리 서버가 어떤 설정을 쓰는지"에 따라 위험이 크게 갈립니다.
| 취약점 | 위치 | 위험해지는 조건 (해외 분석 기준) |
| CVE-2026-129289 | PHP-FPM | 웹서버가 FastCGI 연결을 재사용 + 앱이 요청 본문을 다 읽지 않을 때 |
| CVE-2026-115560 | 세션 | 업로드 진행률 기능 + 세션 읽기·쓰기 직렬화 방식이 서로 다를 때 |
| CVE-2026-126714 | 세션 | 기본 파일 세션 저장 방식 + 앱 안에 악용 가능한 코드 조각 (업로드 진행률을 꺼도 해당) |
| CVE-2026-129481 | 세션 | 세션 종료가 중간에 끊긴 뒤 같은 작업 프로세스 재사용 (8.3~8.5) |
| CVE-2026-129496 | 날짜(시간대 캐시) | 비스레드(NTS) 빌드 + 시작 경고를 파일 로그에 기록 |
| CVE-2026-129474 · 129182 | 엔진 | PHP 8.5 전용 기능의 오류 역추적 처리 (8.5에만 해당) |
국내 보도에서 대표 사례로 꼽은 CVE-2026-129496은 PHP 테스트 도구 PHPUnit 개발자 세바스티안 베르크만이 찾아낸 것으로 소개됐습니다. 지난달 사태 이후 "요청이 끝나면, 그보다 오래 사는 전역 변수가 해제된 메모리를 가리키면 안 된다"는 원칙으로 코드를 점검하다 발견했다고 PHP 전문 매체 php[architect]가 전했습니다.
| 🔑 해외 보안업계가 가장 주목한 것은 PHP-FPM 해외 보안업체들은 CVE-2026-129289를 세션 결함 115560과 함께 가장 위험한 건으로 꼽았습니다. 129289는 조건이 맞으면 비밀번호 없이 요청 한 번으로 코드 실행까지 갈 수 있다는 분석입니다. 다만 엔진엑스·아파치는 기본값이 "요청마다 새 연결"이라, 기본 설정 그대로라면 시연된 공격 경로에는 노출되지 않는다는 것이 공통된 설명입니다. |
3. 왜 한 달 만에 또 나왔나
지난달 PHP2Shell의 뒤처리
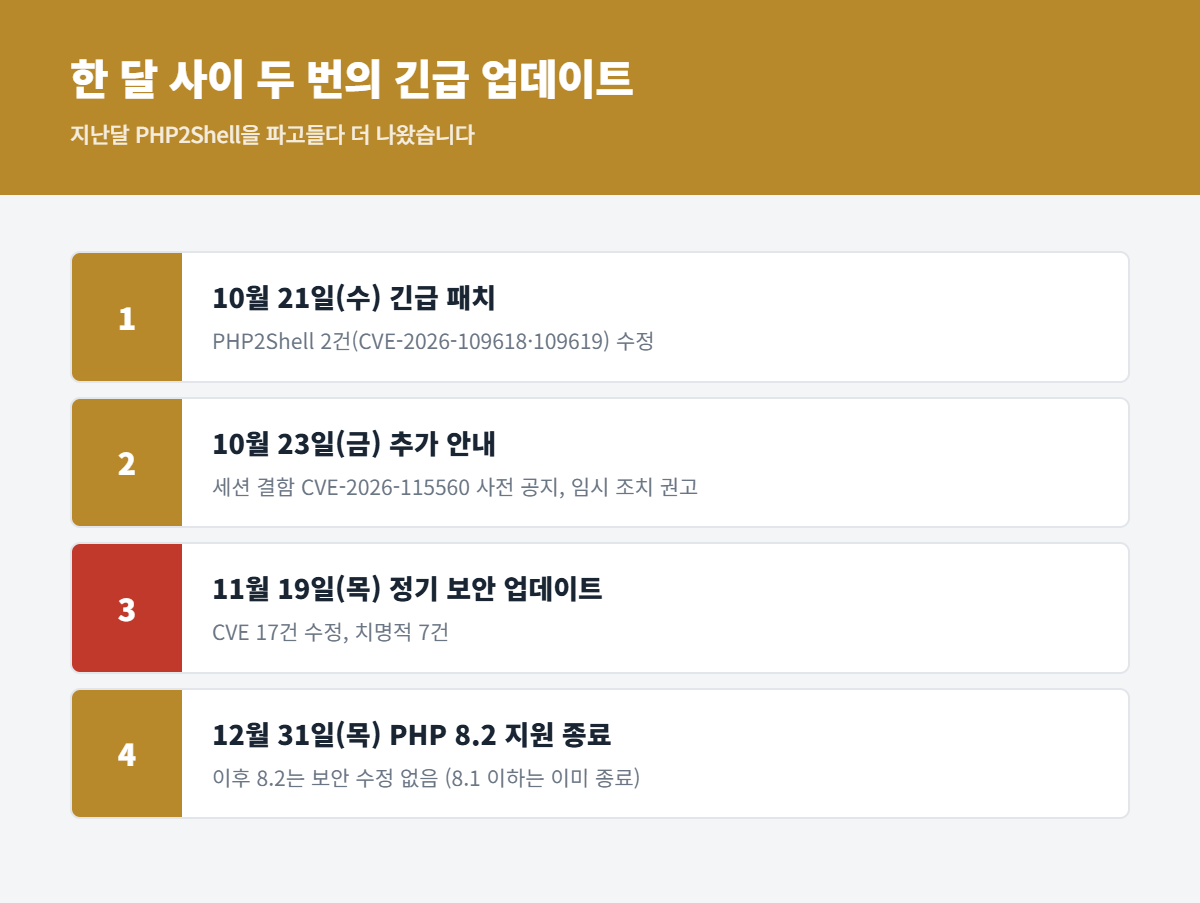
10월~12월 PHP 보안 일정 [03]
이번 업데이트는 지난달 "PHP2Shell" 사태의 연장선입니다.
PHP는 10월 21일(수) 원격 코드 실행 취약점 2건(CVE-2026-109618·109619)을 긴급 수정했습니다. 당시 해외 보도에 따르면 공개 전에 이미 공격 시도가 관측됐습니다.
| 시점 | 내용 |
| 10월 21일(수) | PHP2Shell 2건 긴급 수정 (8.5.12 · 8.4.27 · 8.3.36 · 8.2.35) |
| 10월 23일(금) | 세션 결함 CVE-2026-115560 사전 안내, 업로드 진행률 끄기 권고 |
| 11월 19일(목) | 이번 업데이트 — 115560의 정식 수정 + 같은 영역에서 새로 찾은 결함들 |
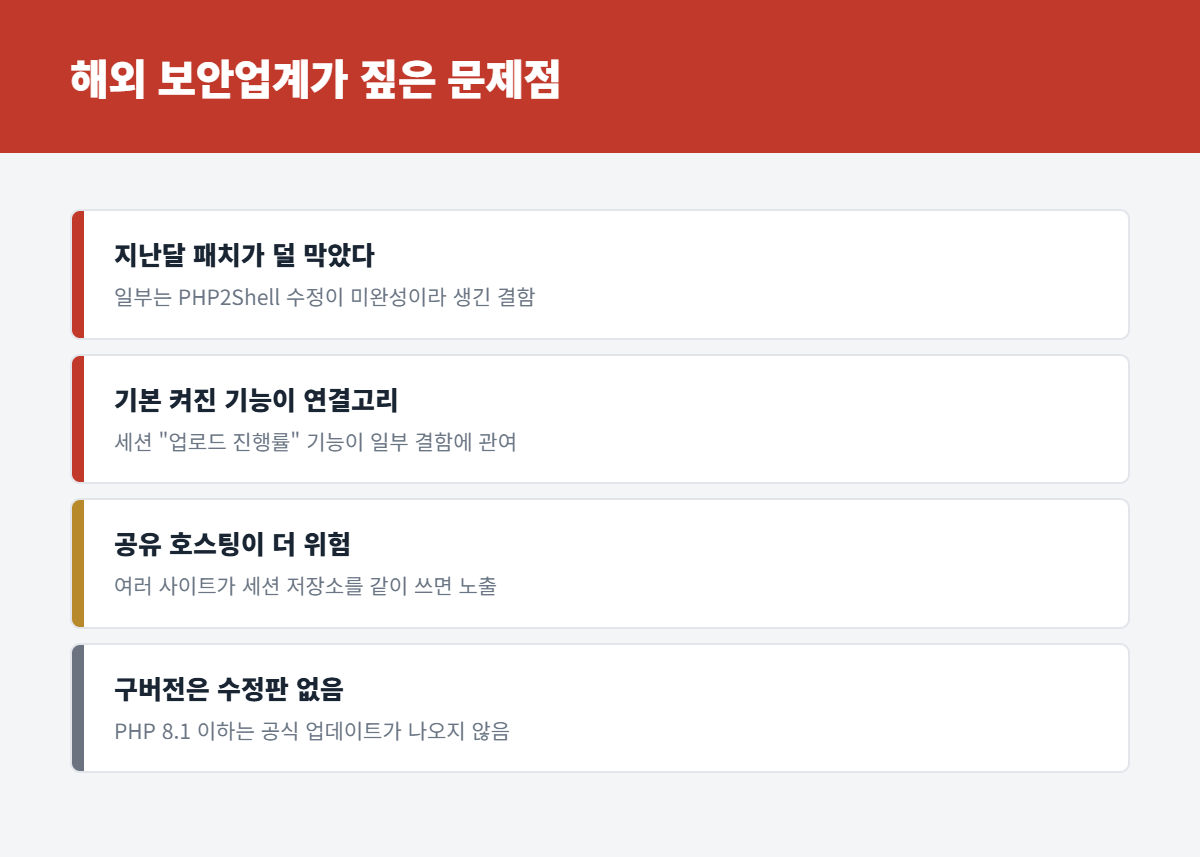
해외 보안업계가 짚은 문제점 [04]
① 지난달 패치가 덜 막았습니다.
해외 분석에 따르면 CVE-2026-129481은 지난달 PHP2Shell 수정이 미완성이라 남은 결함입니다. 미국 클라우드 보안업체 위즈(Wiz)는 "phpAfterShell"로 불리는 CVE-2026-126714도 지난달 패치를 우회한다고 설명했습니다.
② 기본으로 켜진 기능이 연결고리였습니다.
세션의 "업로드 진행률" 기능은 파일 업로드 진행 상황을 보여주는 오래된 기능으로, 그동안 기본으로 켜져 있었습니다. 세션 결함 일부가 이 기능과 맞물려 있어, php[architect] 등에 따르면 이번 업데이트부터 이 기능이 기본으로 꺼지도록 바뀌었습니다.
③ 여러 사이트가 한 서버를 쓰는 환경이 더 위험합니다.
세션 저장소를 여러 사이트나 FPM 풀이 함께 쓰는 공유 호스팅에서는 직렬화 불일치 결함(115560)에 노출될 수 있다고 보안업체들은 지적했습니다.
④ 구버전은 고쳐지지 않습니다.
PHP 8.1 이하는 공식 지원이 끝나 이번 수정판이 나오지 않습니다. 일부 보안업체가 자체 백포트를 내놓고 있지만 공식 업데이트는 아닙니다.
4. 지금은 어떤 상태인가
악용 보고는 없지만, 숫자부터 엇갈립니다
11월 19일(목) 기준 이번 취약점이 실제 공격에 악용됐다는 보고는 없습니다.
미국 사이버보안·인프라보안청(CISA)의 실제 악용 취약점(KEV) 목록에도 오르지 않았습니다. PHP 개발팀은 치명적 등급 결함이 "기본값이 아닌 설정이나 흔치 않은 환경"에서 발생한다고 사전 안내했습니다.
| 항목 | 현재 상황 (11월 19~20일 기준) |
| 실제 악용 | 보고 없음 (PHP·보안업체 공통) |
| CISA KEV 등재 | 미등재 |
| 공식 수정판 | 8.5.13 · 8.4.28 · 8.3.37 · 8.2.36 · 8.6.0 |
| 리눅스 배포판 | 배포판마다 반영 시점이 다름 → 각 보안 공지 확인 |
| 📌 취약점 개수는 자료마다 다릅니다 php.net 공식 변경 기록과 국내 보도는 17건, 미국 보안업체 셈그렙(Semgrep)은 동봉 라이브러리 결함 1건을 더해 18건으로 셉니다. 일부 해외 매체는 16건 또는 12건으로 집계했습니다. 치명적 등급도 대부분 7건으로 보지만, 6건으로 집계한 매체도 있습니다. 높음·보통 건수 역시 매체마다 다릅니다. |
⭐ 5. 우리는 어떻게 해야 하나
업데이트하고, 반드시 재시작
운영자 조치 체크리스트 [05]
해외 보안업체들의 권고는 같습니다. "수정 버전으로 올리고, PHP-FPM과 웹서버를 재시작하라."
| 순서 | 할 일 | 포인트 |
| 1 | 전수 파악 | 직접 운영 서버뿐 아니라 컨테이너 이미지, 호스팅, 관리 패널 속 PHP까지 |
| 2 | 업데이트 | 8.5.13 · 8.4.28 · 8.3.37 · 8.2.36 이상 (같은 계열 안의 패치라 앱 수정 부담 적음) |
| 3 | 재시작 | PHP-FPM·웹서버를 재시작하고 실제 실행 중인 버전 확인 |
| 4 | 컨테이너 재배포 | 이미지를 새로 빌드해 다시 배포 (기존 이미지는 그대로 취약) |
| 5 | 구버전 이전 | 8.1 이하는 수정판 없음, 8.2도 12월 31일(목) 지원 종료 |
| 대상 | 패치 전 임시 조치 (해외 보안업체 권고) |
| 세션 결함 (115560) | php.ini 등 서버 설정에서 session.upload_progress.enabled=0 후 재시작 |
| PHP-FPM (129289) | 엔진엑스 fastcgi_keep_conn off, 아파치 enablereuse 끄기 |
| 엔진 결함 (8.5) | fatal_error_backtraces=0, zend.exception_ignore_args=On |
| ⚠️ 임시 조치는 어디까지나 임시입니다 PHP 개발팀과 보안업체들은 임시 설정이 패치를 대신할 수 없다고 강조합니다. 업로드 진행률 설정은 코드 안의 ini_set()이 아니라 서버 설정 파일에서 바꿔야 효과가 있다는 안내도 있습니다. 세션 파일 결함(126714)은 업로드 진행률을 꺼도 막히지 않아, 업데이트가 사실상 유일한 해법입니다. 업로드 진행률을 끄면(업데이트 후 기본값도 꺼짐) 이 기능을 쓰던 사이트의 파일 업로드 진행 막대가 멈출 수 있습니다. |
| 💡 개인·소규모 사업자라면 호스팅이나 쇼핑몰 솔루션을 쓴다면 업체가 PHP를 언제 올리는지 공지를 확인하세요. 관리 화면에서 PHP 버전을 직접 고를 수 있다면 수정 버전이 포함된 최신 계열로 바꾸는 것이 좋습니다. 워드프레스 등 사이트 제작 도구의 업데이트와 PHP 자체 업데이트는 별개입니다. 둘 다 확인해야 합니다. |
6. 공식 안내는 어디서
버전 번호는 원문으로 확인
공식 확인처 [06]
| 확인처 | 내용 |
| php.net ChangeLog | 버전별로 고친 취약점 목록 |
| php-src 깃허브 보안 권고 | 취약점별 영향 버전·조건·임시 조치 |
| CISA KEV 목록 | 실제 악용 확인 시 등재 여부 |
| 리눅스 배포판·호스팅 공지 | 패키지 버전과 반영 시점 |
| KISA 보호나라 · 118 | 국내 보안공지, 침해 의심 시 상담·신고 |
📌 3줄 요약
1. PHP 11월 보안 업데이트 — CVE 17건 수정, 치명적 7건 중 일부는 조건이 맞으면 원격 코드 실행까지!
2. 지난달 PHP2Shell의 뒷마무리 성격, 다만 대부분 특정 설정에서만 위험하고 악용 보고는 아직 없음!
3. 8.5.13·8.4.28·8.3.37·8.2.36으로 올리고 재시작, 못 하면 업로드 진행률·연결 재사용부터 끄기!
한 달에 두 번의 긴급 업데이트는 그만큼 많은 눈이 PHP를 다시 들여다보고 있다는 뜻이기도 합니다 🐘
실제 공격 확인이나 국내 공식 권고가 나오면 이어서 정리해 드리겠습니다.
※ 이 글은 2026년 11월 20일(금) 기준 php.net 공식 변경 기록, php-src 보안 권고, 해외 보안업체·보안 매체 분석과 국내 언론 보도를 정리한 것입니다. 취약점 개수와 등급은 자료마다 다르며, 영향 버전·수정 버전과 배포판 반영 상황은 추가 공지에 따라 바뀔 수 있습니다. 공격 방법의 세부 내용은 다루지 않으며, 실제 조치는 PHP 공식 안내와 각 배포판·호스팅 공지, 보호나라 안내를 따라 주세요.
'IT 이모저모' 카테고리의 다른 글
| 엔진엑스 nginx2Root 취약점 — 해외 보안업계 분석과 대응 총정리 (0) | 2026.11.19 |
|---|---|
| 자바 취약점 Java4Shell — 영향 범위와 지금 할 조치 총정리 (0) | 2026.11.18 |
| 개인정보 과징금 투자감경 — 40% 깎이는 기업, 못 깎는 기업 (0) | 2026.11.12 |
| 금융보안원 해킹 — 금융권 보안 문지기는 평소 무슨 일을 하나 (0) | 2026.11.11 |
| 브라우저 핑거프린팅이란 — 쿠키 지워도 남는 디지털 지문과 대응 (0) | 2026.11.10 |


