🛠️ 패치가 나와 있는데도 뚫리는 서버가 가장 약한 고리입니다
지난 2주 사이 웹 서버를 겨냥한 큰 취약점이 잇따라 공개됐습니다.
Node.js 등에 쓰이는 브로틀리 결함(Node2Shell)과 Adobe Commerce 결함은 미국 정부가 실제 공격을 확인했습니다.
🔗 시리즈 「약한 고리」 ⑥/⑦
그런데 PHP는 패치를 했어도 끝나지 않았습니다. 기존 업데이트로 막히지 않는 결함이 추가로 나왔고, 11월 2일(월) 현재 패치는 아직입니다.
서버를 운영하는 분이 이번 주에 확인할 것을 우선순위대로 정리했습니다. 서버를 다루지 않는 분을 위한 설명도 마지막에 붙였습니다.
| 📌 이 글의 성격 KISA 보호나라·PHP·Node.js·미국 CISA 공식 공지를 바탕으로 한 점검용 정리입니다. 공격 방법은 다루지 않으며, 버전 확인·패치·흔적 점검 등 방어 조치만 적었습니다. |
1. 이번 주 패치 노트
무엇이 새로 나왔나
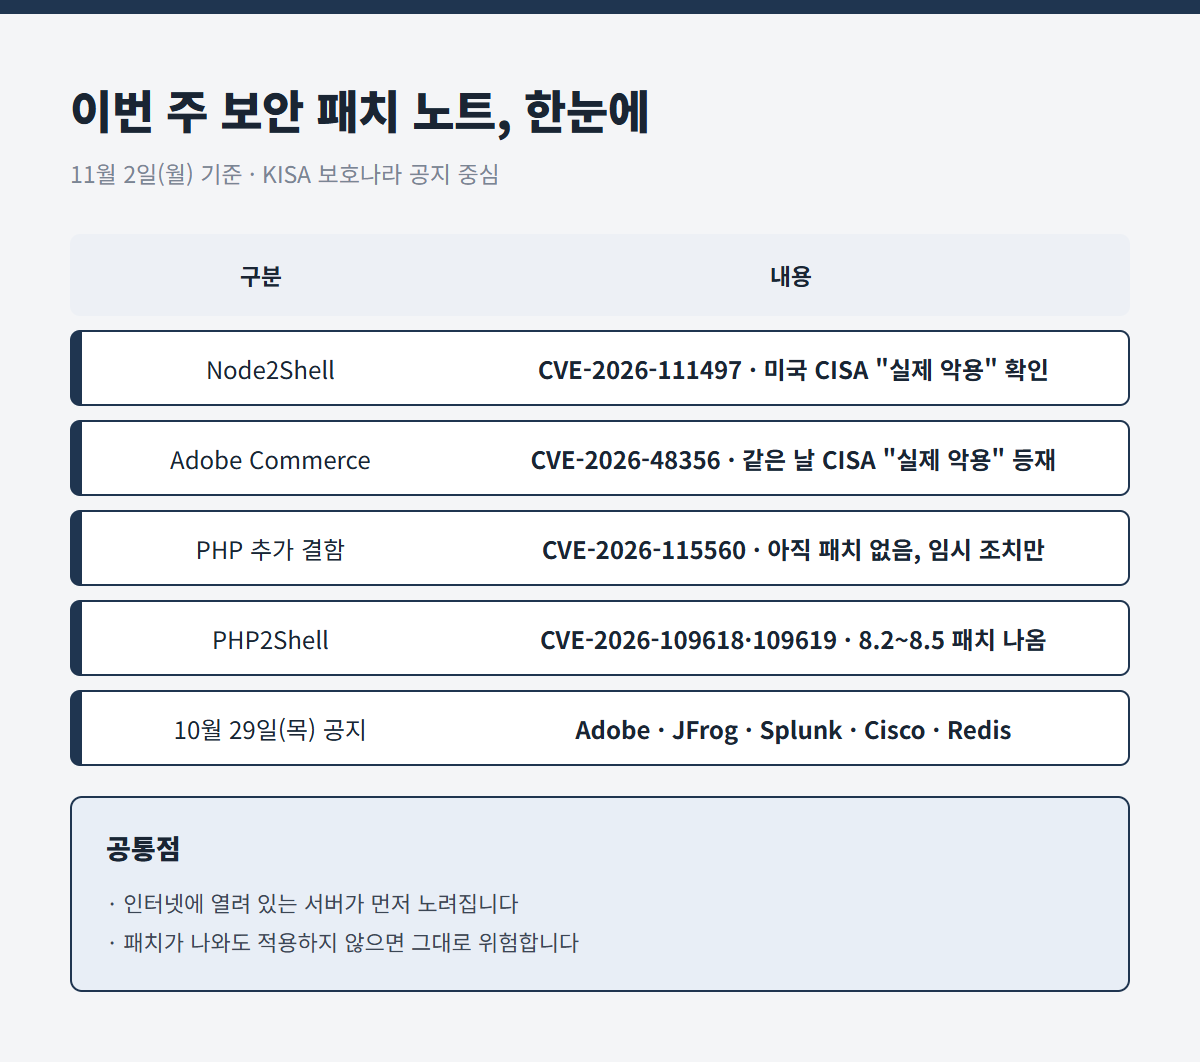
이번 주 보안 패치 노트 요약 [01]
10월 20일(화)부터 11월 2일(월)까지 나온 공지 가운데, 인터넷에 열린 서버와 직결되는 것만 추렸습니다.
| 날짜 | 내용 | 상태 |
| 10월 21일(수) | PHP 원격 코드 실행 2건(CVE-2026-109618·109619) 패치, KISA 권고 | 패치 있음 |
| 10월 24일(토) | PHP 신규 취약점(CVE-2026-115560) KISA 임시 조치 권고 | 패치 없음 |
| 10월 26일(월) | 구글 브로틀리(CVE-2026-111497, Node2Shell) KISA 권고 | 패치 있음 |
| 10월 27일(화) | 미국 CISA, CVE-2026-111497(브로틀리)·CVE-2026-48356(Adobe Commerce) 실제 악용 목록 등재 | 공격 확인 |
| 10월 29일(목) | KISA, Adobe·JFrog·Splunk·Cisco·Redis 업데이트 권고 | 패치 있음 |
PHP2Shell과 Node2Shell의 내용은 시리즈 앞선 글에서 다뤘습니다. 이번 글은 그 뒤 달라진 점과 점검 순서에 집중합니다.
⭐ 2. 무엇부터 할까
우선순위는 "밖에서 닿는가"
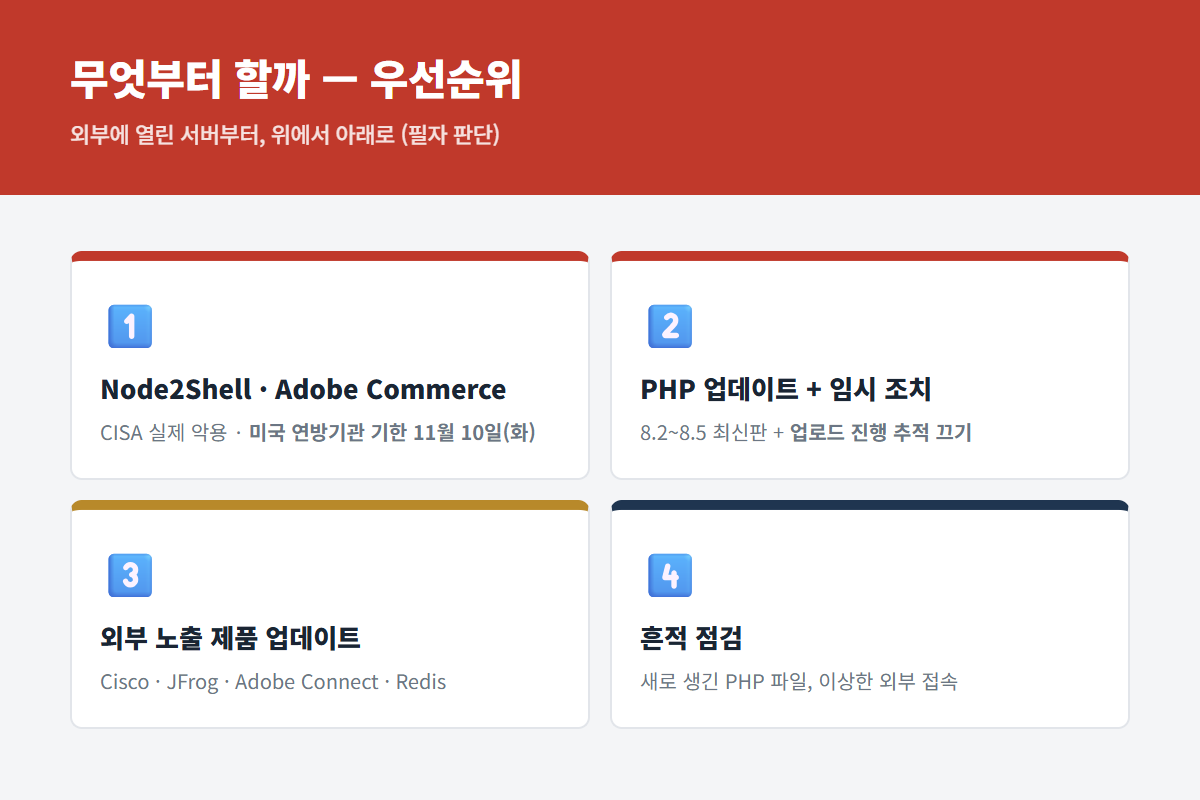
이번 주 패치 우선순위 [02]
아래 순서는 공식 순위가 아니라 필자가 정리한 기준입니다. 실제 공격이 확인됐는지, 그리고 인터넷에서 바로 닿는 서버인지입니다.
| 순위 | 대상 | 이유 |
| 1 | Node.js 등 브로틀리를 쓰는 서버, Adobe Commerce·Magento 쇼핑몰 | 미국 CISA가 10월 27일(화) 두 취약점 모두 실제 악용 확인 |
| 2 | PHP 웹 서버 | 로그인 없이 원격 실행 가능한 결함 + 아직 패치 없는 추가 결함 |
| 3 | Cisco·JFrog·Adobe Connect·Redis 등 | 외부에 노출되면 인증 우회·코드 삽입·메모리 결함 위험 |
| 4 | 이미 패치한 서버 | 패치 전 침입 흔적이 남았는지 점검 |
| 🔗 이번 사고의 약한 고리 — 패치하지 않은 오래된 공개 서버 공격자는 가장 최신 서버가 아니라, 잊힌 서버를 찾습니다. KISA는 PHP 점검 대상에 운영 중인 사이트뿐 아니라 오래된 사이트, 테스트 서버, 관리자 페이지, PHP가 들어간 네트워크 장비, 컨테이너 이미지까지 넣으라고 안내했습니다. 실제로 KISA는 10월 29일(목) 팔로알토네트웍스 PAN-OS에 들어간 PHP 구성요소도 같은 두 취약점(109618·109619)의 영향을 받는다며 업데이트를 권고했습니다. 지원이 끝난 PHP 8.1 이하는 공식 업데이트가 없습니다. 이런 서버가 이번 가을 내내 이어진 "약한 고리"와 같은 자리에 있습니다. |
3. PHP, 아직 끝나지 않았다
추가 결함은 패치 대기 중
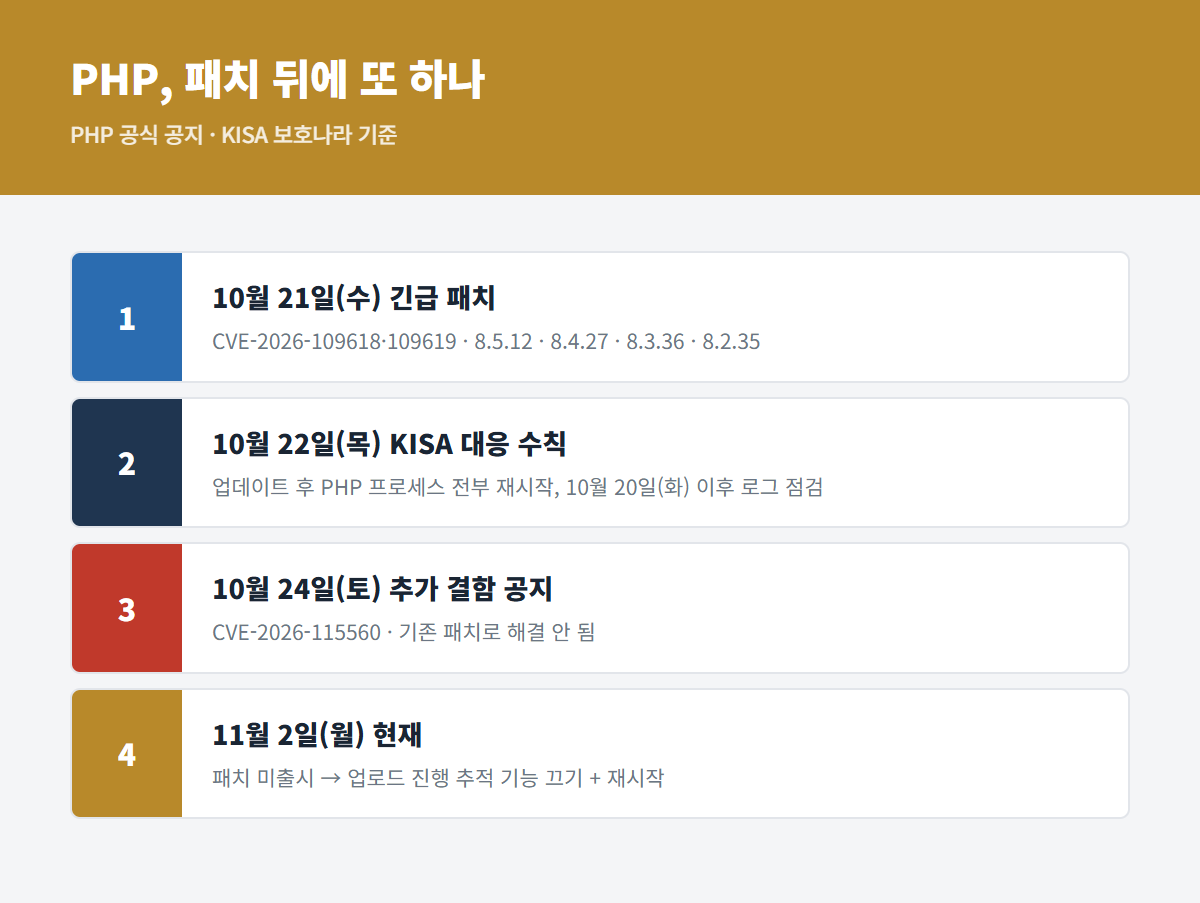
PHP 취약점 경과 [03]
10월 21일(수) 패치로 PHP2Shell 두 건은 해결됐습니다. 해당 버전은 아래와 같습니다.
| 계열 | 취약 버전 | 이 버전 이상으로 |
| PHP 8.5 | 8.5.12 미만 | 8.5.12 |
| PHP 8.4 | 8.4.27 미만 | 8.4.27 |
| PHP 8.3 | 8.3.36 미만 | 8.3.36 |
| PHP 8.2 | 8.2.35 미만 | 8.2.35 (12월 31일(목) 지원 종료) |
| PHP 8.1 이하 | 공식 지원 종료 | 지원 버전으로 업그레이드 |
문제는 그 뒤입니다. KISA는 10월 24일(토) 신규 취약점 CVE-2026-115560에 대해 임시 조치를 권고했습니다.
10월 21일(수) 업데이트로는 해결되지 않고, PHP 측은 다음 정기 릴리스에서 고치겠다고 밝혔습니다. 11월 2일(월) 확인한 PHP 공식 사이트에는 아직 이 결함을 고친 버전이 올라와 있지 않습니다.
| 구분 | 내용 |
| 영향 조건 | 설정 파일의 session.serialize_handler가 php_binary 또는 php_serialize이고, session_start() 전에 ini_set()으로 php로 바꾸며, 업로드 진행 추적 기능이 켜져 있을 때(세 조건 모두) |
| PHP 측 설명 | 흔치 않은 설정·코드 조합에서만 발생 |
| 임시 조치 | php.ini·PHP-FPM 풀 설정 등에서 session.upload_progress.enabled=0 후 모든 PHP 워커 재시작 |
| 패치 | 다음 정기 릴리스 예정 (11월 2일(월) 현재 미출시) |
| 📌 PHP2Shell 때 이미 껐다면 업로드 진행 추적 기능 끄기는 10월 21일(수) PHP2Shell 임시 조치에도 들어 있던 항목입니다. 이미 껐다면 추가로 할 일은 없습니다. 윈도우용 PHP는 별도로 확인할 것이 하나 더 있습니다. 브로틀리 결함 때문에 10월 26일(월) 8.2.35-1 · 8.3.36-1 · 8.4.27-1 · 8.5.12-1 재빌드판이 나왔습니다(cURL의 HTTP 응답 자동 압축 해제를 켠 경우 해당). |
4. Node2Shell, 실제 공격 단계로
패치 엿새 만에 악용 목록 등재
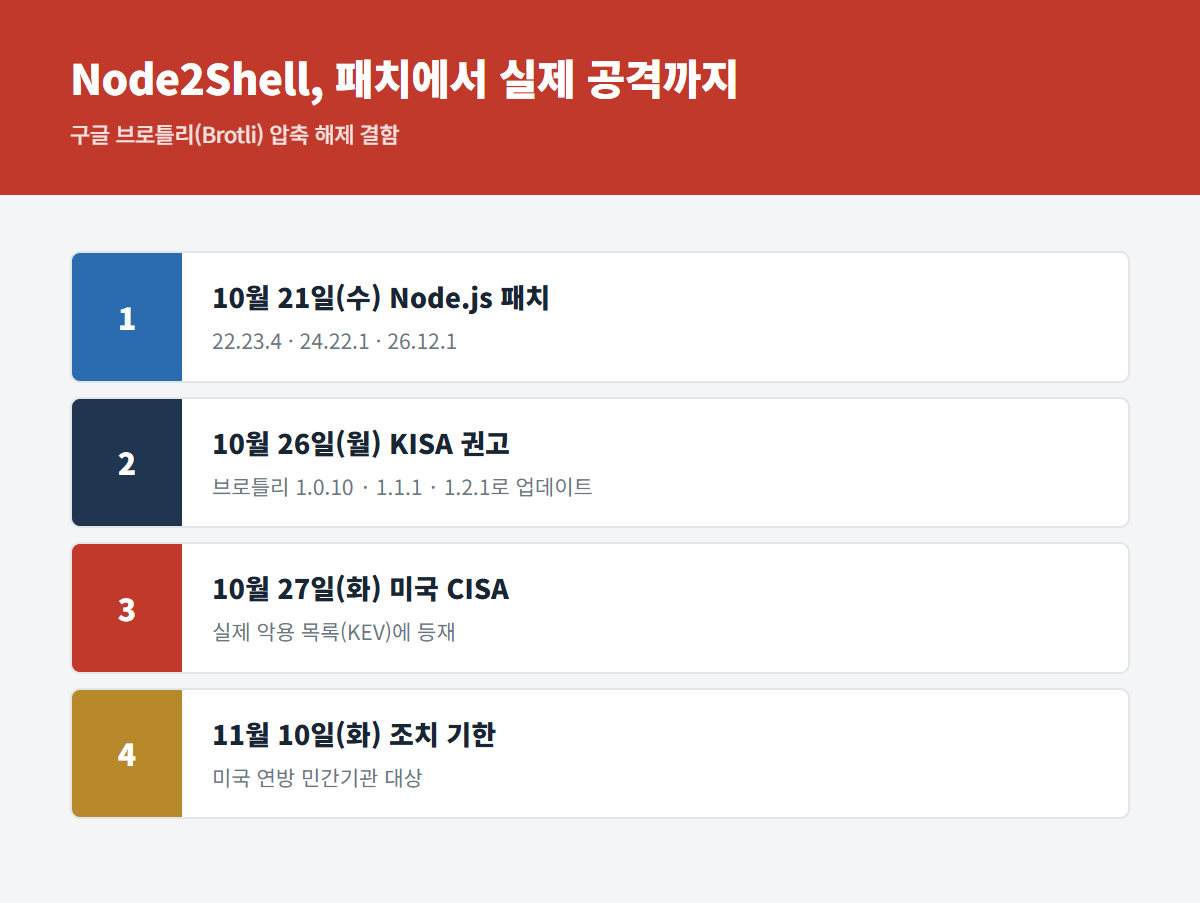
Node2Shell 경과 [04]
미국 사이버보안·인프라보안국(CISA)은 10월 27일(화) CVE-2026-111497을 "알려진 실제 악용 취약점(KEV)" 목록에 올렸습니다.
연방 민간기관에는 11월 10일(화)까지 조치하라고 했고, 공격 세부 내용은 공개하지 않았습니다.
| 구분 | 이 버전 이상으로 |
| Node.js 22.x / 24.x / 26.x | 22.23.4 / 24.22.1 / 26.12.1 |
| 브로틀리 라이브러리 (KISA 10월 26일(월) 공지) | 1.0.10 / 1.1.1 / 1.2.1 (각 계열 1.0.3 이상, 1.1.0 이상, 1.2.0 이상이 영향) |
| 윈도우용 PHP (cURL 자동 압축 해제 사용 시) | 8.2.35-1 / 8.3.36-1 / 8.4.27-1 / 8.5.12-1 |
해외 보도에 따르면 Node.js 외에 마이크로소프트 파이썬 패키지, Bun, Envoy·Istio, 일부 VMware 제품 등도 영향을 받는 것으로 전해집니다. 제품별 해당 여부는 각 제조사 공지로 확인해야 합니다.
| ⚖️ "실제 악용"의 무게 보안 매체 시큐리티위크는 허니팟(공격 관찰용 미끼 서버)에 공격 시도가 기록됐지만, 그중 한 곳에서 관측된 공격 코드는 제대로 작동하지 않았다고 전했습니다. 모든 서버가 이미 뚫린다는 뜻은 아니지만, 공격자가 실제로 시도하고 있다는 점은 분명합니다. 미룰 이유가 줄었습니다. |
5. 10월 29일(목) 공지 5건
쓰고 있다면 함께 올리세요
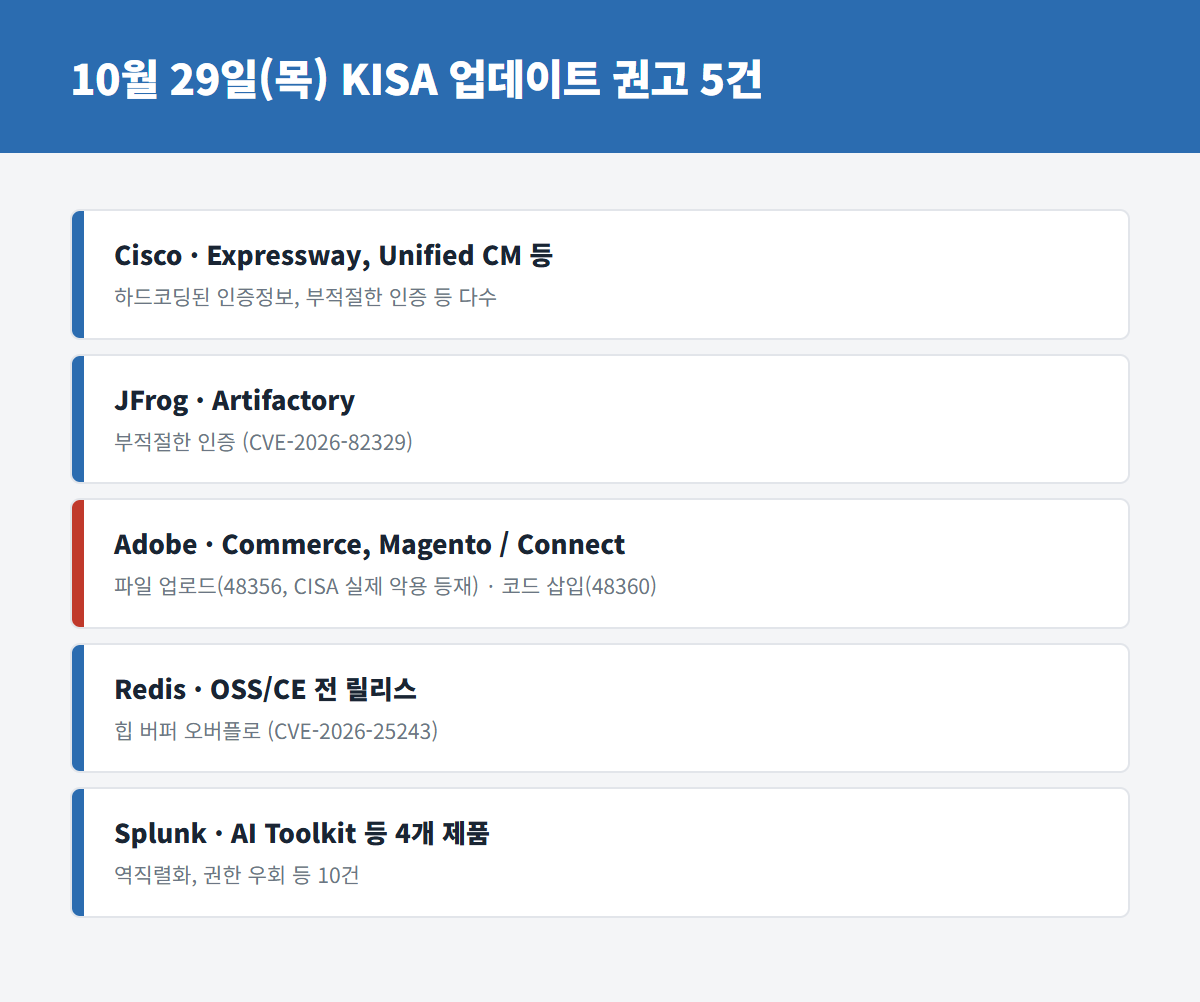
10월 29일(목) KISA 업데이트 권고 [05]
KISA는 10월 29일(목) 하루에 Adobe·JFrog·Splunk·Cisco·Redis 제품 업데이트를 권고했습니다.
이 가운데 Adobe Commerce·Magento의 파일 업로드 취약점은 미국 CISA가 10월 27일(화) Node2Shell과 같은 날 실제 악용 목록에 올렸습니다. 쇼핑몰을 이 솔루션으로 운영한다면 1순위입니다.
| 제조사 | 대상 제품 | 주요 취약점 | 조치 |
| Cisco | Expressway, Unified CM 등 협업 제품 | 하드코딩된 인증정보, 부적절한 인증 등 다수 | Expressway X15.5.20 이상, 협업 제품 15SU5 이상(14 이하는 해결 버전으로 이전) |
| JFrog | Artifactory | 부적절한 인증 (CVE-2026-82329) | 계열별 해결 버전 (KISA 공지 표 참고) |
| Adobe | Commerce·Magento Open Source / Connect | Commerce·Magento: 위험한 파일 업로드 (CVE-2026-48356) / Connect: 코드 삽입 (CVE-2026-48360) ※ CVE-2026-48356은 10월 27일(화) CISA KEV 등재 | Adobe 보안 공지의 최신 버전 |
| Redis | Redis OSS/CE 전 릴리스 | 힙 버퍼 오버플로 (CVE-2026-25243) — 인증된 사용자가 RESTORE 명령을 쓸 수 있을 때 해당 | 6.2.22 · 7.2.14 · 7.4.9 · 8.2.6 · 8.4.3 · 8.6.3 이상, 당장 못 올리면 ACL로 RESTORE 명령 제한 |
| Splunk | AI Toolkit, Connect for Kafka, MCP Server 앱 등 | 역직렬화, 권한 우회, SSRF 등 10건 | 제품별 해결 버전 |
Redis처럼 보통 내부망에서 쓰는 제품도, 설정에 따라 외부에서 접속될 수 있습니다. 업데이트와 함께 외부 노출 여부도 확인해 보세요.
| 📌 버전 확인 명령 (읽기만 하는 명령) · PHP: php -v (웹에서 도는 PHP-FPM은 php-fpm -v 등으로 따로 확인 — 명령줄 버전과 다를 수 있음) · Node.js: node -v · Redis: redis-server --version · 파이썬 브로틀리 패키지: pip show brotli 배포판 패키지(apt·dnf 등)로 설치했다면 버전 숫자가 달라도 보안 수정이 들어간 경우가 있으니, 배포판 보안 공지도 함께 확인하세요. |
⭐ 6. 패치 뒤에 할 일
웹셸·침입 흔적 점검
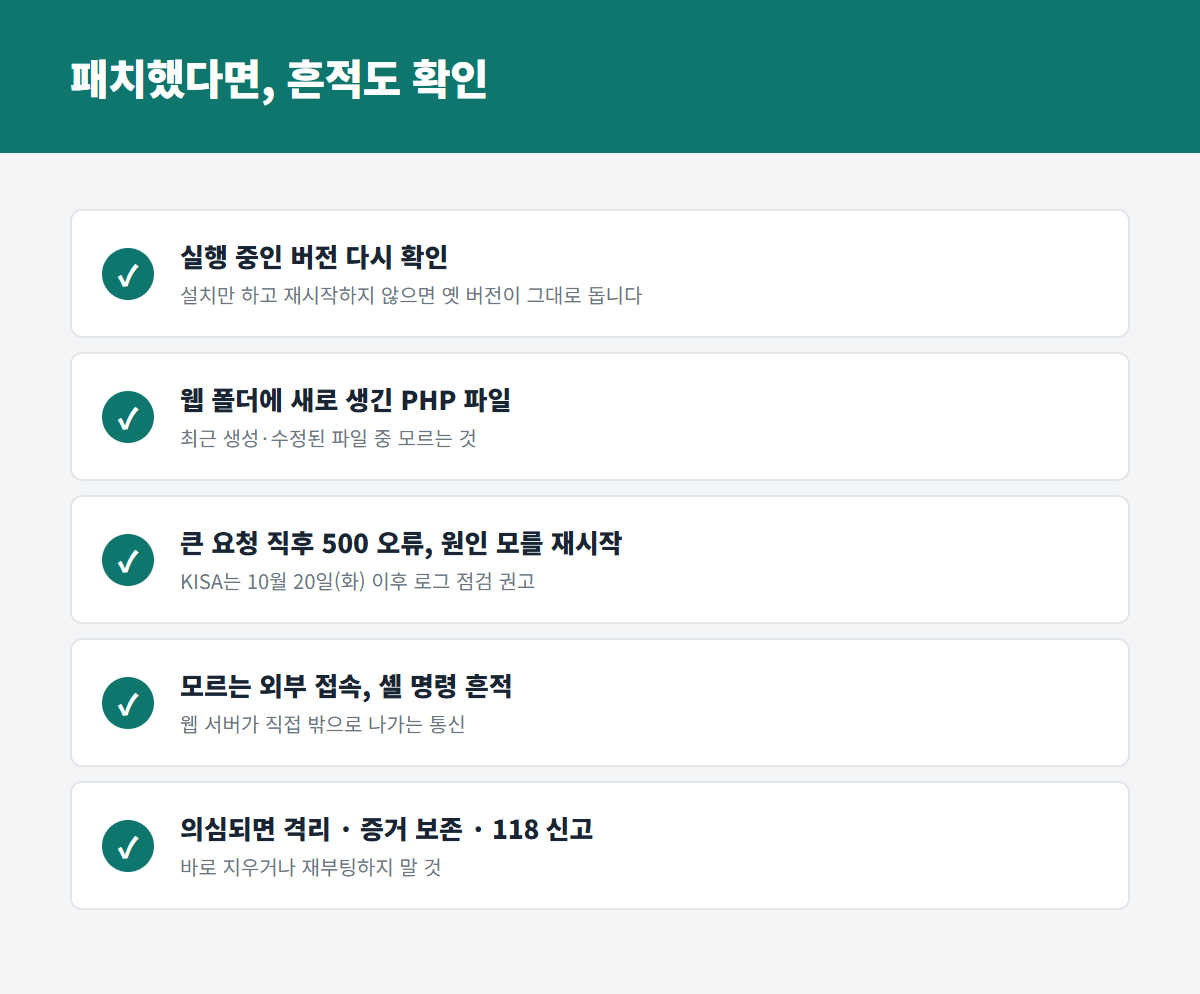
패치 후 흔적 점검 [06]
패치는 앞으로 들어올 문을 닫을 뿐입니다. 패치 전에 이미 누군가 들어왔다면 흔적은 그대로 남습니다.
KISA는 PHP2Shell 대응 수칙에서 업데이트 뒤 10월 20일(화) 이후 로그를 점검하라고 권고했습니다.
| 점검 | 살펴볼 것 |
| 웹 폴더 | 최근 새로 생기거나 수정된 PHP 파일 (예: find /var/www -name "*.php" -mtime -14 — 경로는 서버마다 다름) |
| 웹 로그 | 비정상적으로 큰 요청 직후의 HTTP 500 오류 |
| 시스템 로그 | 원인 모를 PHP 재시작·메모리 오류, 셸 명령 실행 흔적 |
| 네트워크 | 웹 서버에서 모르는 외부 주소로 나가는 연결 |
| 계정·키 | 노출 서버의 DB 비밀번호·API 키·관리자 계정 교체 |
| ⚠️ 의심 흔적이 나오면 서버를 바로 재시작하거나 파일을 지우지 말고, 네트워크에서 격리한 뒤 로그와 증거를 보존하세요. KISA 보호나라(boho.or.kr)의 침해사고 신고 또는 국번 없이 118로 상담할 수 있습니다. |
| 🙏 서버를 다루지 않는 분이라면 이 취약점들은 개인 PC보다 웹사이트를 돌리는 서버의 문제입니다. 일반 이용자가 직접 할 일은 많지 않습니다. 다만 운영자가 패치를 미룬 사이트에서 회원 정보가 새면, 그 피해는 이용자에게 돌아옵니다. 쇼핑몰·학원·동호회 사이트를 직접 운영하거나 외주로 맡겼다면 "PHP·Node.js 업데이트 했나요?" 한마디 물어 두는 것만으로도 충분히 의미가 있습니다. |
다음 편 예고: 유출 문자 받았다면 — 스미싱 구별·대응 체크리스트
📌 3줄 요약
1. Node2Shell·Adobe Commerce — 미국 CISA가 실제 악용 확인, Node.js 22.23.4·24.22.1·26.12.1 이상과 Adobe 최신 패치부터!
2. PHP 추가 결함(CVE-2026-115560) — 11월 2일(월) 현재 패치 없음, 업로드 진행 추적 기능 끄고 재시작!
3. 패치 뒤엔 흔적 점검 — 새 PHP 파일·이상 외부 접속 확인, 의심되면 격리 후 118 신고!
패치가 나온 날부터가 아니라, 적용한 날부터 안전해집니다 🔐
PHP 정기 릴리스로 추가 결함 패치가 나오면 이어서 정리해 드리겠습니다.
※ 이 글은 2026년 11월 2일(월) 기준 KISA 보호나라 보안공지, PHP·Node.js 공식 공지, 미국 CISA KEV 목록과 언론 보도를 정리한 것입니다. 공격 방법은 다루지 않으며, 서버 환경마다 해당 여부와 조치 방법이 다를 수 있습니다. 버전·패치 일정은 바뀔 수 있으니 실제 조치 전 각 제조사 공지와 KISA 보호나라(boho.or.kr)를 확인해 주세요. 특정 기관·기업의 책임을 단정하지 않습니다.
태그
#약한고리시리즈 #보안패치 #Node2Shell #노드투쉘 #브로틀리 #PHP취약점 #CVE-2026-115560 #웹셸점검 #서버보안 #KISA보안공지 #정보보안 #한국살이이슈
'IT 이모저모' 카테고리의 다른 글
| AI가 해킹을 대신한다 — 820만 건 턴 해킹 조직과 AI 침투 도구 (0) | 2026.11.05 |
|---|---|
| 협력사가 뚫리면 내 정보도 샌다 — 대한항공·JAL로 본 공급망 해킹 (0) | 2026.11.04 |
| 금융권 해킹 16곳 — 은행·증권·코인, 무엇이 뚫렸고 내 정보는? (0) | 2026.11.03 |
| 바이낸스 해킹 이후 — 코인 투자자가 지금 대비할 6가지 (0) | 2026.11.02 |
| 연말 쇼핑철 스미싱·피싱 완전 대응법 — 수법 유형부터 당했을 때 골든타임까지 (0) | 2026.11.01 |


